

exploitation-course
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
exploitationreverse-engineeringshellcode+7
2.5k
ashemery/exploitation-courseCours d'exploitation offensive de logiciels
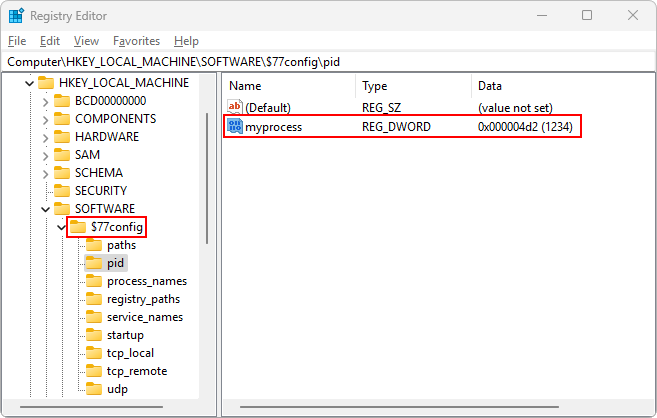 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
 vxunderground/vx-api
Collection de diverses fonctionnalités malveillantes pour aider au développement de logiciels malveillants
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 nhas/reverse_ssh
Outil de gestion de shell inversé basé sur SSH avec prise en charge native de SCP/SFTP, multiples protocoles de transport, génération de DLL Windows…
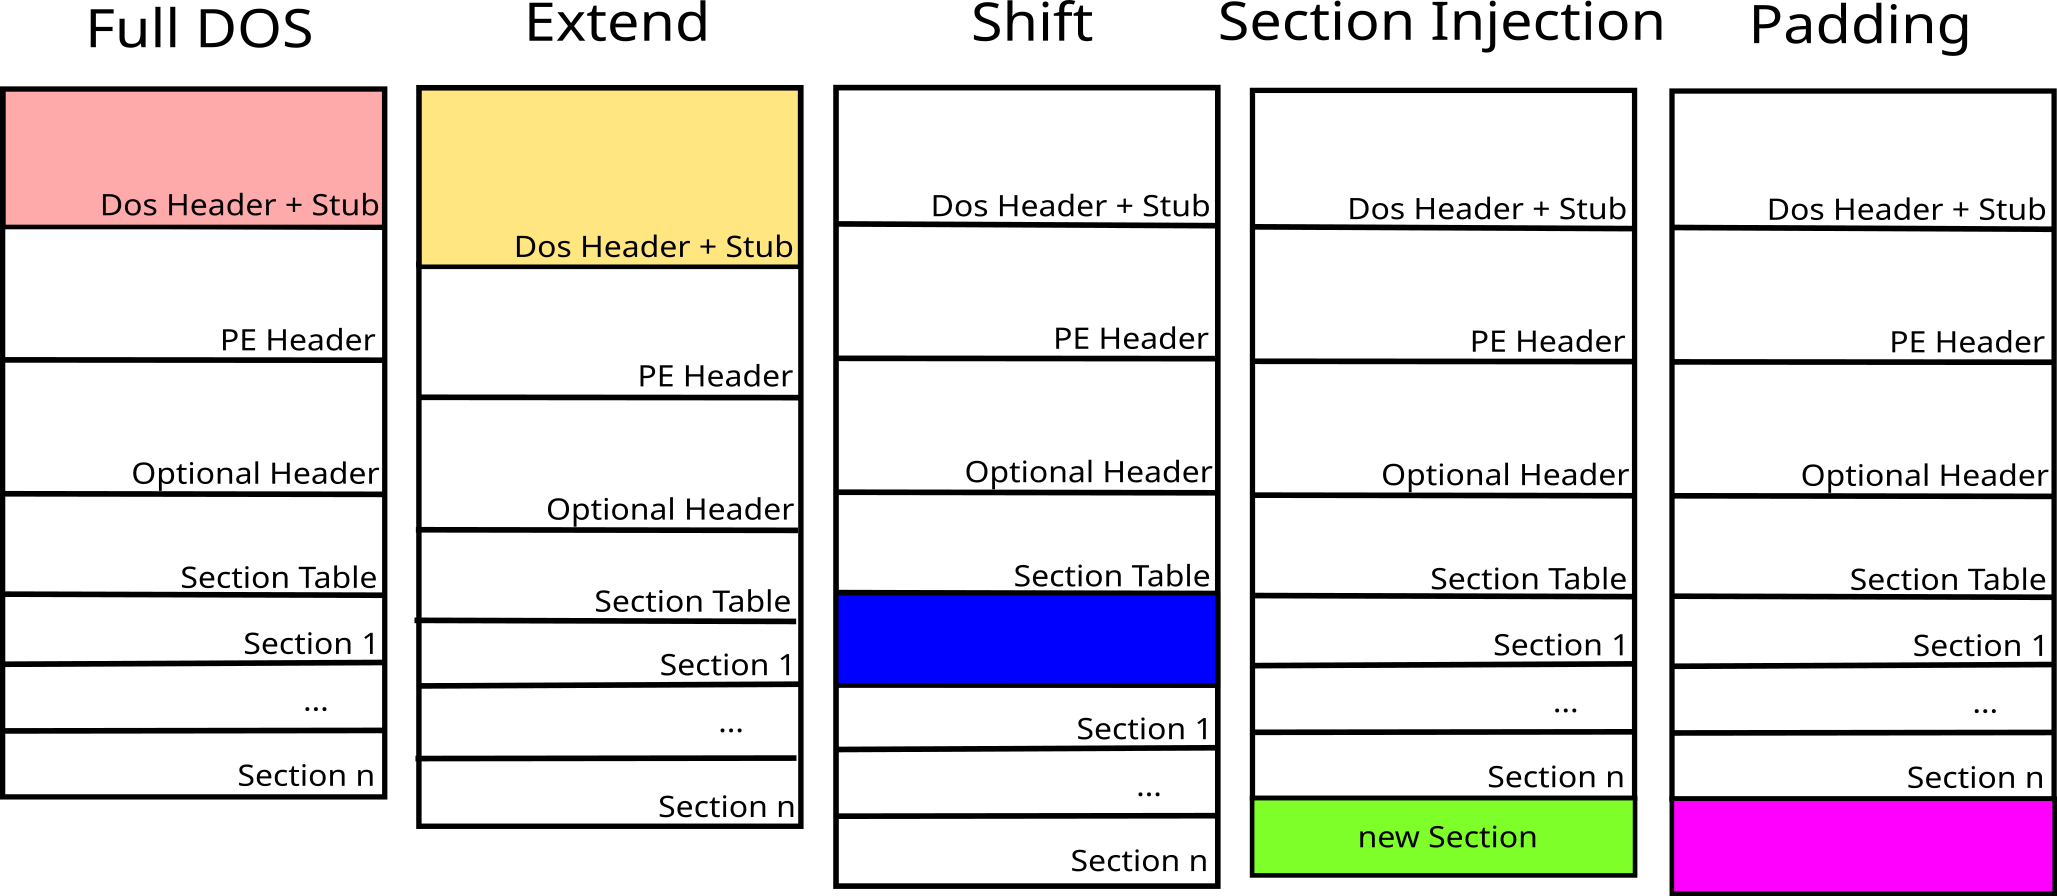 govolution/avet
Outil d'évasion antivirus
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
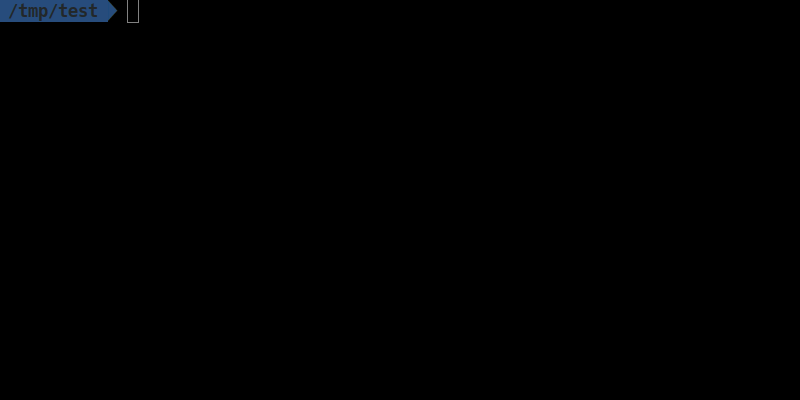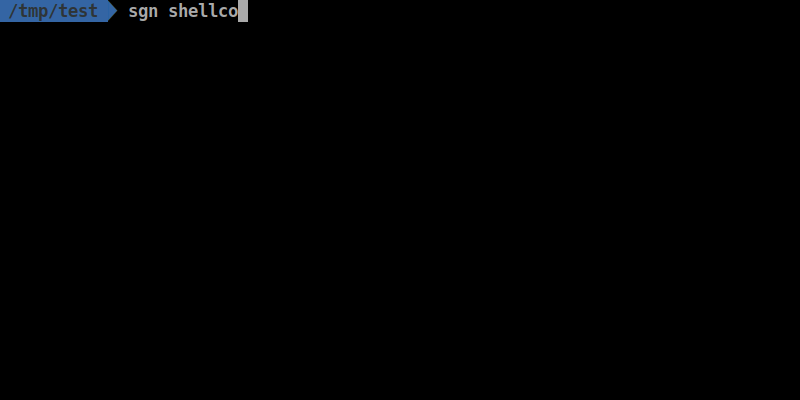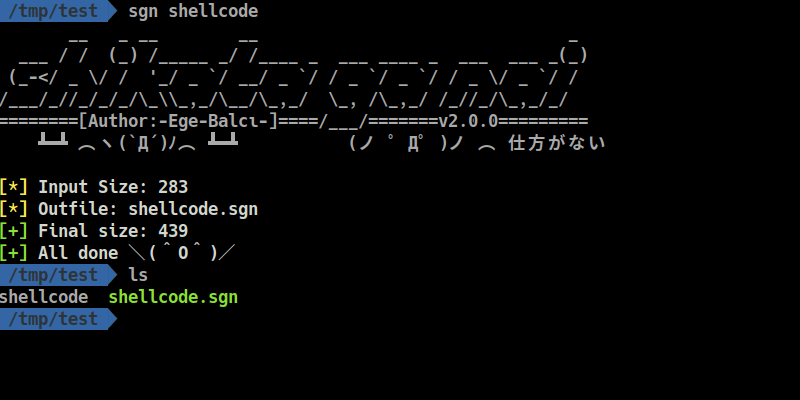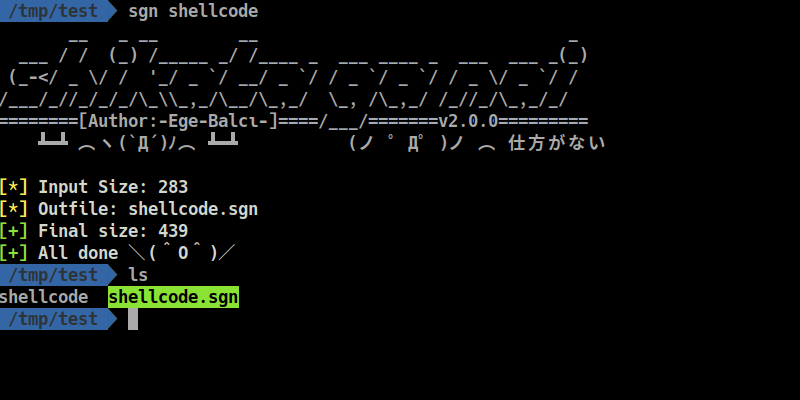 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares
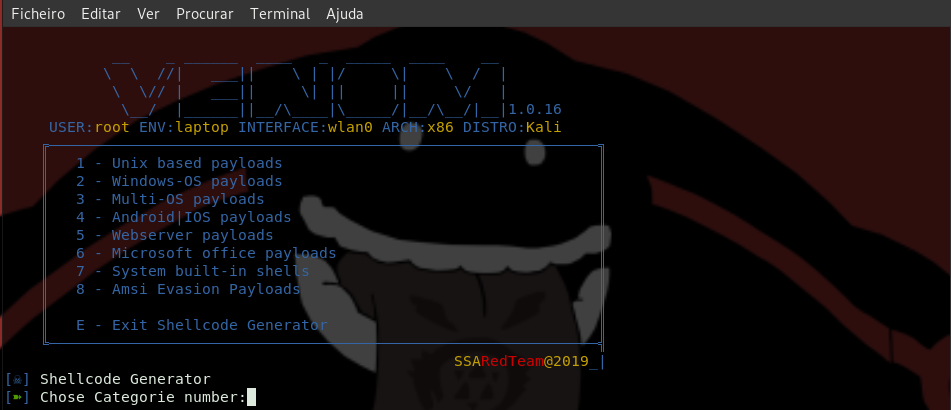 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2