

PichichiH0ll0wer
 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
payload-generationexploitationshellcode+3
65
itaymigdal/pichichih0ll0werChargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
 thewhiteh4t/warsend
Téléversement de shell WAR via l'API Apache Tomcat Manager
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
 ben-lichtman/ropr
Un chercheur de gadgets ROP multithreadé extrêmement rapide™. Alternative à ropper / ropgadget (actuellement x86 uniquement)
 buffer/pylibemu
Un wrapper Cython pour Libemu
 nul0x4c/manualrsrcdatafetching
Récupérez vos données depuis la section des ressources manuellement, sans avoir besoin des API Windows.
 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter
 forrest-orr/exploitdev
Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/
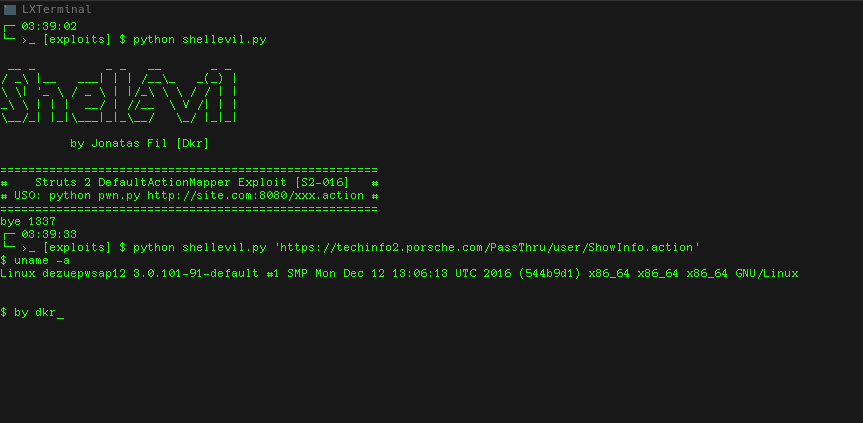 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 josh0xa/threadfire
PoC Détournement d'exécution de thread pour injection de code Win32
 gmh5225/packer-payload-entropyreducer
Réduisez l'entropie et obfusquez votre payload avec des listes chaînées sérialisées
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 nydubh3/cuiri
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les…