
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
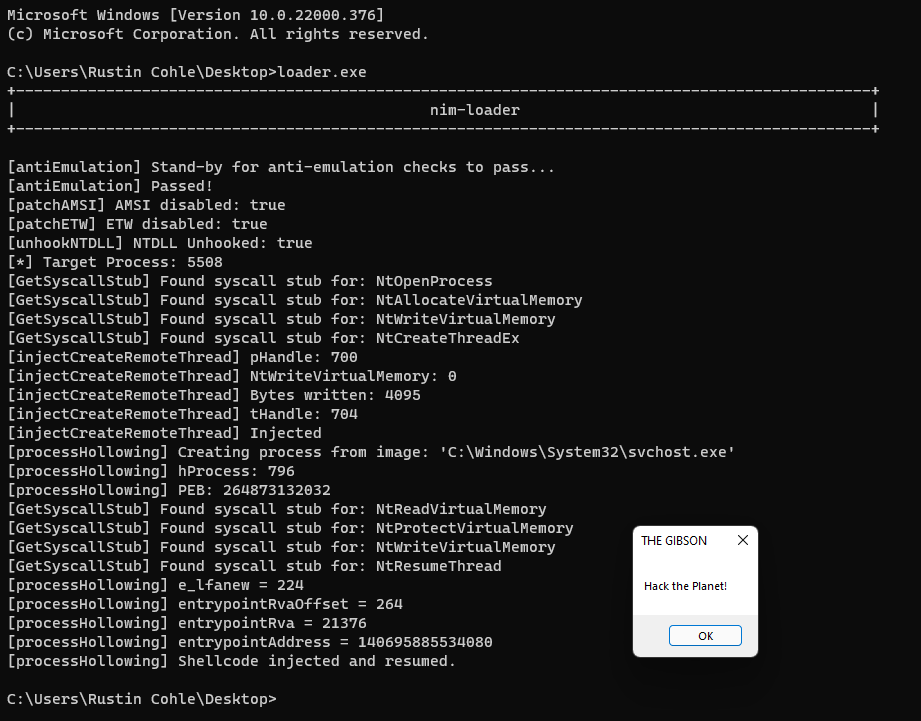
nim-loader preview

nim-loader

GitHubadamsvoboda/nim-loader

Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
exploitationshellcodeeducation+3
217il y a 4 ans
DynamicDotNet preview

DynamicDotNet

GitHubbohops/dynamicdotnet

Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
shellcodemalware-analysispenetration-testing+4
145il y a 2 ans
volana preview

volana

GitHubariary/volana

🌒 Obfuscation de commandes shell pour éviter les systèmes de détection
exploitationids-ips-evasionshellcode+3
120il y a 3 ans
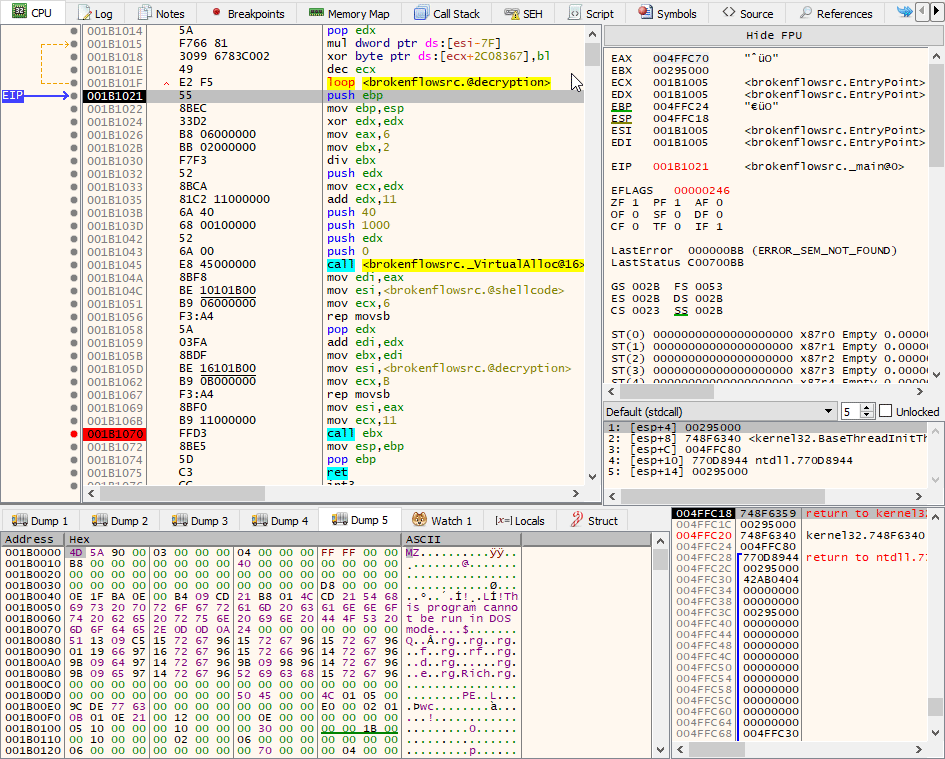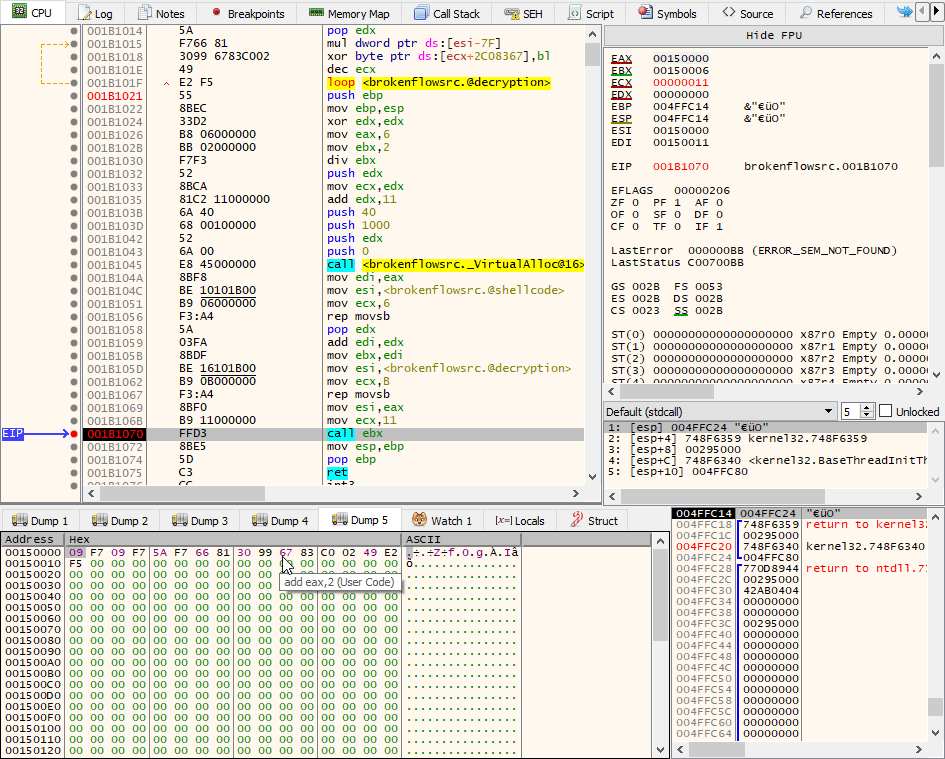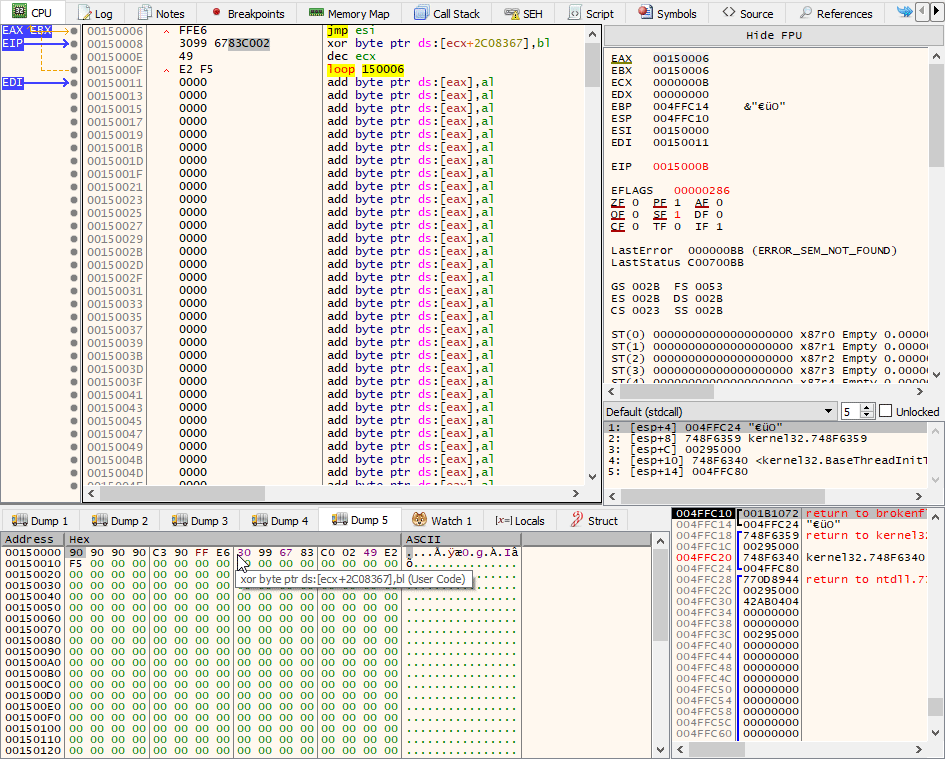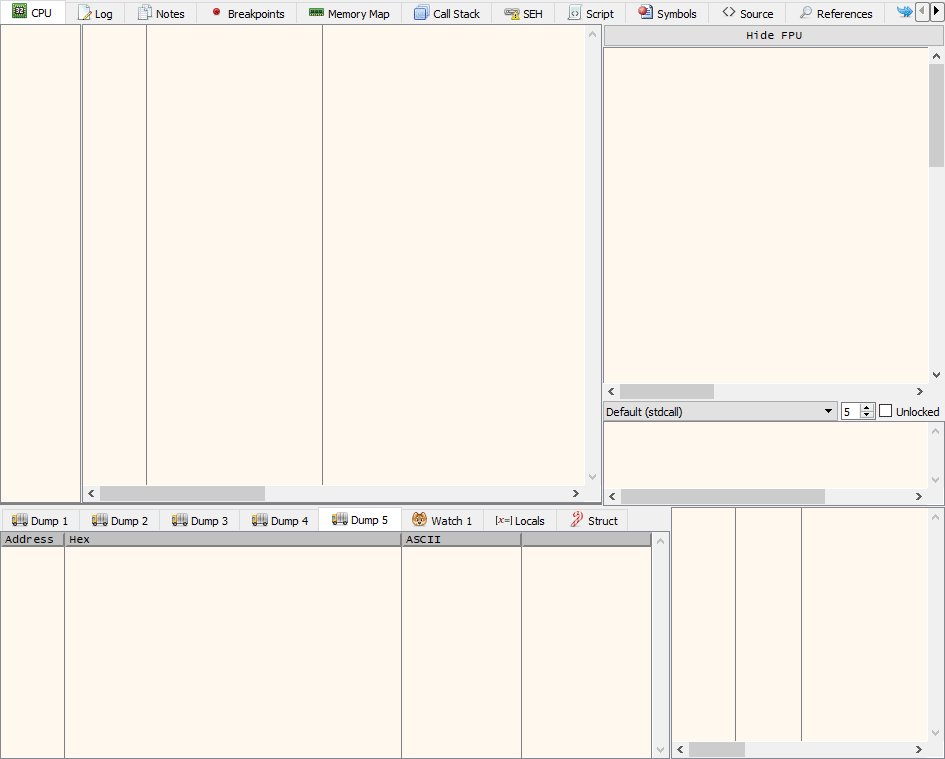
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché

encryption-decryption-toolsexploitationids-ips-evasion+4
115il y a 3 ans
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Expériences de bas niveau Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108il y a 18 jours
Hwacha preview

Hwacha

GitHubn00py/hwacha

Déployer des payloads sur des systèmes *Nix en masse.

payload-generationexploitationlateral-movement+7
108il y a 6 ans
nimcrypt preview

nimcrypt

GitHubicyguider/nimcrypt

Crypter PE écrit en Nim
encryption-decryption-toolsexploit-frameworkspayload-generation+9
102il y a 5 ans
malasada preview

malasada

GitHubsliverarmory/malasada

Chargeur de shellcode depuis une bibliothèque partagée Linux
exploitationshellcodepost-exploitation+5
101il y a 7 mois
ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent preview

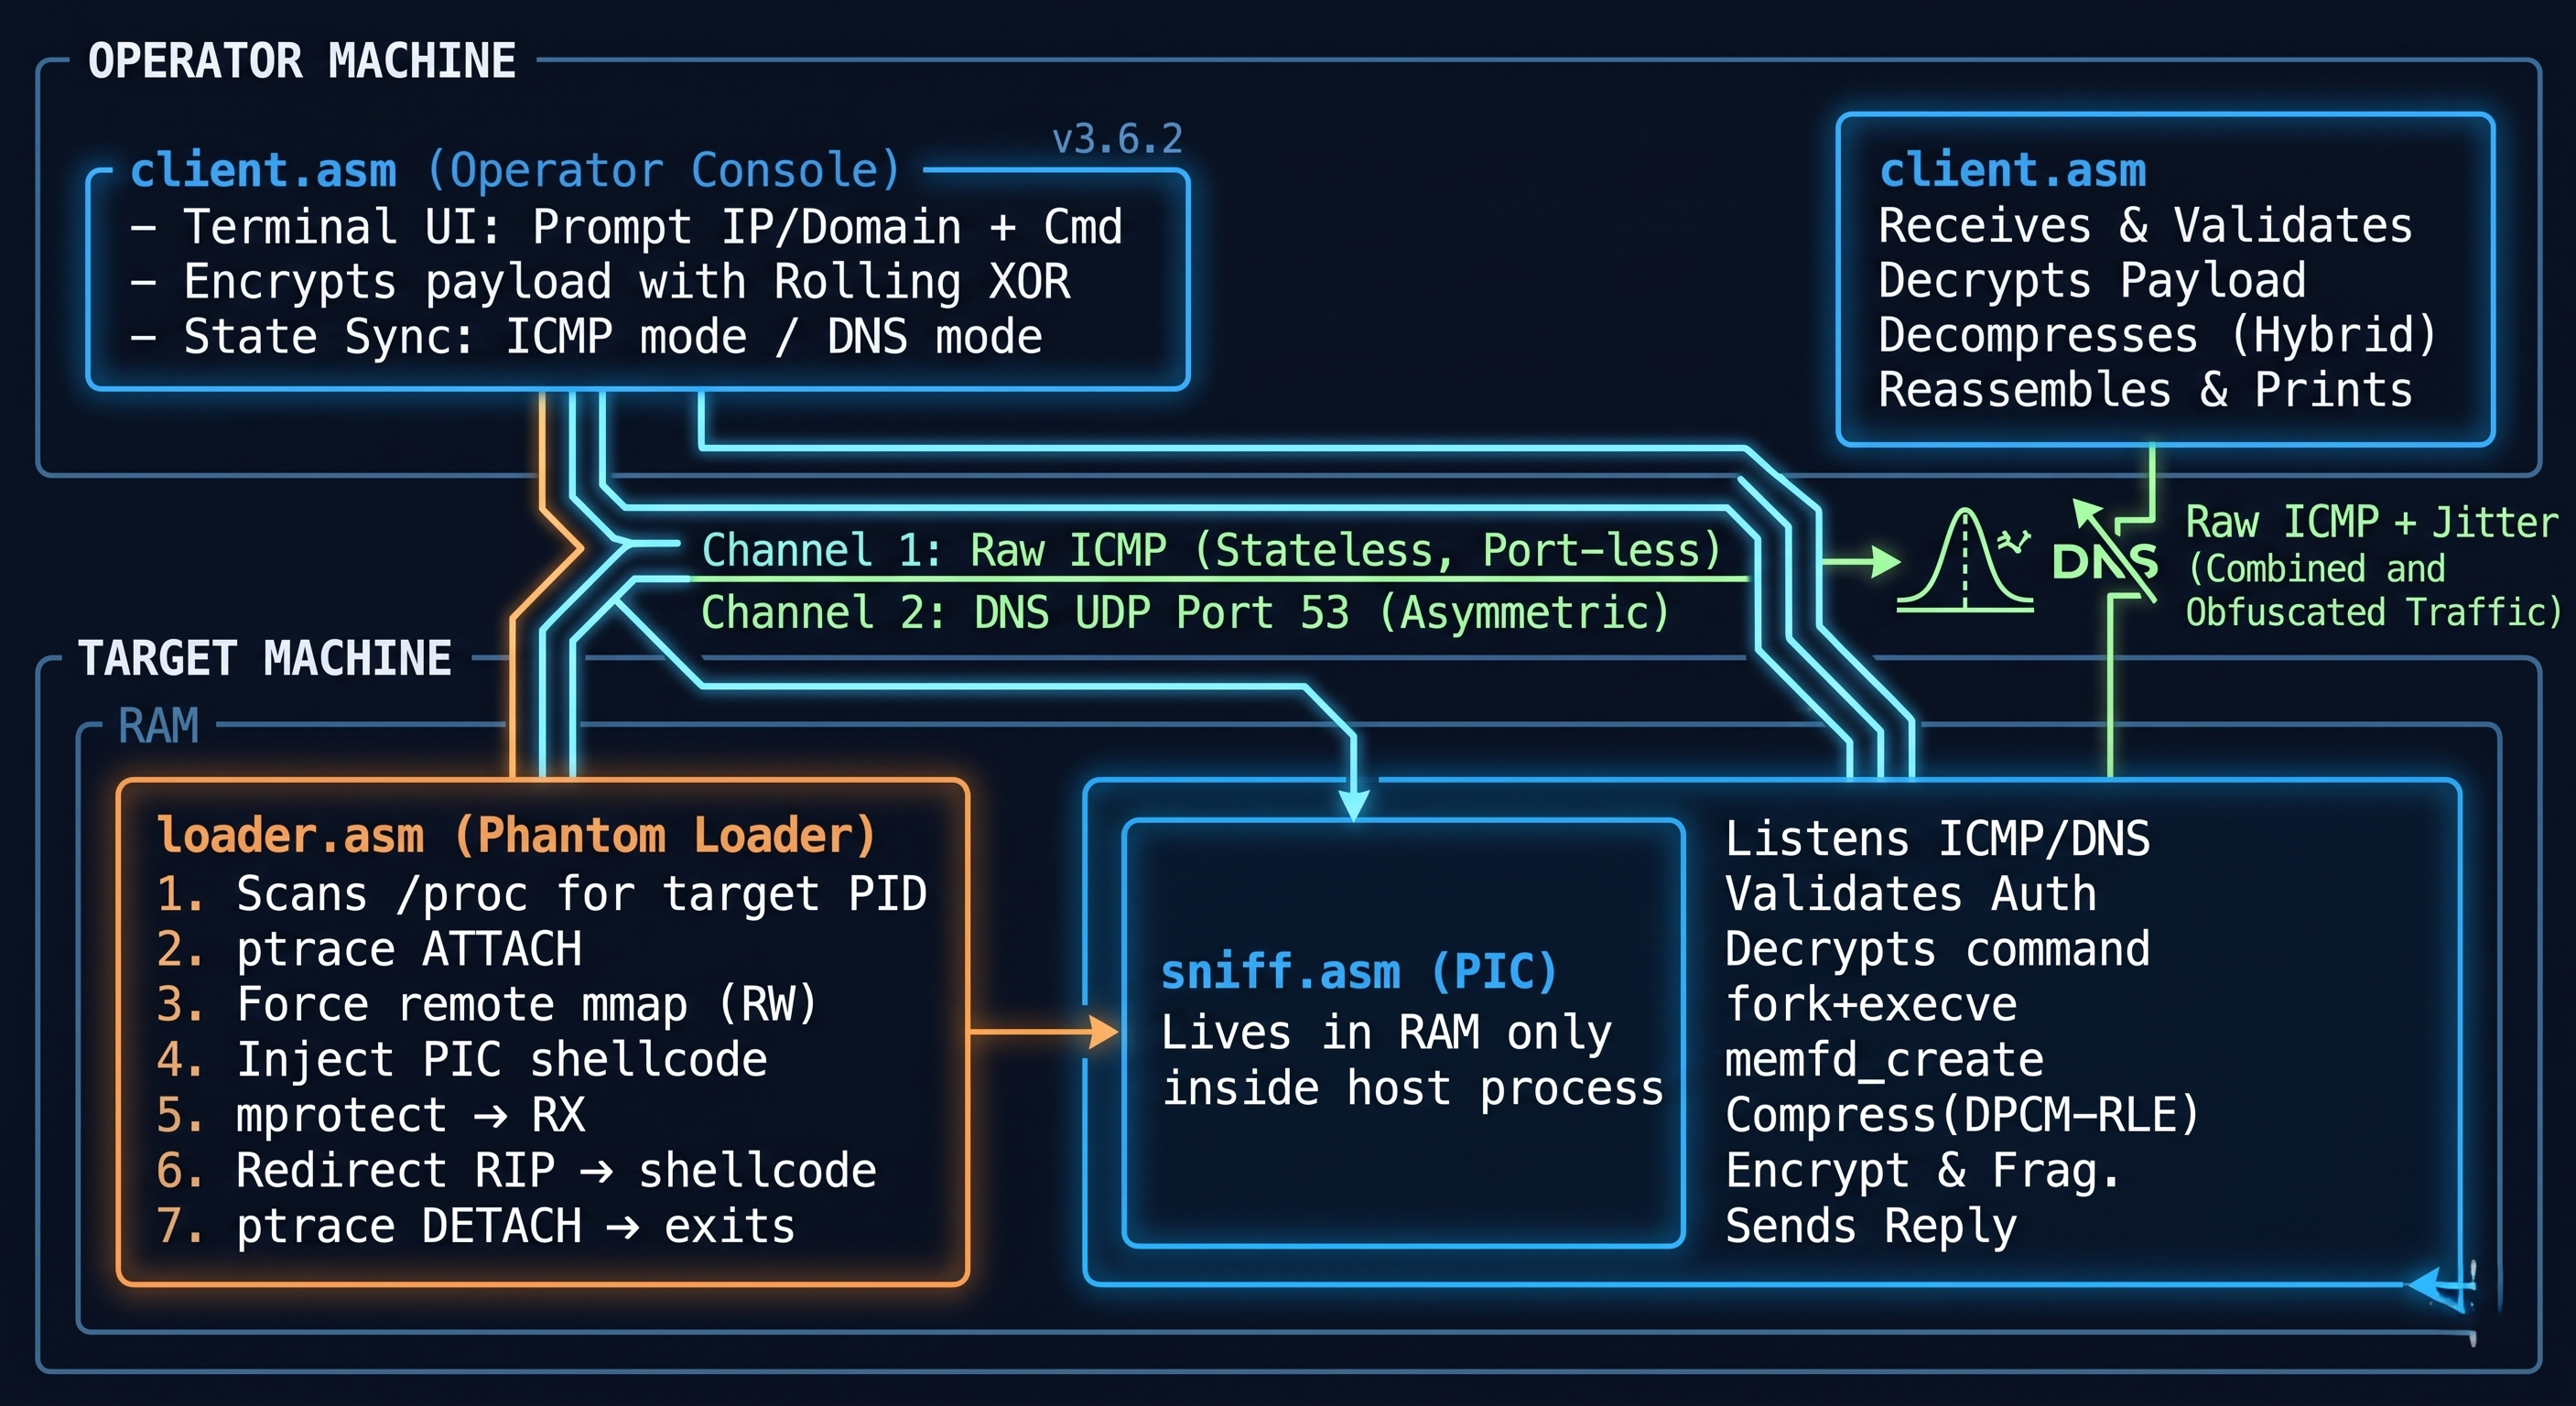
ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent

GitHubjm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent

Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…

privilege-escalationexploit-frameworksids-ips-evasion+5
88il y a 3 jours
Cobaltstrike_BOFLoader preview

Cobaltstrike_BOFLoader

GitHubcodextf2/cobaltstrike_bofloader

open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel

penetration-testing-frameworksexploit-frameworksshellcode+3
74il y a 20h 38m
Astral_Projection preview

Astral_Projection

GitHubkuwaitist/astral_projection

UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…

penetration-testing-frameworksexploit-frameworksmemory-forensics+4
72il y a 5 mois
sc2pe preview

sc2pe

GitHubdump-guy/sc2pe

Application dotnet Native AOT simple qui utilise AsmResolver pour convertir du shellcode en PE

payload-generationshellcodepayload-development
66il y a 3 ans
canon-mf644 preview

canon-mf644

GitHubsynacktiv/canon-mf644

Boîte à outils d'analyse d'exploits et de firmware pour les vulnérabilités de l'imprimante Canon MF644, incluant des exploits Python, du shellcode…
embedded-systems-securitystatic-analysisvulnerability-analysis+6
29il y a 3 ans
shellsploit-framework preview

shellsploit-framework

GitHubb3mb4m/shellsploit-framework

Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
exploit-frameworkspayload-generationshellcode+1
19il y a 2 ans
sc2elf preview

sc2elf

GitHubdump-guy/sc2elf

Application dotnet Native AOT simple qui utilise LibObjectFile pour convertir du shellcode en ELF
reverse-engineeringshellcodemalware-analysis+1
10il y a 3 ans
Linux_X86_Reverse_TCP_Alphanumeric_Staged_Shellcode_Execve-bin-bash preview

Linux_X86_Reverse_TCP_Alphanumeric_Staged_Shellcode_Execve-bin-bash

GitHubsnir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash

Shellcode TCP inverse alphanumérique par étapes pour Linux x86 qui crée une connexion socket vers un listener et exécute /bin/bash via execve, conçu…
payload-generationexploitationshellcode+1
il y a 9 ans
PoolParty preview

PoolParty

GitHubsafebreach-labs/poolparty

Un ensemble de techniques d'injection de processus totalement indétectables abusant des pools de threads Windows.
privilege-escalationexploitationshellcode+3
1.3kil y a 2 ans
Supernova preview

Supernova

GitHubnickvourd/supernova

Crypteur et obfuscateur de shellcode multi-chiffre avec conversion automatique de sortie en C, C#, Rust, Nim, Python, etc. Prend en charge ROT, XOR,…

encryption-decryption-toolsexploit-frameworkspayload-generation+3
1.0kil y a 2 mois
Précédent1…161718…23Suivant