

ghidra-llm-pipeline
 happytotoro116/ghidra-llm-pipeline
Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.
static-analysiscode-analysisreverse-engineering+5
11
happytotoro116/ghidra-llm-pipelineExtraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.
 griffonav/griffon
Boîte à outils de sécurité modulaire en Rust et antivirus pour Linux avec un scanner de fichiers basé sur YARA, une quarantaine, un nettoyeur…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 tevora-threat/rt_redirectors
Rôle Ansible pour configurer des redirrecteurs pour le C2 de red team.
 rorywag/hayabusa-bulk-runner
Exécuter Hayabusa en masse sur un dossier de collectes de triage, une exécution par hôte, avec des rapports par hôte et un tableau de bord de triage…
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 octoberfest7/aggressor_snippets
Une collection de petits extraits Aggressor aléatoires qui ne méritent pas leur propre dépôt
 shellkraft/ledger
Un script d'agression qui suit les modifications opérationnelles effectuées lors d'un engagement d'équipe rouge. Vous fournit une piste d'audit…
 d3lightfu1/quietphase
Outil Pwsh pour l'audit de l'énumération des groupes AD
 dumpanalysis/prologwindbg
Utiliser Prolog pour analyser les vidages mémoire et les processus actifs arrêtés dans WinDbg.
 kalilinux/recipes/kali-preseed-examples
Exemples de configuration Preseed et guides pour une installation automatisée et sans intervention de Kali Linux, y compris le partitionnement, la…
 eddiejibson/limitrr-php
Meilleure limitation de débit PHP avec Redis.
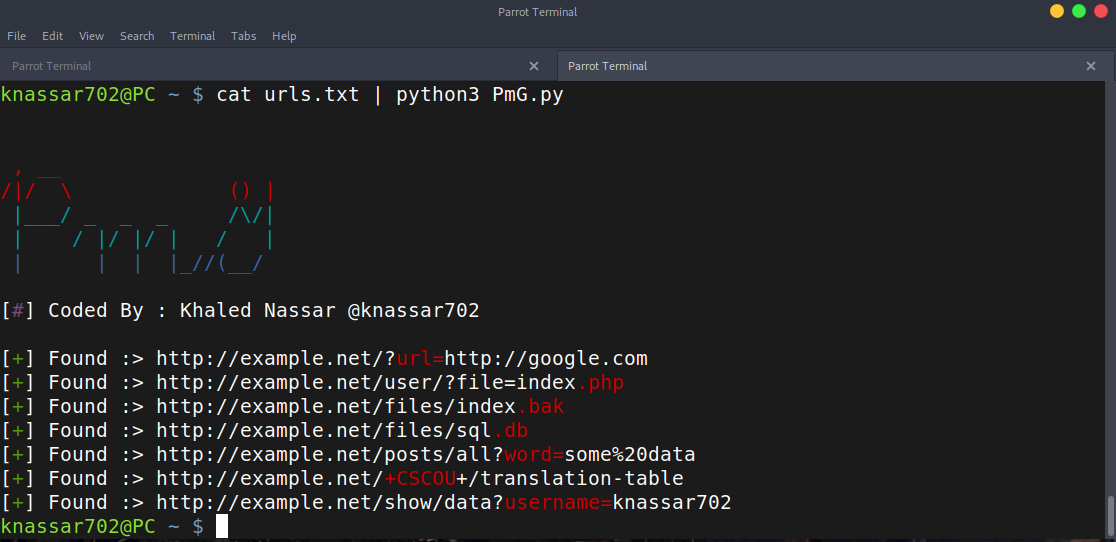 mindpatch/pmg
Extraire les paramètres/chemins des URL
 projectdiscovery/naabu-action
Un scanner de ports rapide écrit en go, avec un accent sur la fiabilité et la simplicité.
 alt3kx/wafparan01d3
Quick WAF « paranoïaque » Évaluation du Docteur | Outil WAFPARAN01D3
 adm1in/codetest
CodeTest est un outil de collecte d'informations et d'exploitation de vulnérabilités qui permet d'utiliser facilement des scripts de collecte…
 mrechofi/greedos_v2
Un outil DoS multi-vecteurs pour les Red Teamers en cybersécurité.
 owasp/xpsd
Triage de la joignabilité pour les scans de vulnérabilités. Transmet les résultats du scanner à un agent LLM qui lit votre code source et détermine…