
ElectronVulnerableVersion
 gtgalaxi/electronvulnerableversion
Trouver les applications Electron vulnérables à CVE-2023-4863 / CVE-2023-5129
reconnaissancevulnerability-scannersvulnerability-analysis+3
7
gtgalaxi/electronvulnerableversionTrouver les applications Electron vulnérables à CVE-2023-4863 / CVE-2023-5129
 zu1k/good-mitm
Moteur MITM basé sur des règles. Réécriture, redirection et rejet des requêtes et réponses HTTP(S), prend en charge les règles JavaScript.
 aaaguirrep/offensive-docker-vps
Créez facilement un VPS sur Google Cloud Platform ou Digital Ocean avec Offensive Docker inclus pour lancer des évaluations sur les cibles.
 pescada-dev/-cve-2025-8088
Script POWERSHEL pour vérifier si votre appareil est affecté ou non

 kalilinux/build-scripts/kali-installer
Construit des images ISO officielles de l'installateur Kali Linux avec simple-cdd et debian-cd, prenant en charge plusieurs architectures, variantes,…
 adm1in/codetest
CodeTest est un outil de collecte d'informations et d'exploitation de vulnérabilités qui permet d'utiliser facilement des scripts de collecte…
 joshuatownsend/windows-dns-policy-manager
Interface graphique basée sur navigateur pour Windows Server DNS — stratégies, zones, enregistrements, DNSSEC, DNS over HTTPS et listes de blocage.…
 divyanshukumar0014/shipproof
Gestion automatisée des changements SOC 2 pour GitLab CI.
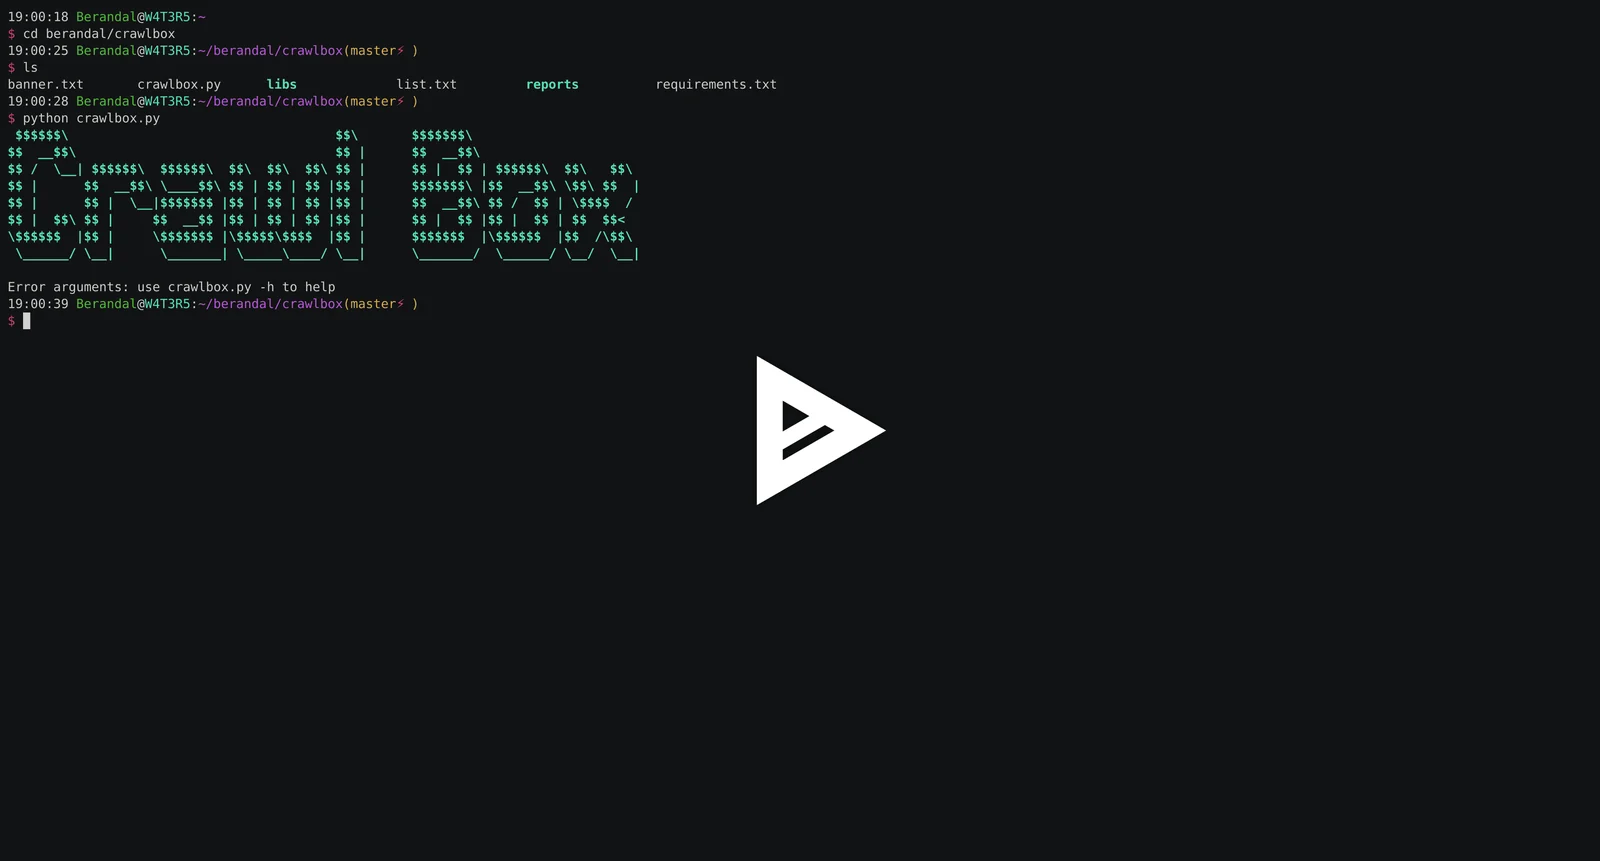 opiniondealer/crawlbox
Script Python qui force par force brute les répertoires web et les chemins d'administration à l'aide de listes de mots intégrées ou personnalisées,…
 kalilinux/build-scripts/kali-docker
Kali Linux Docker
 jenderal92/prepos-login-checker
# Vérificateur de connexion Prepostseo
 amibhai/spoofed
Une suite d'usurpation réseau Python entièrement asynchrone de qualité professionnelle, destinée aux audits de sécurité autorisés. Elle propose une…
 cyberthreatanalysis/esxi-ransomware-scanner-mi
ESXi EZ - Un scanner personnalisé qui prend une liste d'IPs soit en JSON, CSV ou individuellement et vérifie la présence de l'infection…
 nydubh3/cuiri
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les…
 evildevill/devil
Framework shell piloté par menus regroupant des attaques de connexion par force brute, la collecte de données de listes d'amis et de profils, ainsi…
 owasp/agentic-vulnerability-discovery-and-validation-harness
Harnais agentique qui automatise la découverte et la validation des vulnérabilités, en orchestrant des workflows d'analyse pilotés par l'IA afin de…
 uvian/xboard-core
Backend de nœuds Xboard : basé sur Xray-core v26.10.31, limitation du nombre d'appareils et de la bande passante via un seul patch, alignement strict…
 maxigentr/netviser-linux-security-auditor
Auditeur de configuration de sécurité du noyau Linux en lecture seule et sans agent (local et SSH). Objectif initial : vérifications de migration TCP…