

x64dbg
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1k
x64dbg/x64dbgUn débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
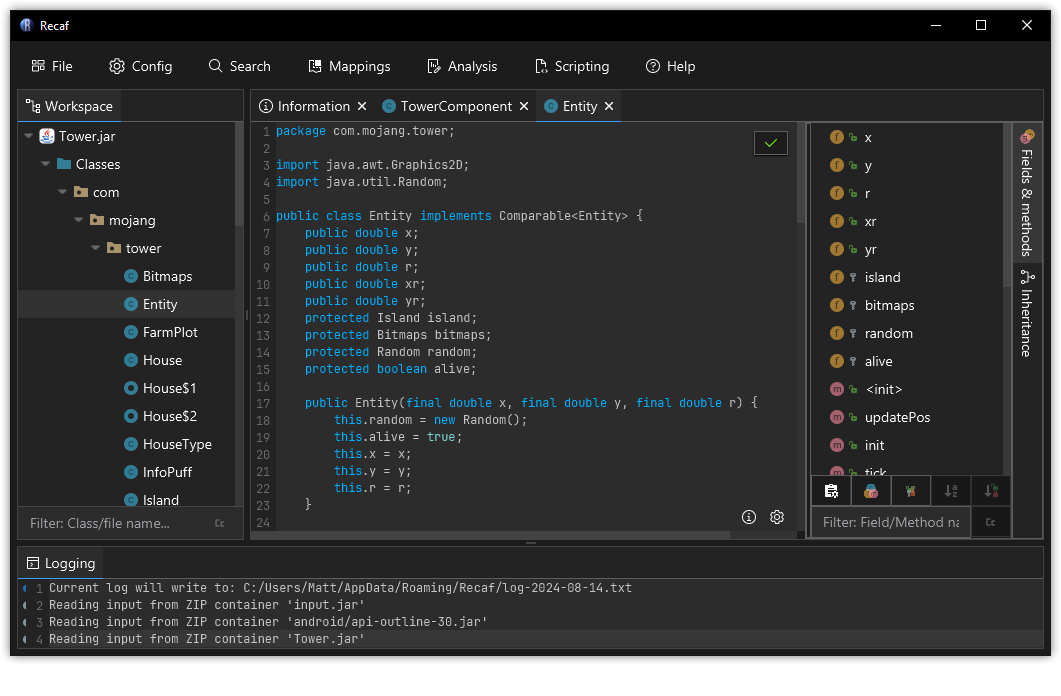
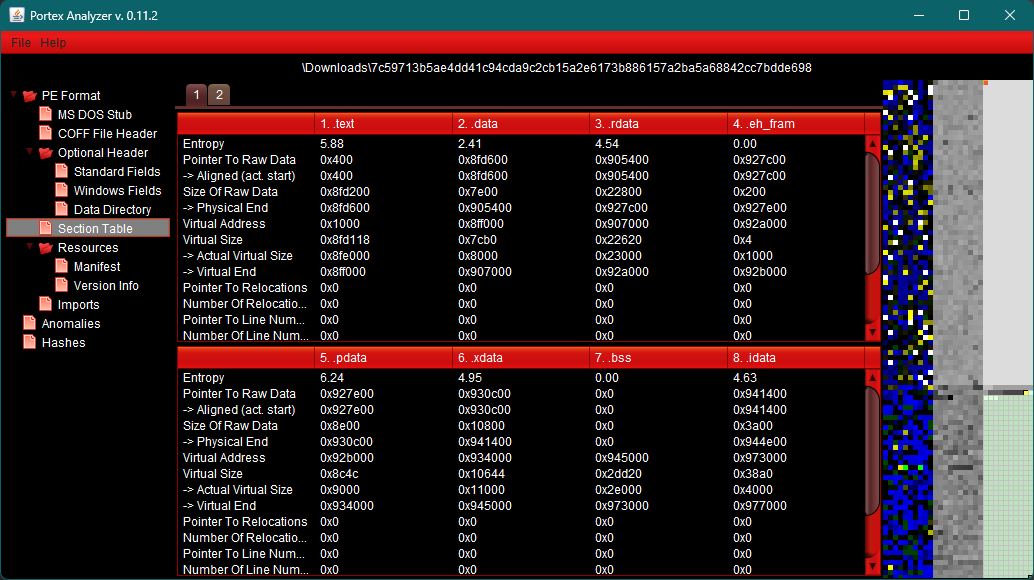 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 ablation-tool/ablation
Framework de rétro-ingénierie avec désassemblage, décompilation, analyse de teinte, comparaison de versions et recherche sémantique, plus l'analyse…
 happytotoro116/ghidra-llm-pipeline
Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.
 cristianzsh/freki
Plateforme open-source d'analyse de logiciels malveillants avec analyse statique PE, correspondance de motifs YARA, intégration VirusTotal, API REST…
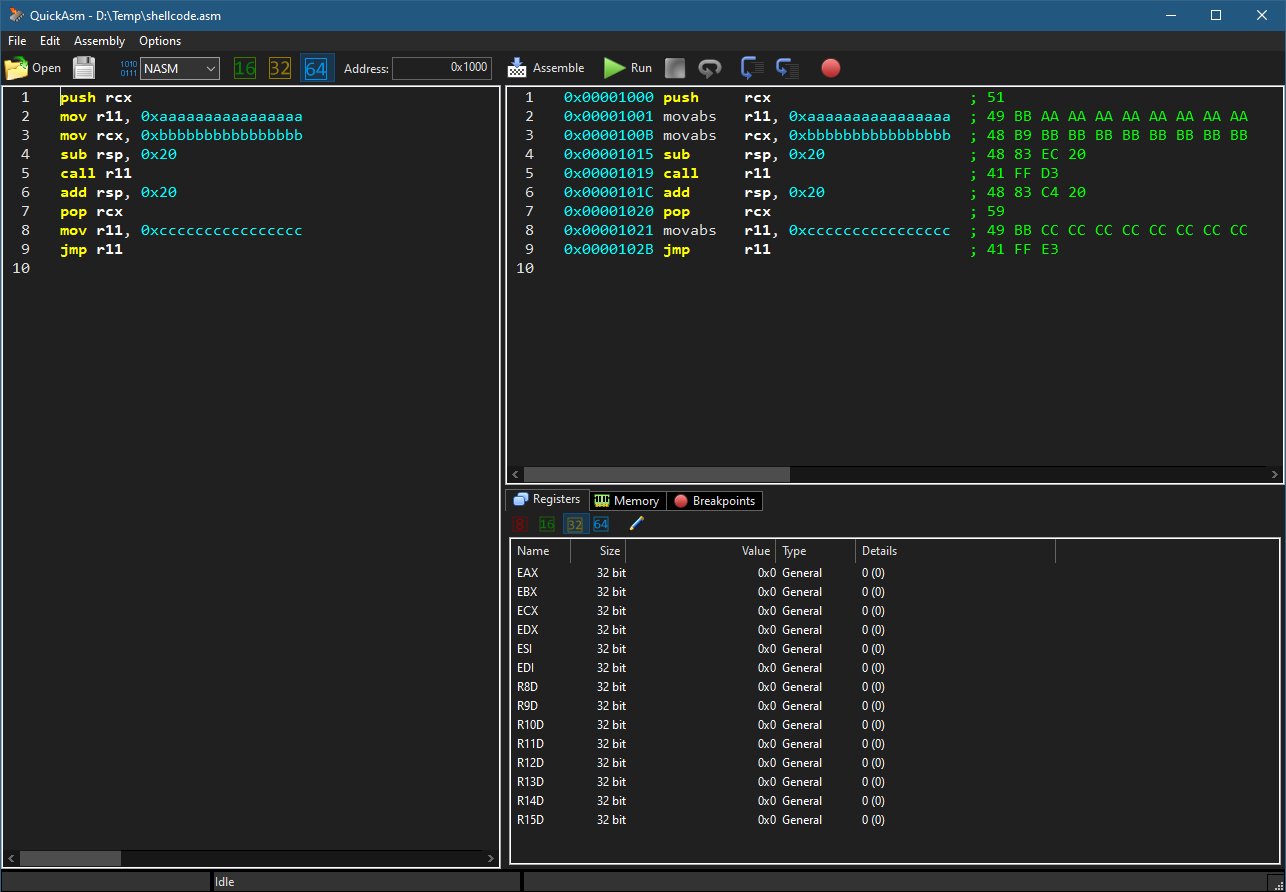 zodiacon/quickasm
Simple assembleur/désassembleur/émulateur x86/x64
 nmatt0/moria
Identification et extraction de firmware IoT
 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 amd2g2zz/kunglao-agent
L'agent expert en rétro-ingénierie : planifie son propre parcours d'analyse, déduit chaque fait à partir de preuves brutes et converge sous des…
 epasveer/seer
Seer - une interface graphique frontale pour gdb
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 ibotpeaches/apktool
Un outil de rétro-ingénierie pour les fichiers APK Android
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
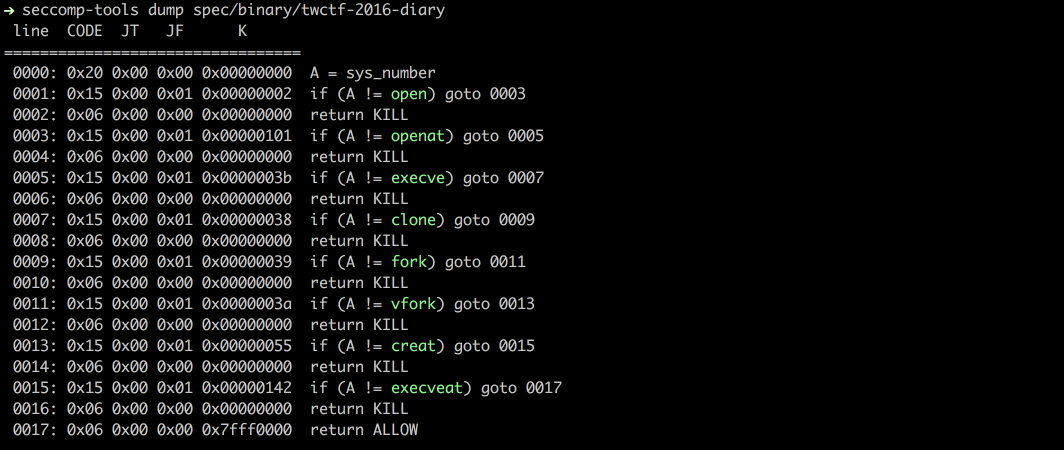 david942j/seccomp-tools
Fournir des outils puissants pour l'analyse seccomp.
 sjkim1127/reversecore_mcp
Un serveur MCP axé sur la sécurité qui permet aux agents d'IA d'effectuer de manière automatisée du rétro-ingénierie, de l'analyse de malwares, de la…