
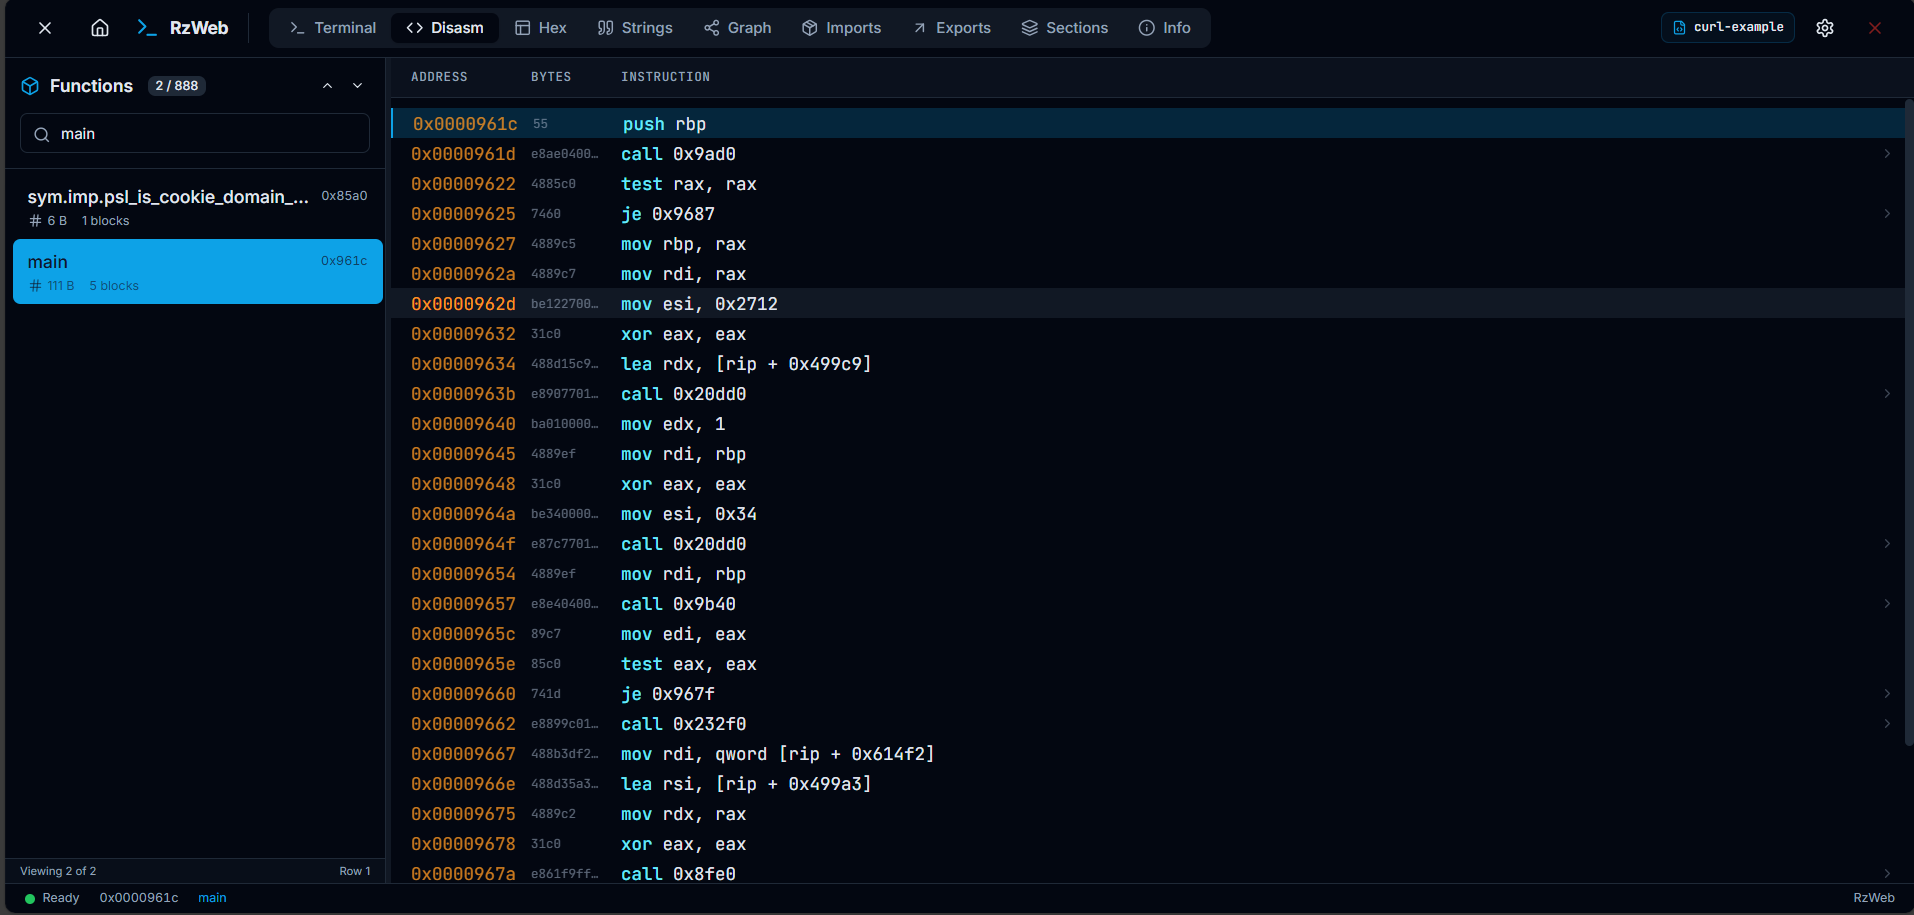
rzweb
 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
static-analysisdynamic-analysis-sandboxingreverse-engineering+5
738
indalok/rzwebA complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 neurosaki987/tvm-recover
Dévirtualise les sections .tvm0 de la VM Tencent : élève les gestionnaires de la VM vers des listings au niveau invité et du LLVM IR, récupère le CFG…
 yv1ing/secbox
Réalisation de tests de cybersécurité à l'aide de l'agent pi dans un environnement sandbox préconfiguré.
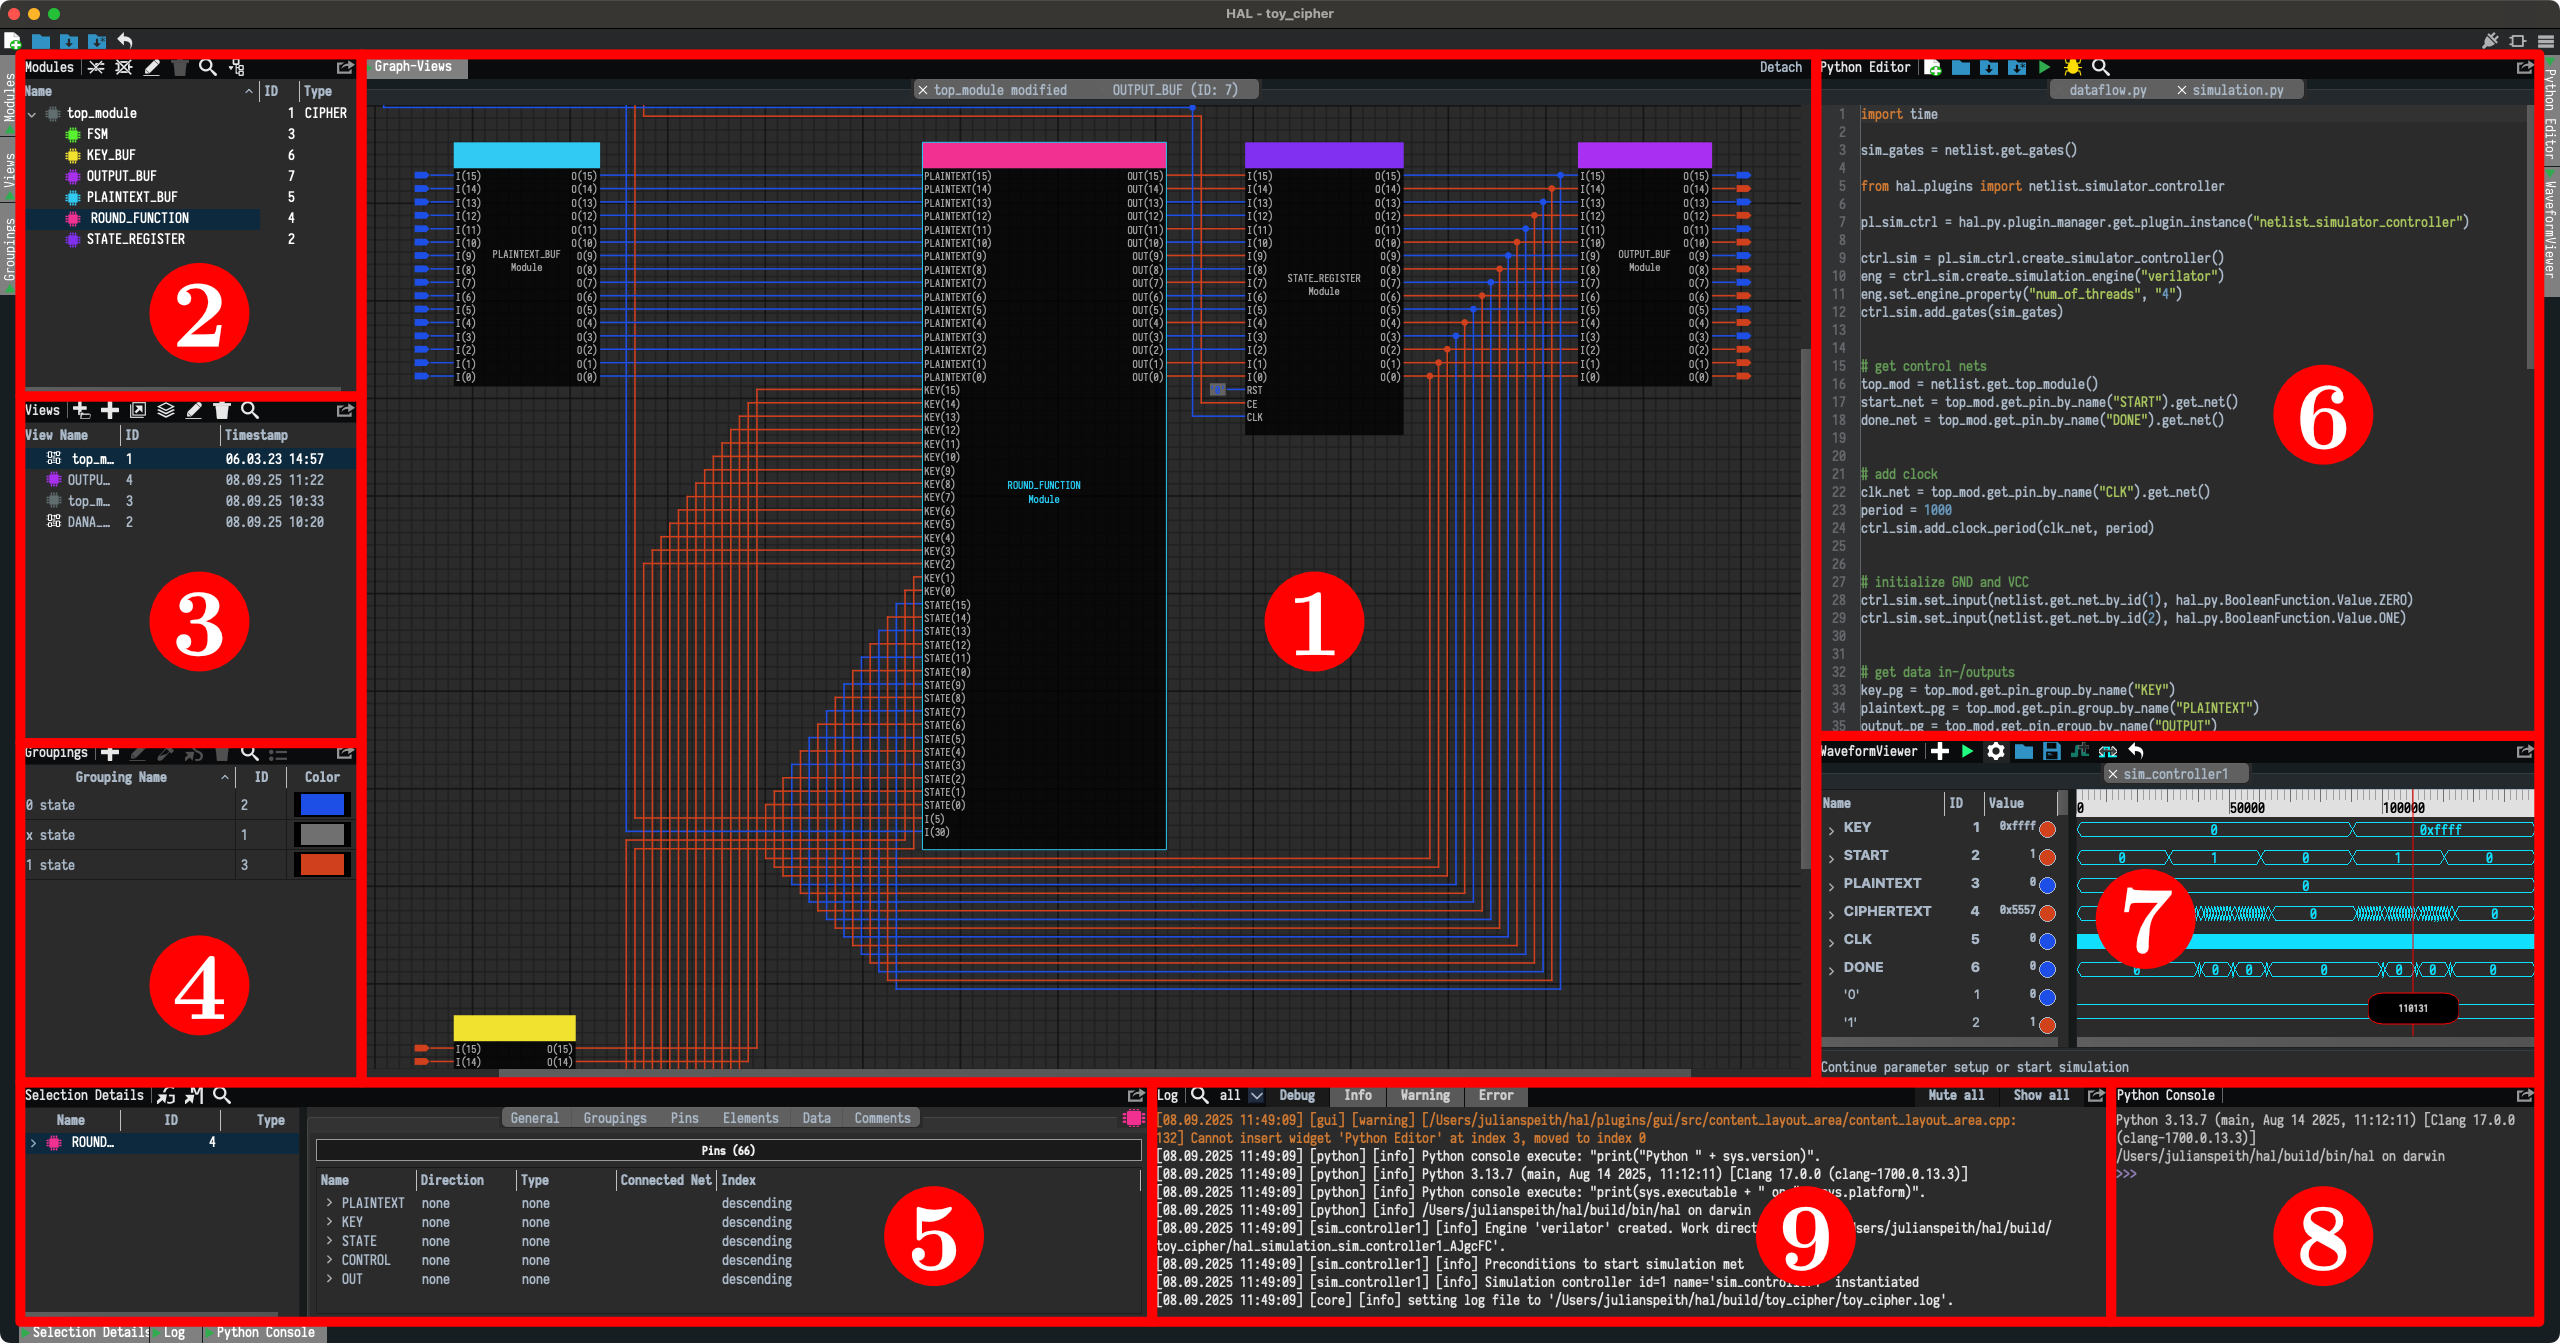 emsec/hal
HAL – L'analyseur matériel
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 zinja-coder/jadx-ai-mcp
Plugin pour JADX afin d'intégrer le serveur MCP
 advdebug/brovan
Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…
 maximilianfeix/hexvero
Know what changed inside your app: inspect Electron apps and binaries, trace findings to file and line, compare releases. Locally, without executing…
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
 majd/ipatool
Outil en ligne de commande qui vous permet de rechercher des applications iOS, iPadOS, tvOS, watchOS, visionOS et macOS sur l'App Store, et de…
 krxi/asmsense
Petit modèle de langage qui nomme et décrit les fonctions dans les binaires x86-64 dépouillés, avec un jeu de données ouvert, des baselines et des…
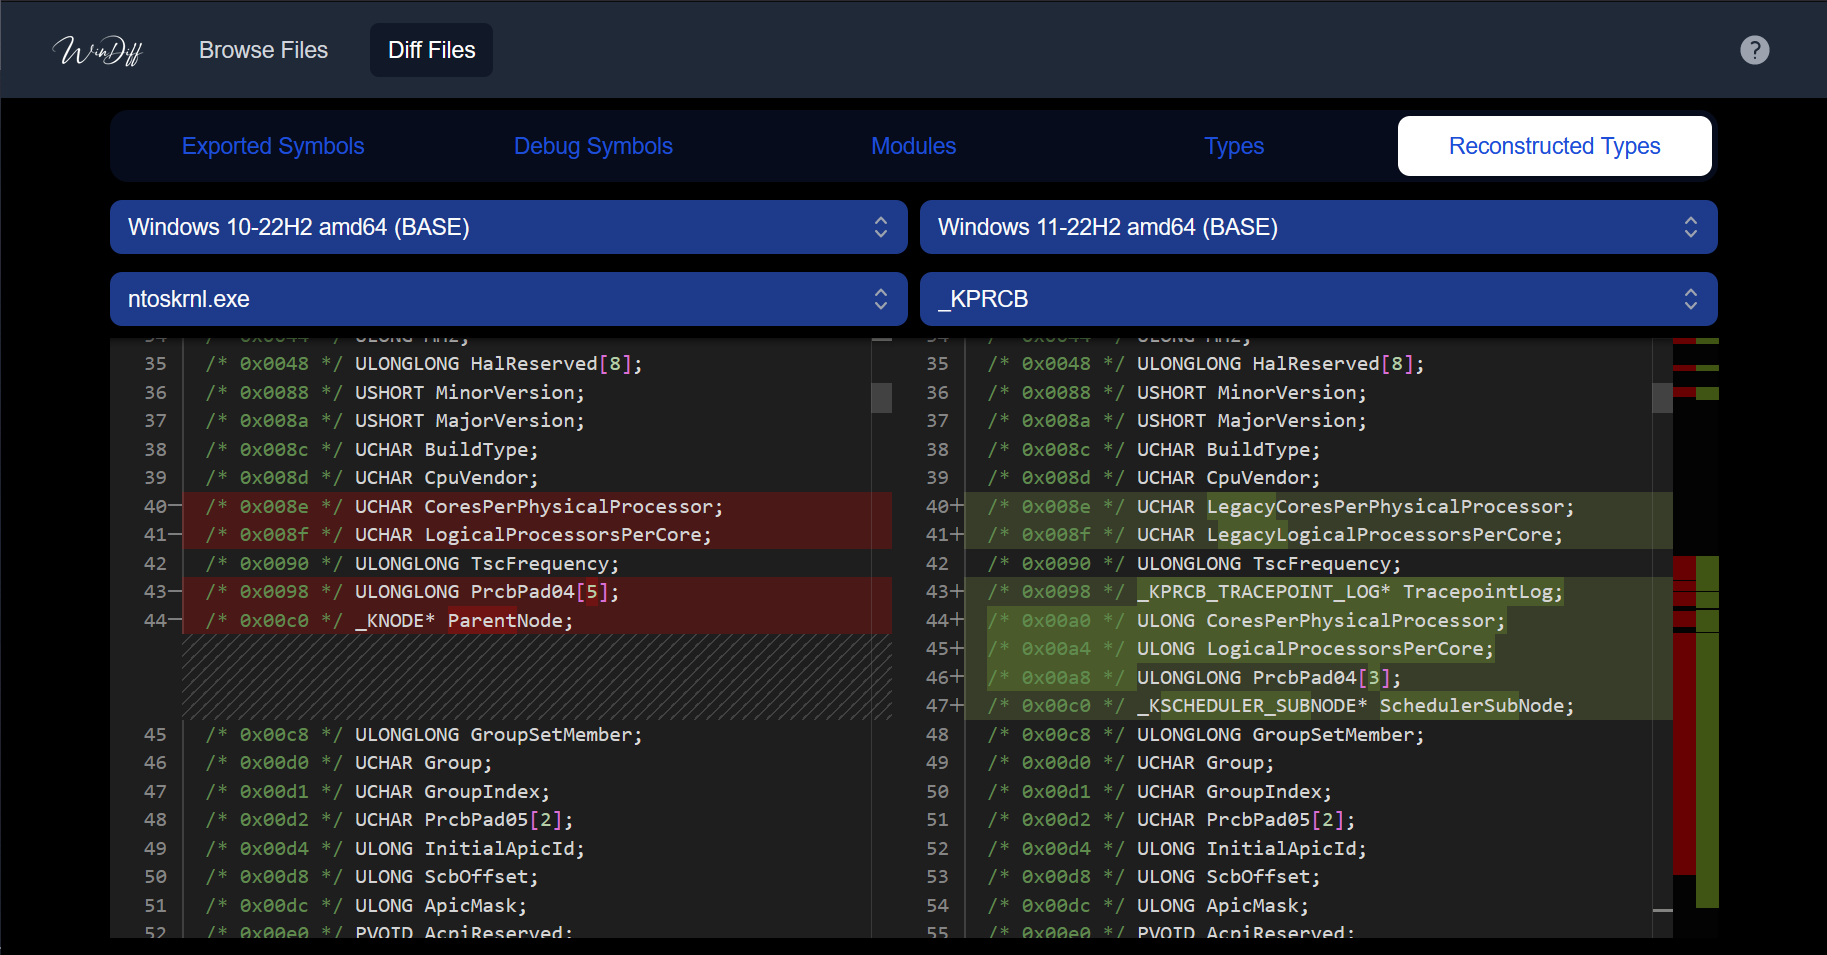 ergrelet/windiff
Outil permettant de comparer les informations de symboles, de types et d'appels système (syscall) des binaires Microsoft Windows à travers…
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.