

rea
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
static-analysisdynamic-analysis-sandboxingcode-analysis+5
346.2kil y a 56 minutes
morluto/reaReverse engineer anything with agents, from app behavior down to native binaries.
 frida/frida
Dépôt principal pour héberger les binaires de version
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
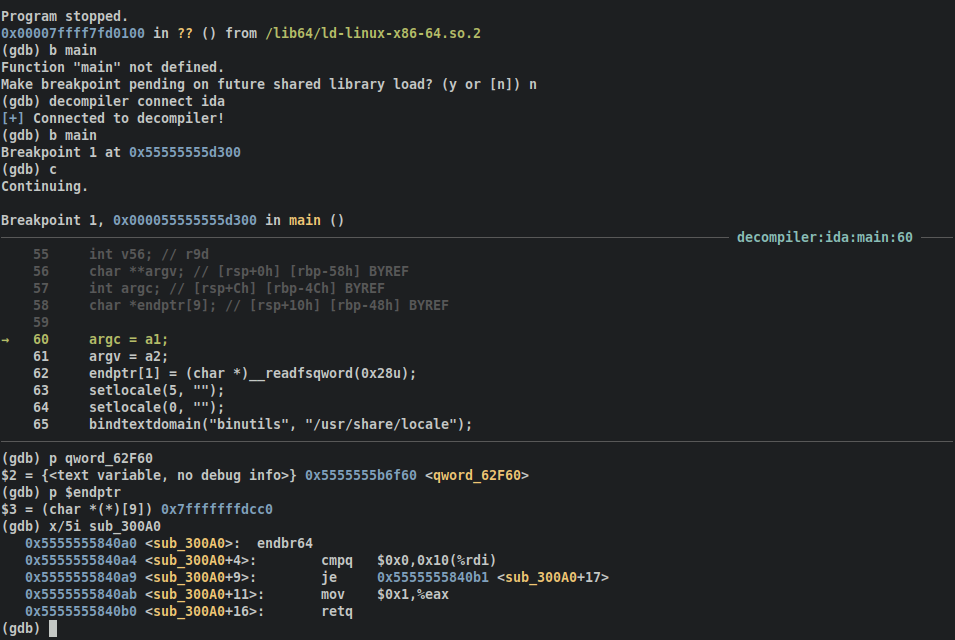 mahaloz/decomp2dbg
Un plugin pour introduire des symboles interactifs dans votre débogueur depuis votre décompilateur.
 gmh5225/awesome-game-security
Index organisé de recherches en sécurité des jeux vidéo : mécanismes internes des anti-triche, attaques DMA, rétro-ingénierie, protections…
 rednaga/apkid
Identifiant d'application Android pour Packers, Protectors, Obfuscators et Oddities - PEiD for Android
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 vicanso/pingap
Un reverse proxy comme nginx, construit sur pingora, simple et efficace.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 frida/frida-gum
Bibliothèque d'instrumentation et d'introspection multiplateforme écrite en C
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 zentinelproxy/zentinel
Un proxy inverse axé sur la sécurité, conçu pour protéger le web libre.
 pwndbg/pwndbg
Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB
 0xdea/frida-scripts
Une collection de mes scripts d'instrumentation Frida pour la rétro-ingénierie d'applications mobiles et plus encore.
 riscv-software-src/riscv-isa-sim
Simulateur de jeu d'instructions RISC-V fonctionnel supportant de multiples extensions (RV32/64, V, cryptographie) avec mode de débogage interactif,…
 horsicq/detect-it-easy
Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
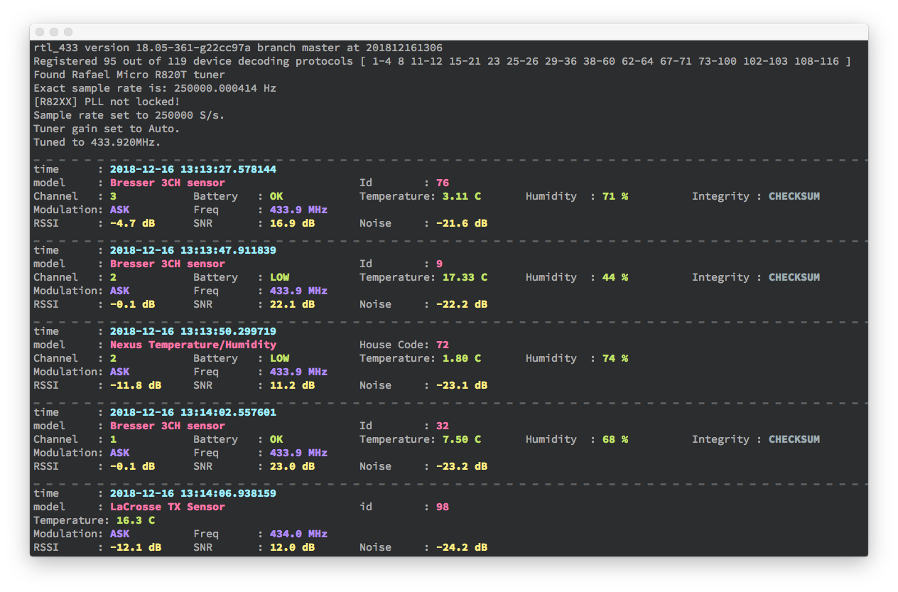 merbanan/rtl_433
Programme pour décoder les transmissions radio des appareils sur les bandes ISM (et autres fréquences)