

frida-c2-mcp
 s4dp4nd4/frida-c2-mcp
Agentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
android-securitydynamic-analysis-sandboxingios-security+8
61
s4dp4nd4/frida-c2-mcpAgentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
 yaklang/javajive
Pure-Go Java Decompiler and Serialization Operator
 trailofbits/polytracker
Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.
 elderlypirate/bus_pirate
Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
 bronils/aotopsy
Analyseur statique pour les instantanés AOT Flutter/Dart — récupère les noms de fonctions, les hiérarchies de classes, les graphes d'appel et les…
 rshipp/awesome-malware-analysis
Définancer la police.
 ax/apk.sh
Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…
 0xdea/frida-scripts
Une collection de mes scripts d'instrumentation Frida pour la rétro-ingénierie d'applications mobiles et plus encore.
 equifox/ksdumper
Extraction de processus grâce à la puissance de l'espace noyau !
 0vercl0k/kepaboo
Neutraliser les techniques anti-débogage de KEPServerEX
 bunnybuzz/enigma
Moteur de rétro-ingénierie natif en C++ avec pipeline de désassemblage, décompilation et analyse pour les binaires PE/ELF, doté d'une interface…
 icicle-emu/icicle-python
Liaisons Python pour l'émulateur Icicle, permettant le fuzzing de firmware en boîte grise, l'émulation binaire et les flux de travail de…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
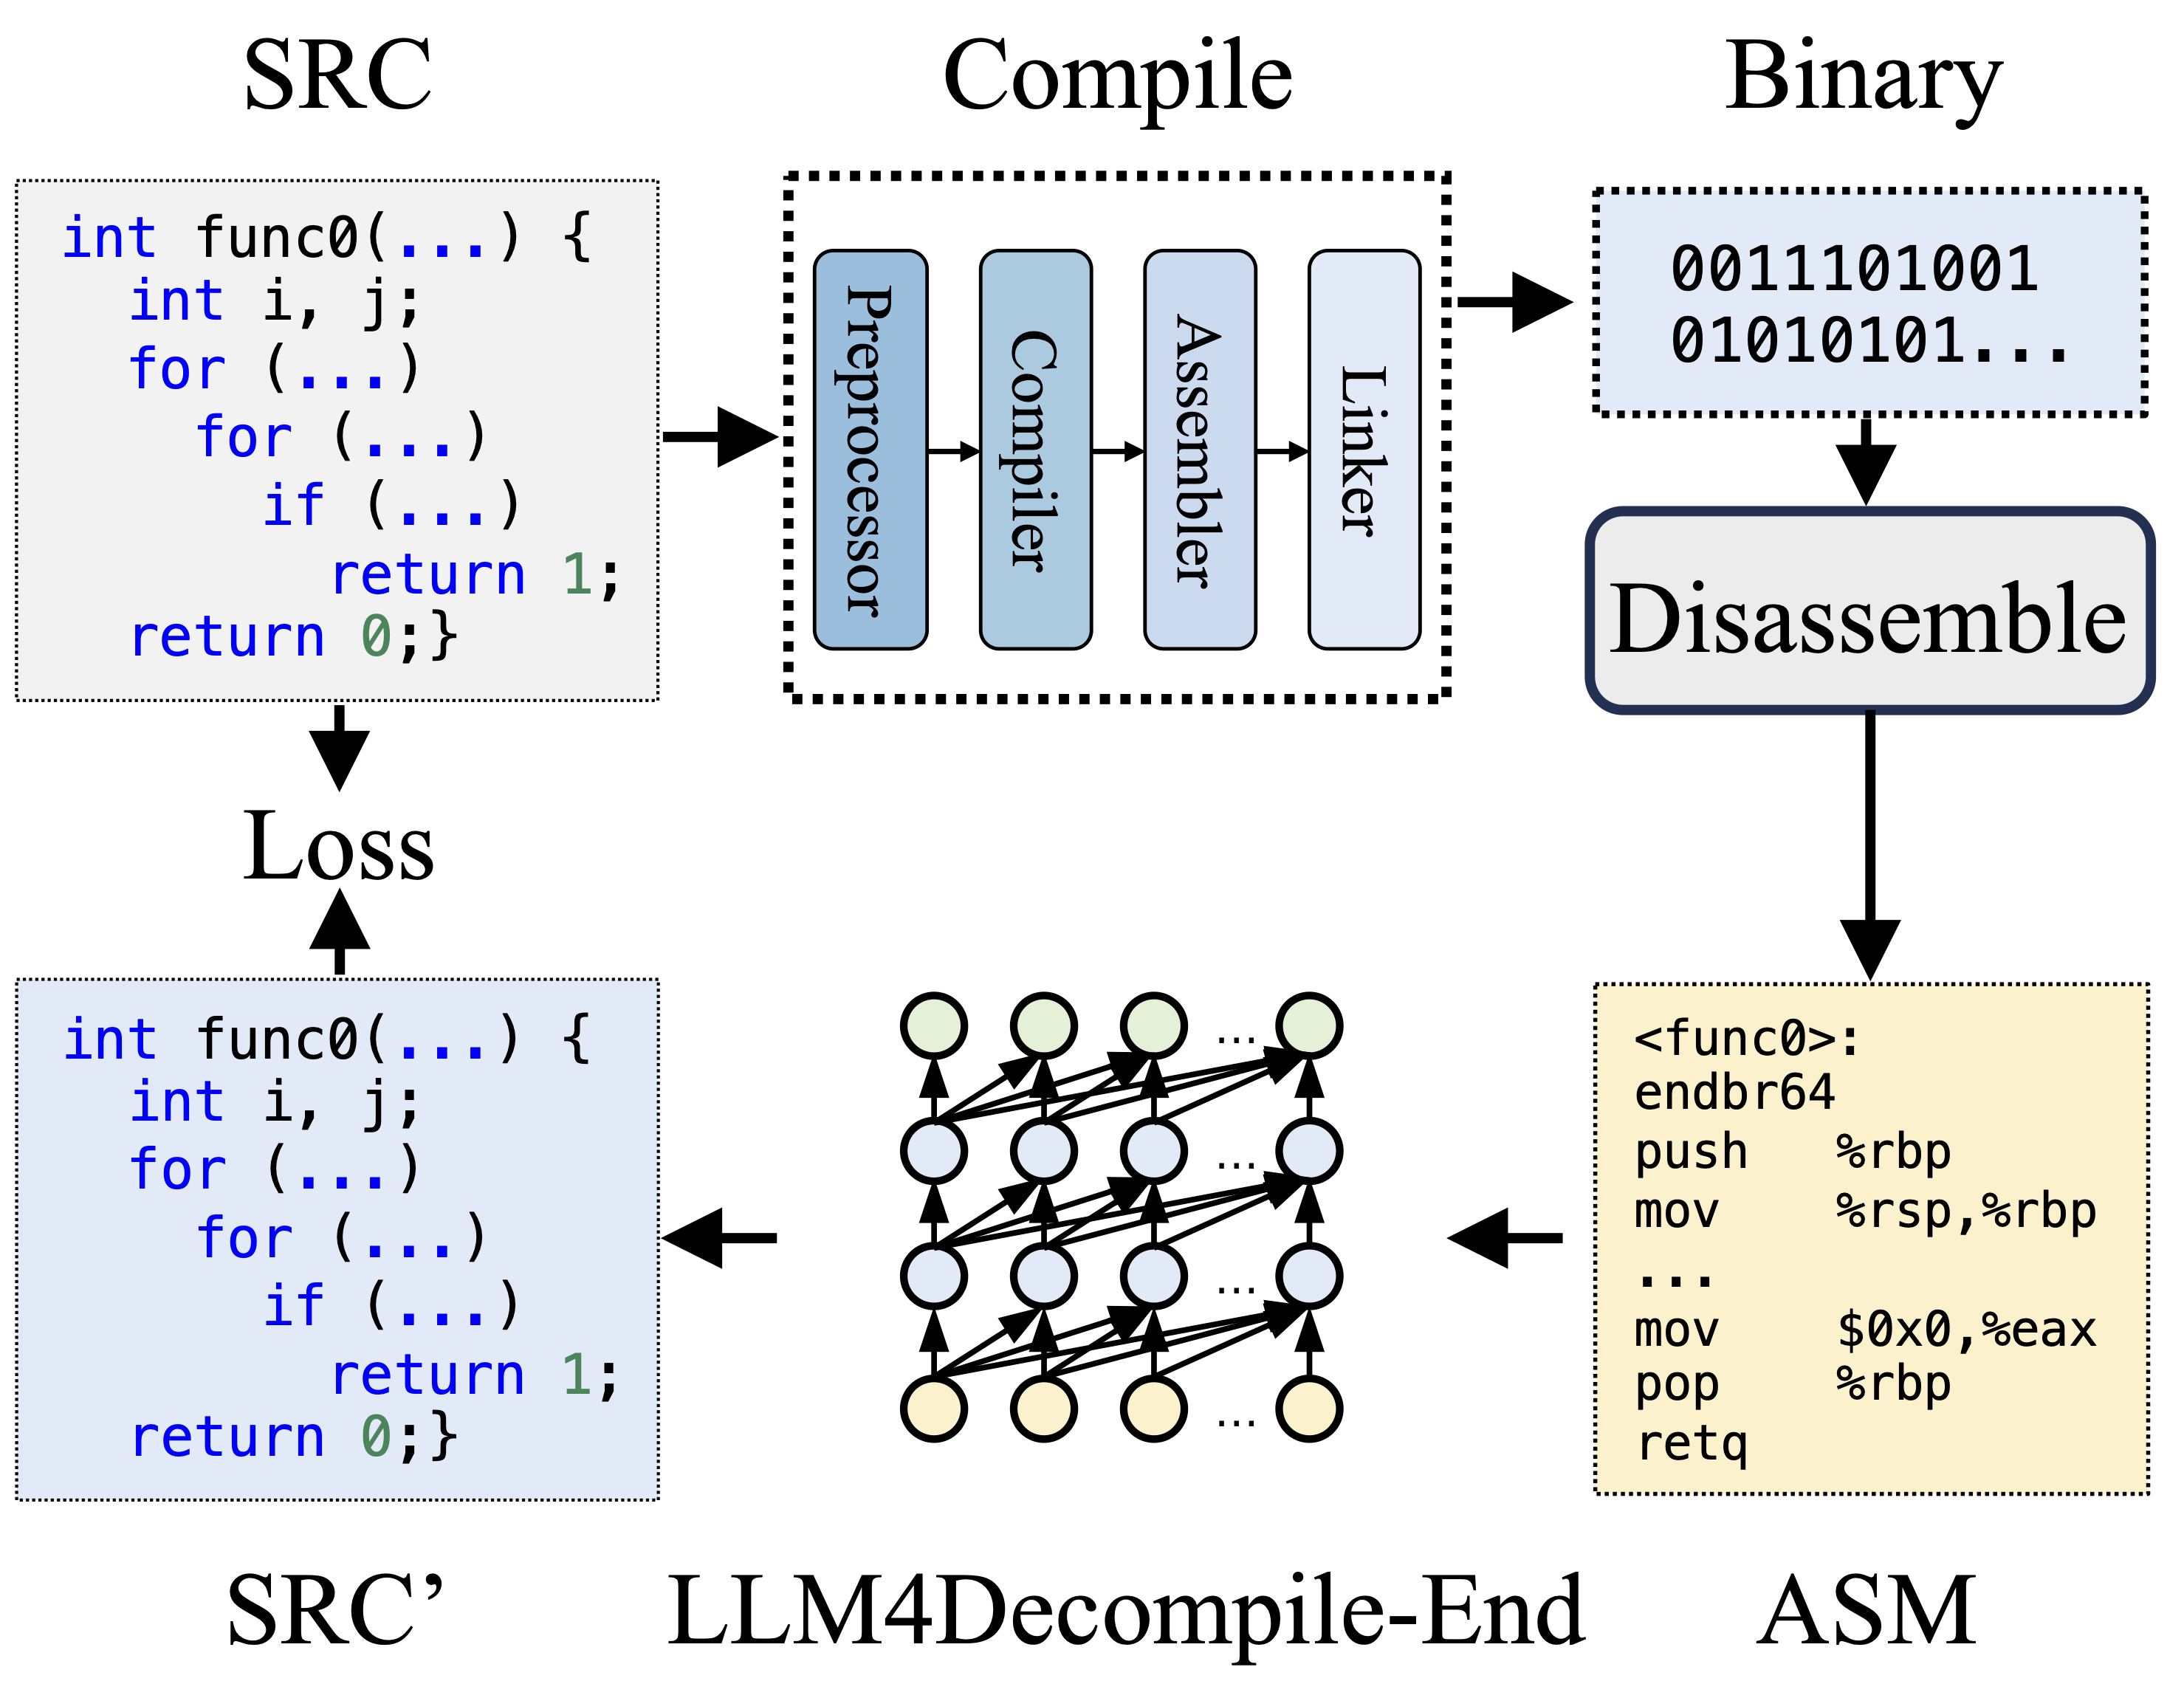 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage
 veridiff/veridiff
Outil dynamique de recherche de divergence de branches pour code natif -- trace deux exécutions Frida et identifie l'instruction exacte où elles…
 nautilusbits/retrokit
Boîte à outils Headless-Ghidra pour l'ingénierie inverse des jeux DOS 32 bits et Win32 (1993-2010) : chargeur LE/LX propre, conventions d'appel…
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !