

Jatayu
 spidermate/jatayu
Shell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
payload-generationweb-application-exploitationpenetration-testing+1
33
spidermate/jatayuShell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 behzadmagzer/auto-postxploit
Post-Exploitation Automatisée Windows - Pour ReD Team
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
Bibliothèque client/serveur SSH purement Java implémentant le protocole SSH-2 avec prise en charge de plusieurs chiffrements, échanges de clés,…
 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
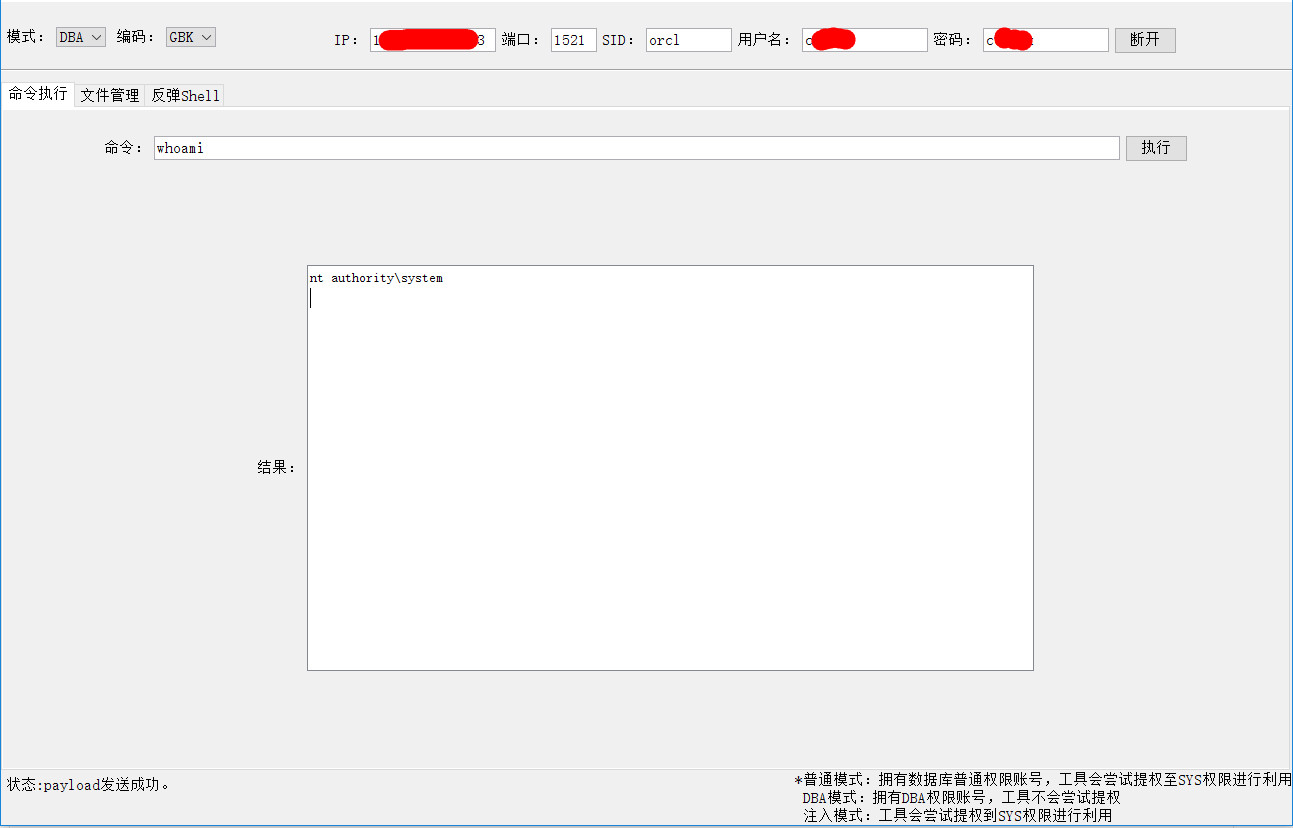 jas502n/oracleshell
Exécution de commandes sur la base de données oracle

 r-pufky/wireguard-initramfs
Utilisez dropbear sur wireguard.
 andreiverse/grc2
Framework C2 léger écrit en Nim pour générer des implants, gérer des écouteurs et exécuter des tâches via TCP/HTTP avec un système de butin pour les…
 mrschyte/pentestkoala
Serveur dropbear modifié qui agit comme un client et permet une connexion sans authentification
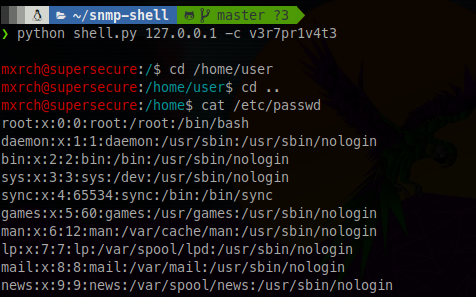 mxrch/snmp-shell
Simulation de shell sur Net-SNMP avec la fonctionnalité extend
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…

 xorrior/apfell-chrome-extension-c2server
Serveur C2 Apfell pour le payload d'extension Google Chrome.
 grampae/mqxss
Communication de navigateur hooké via MQTT
 synacktiv/netgear_pwn2own2021
Exploit utilisé contre le Netgear R6700v3 lors du Pwn2Own Austin 2021
 bytereaper77/webmin_exploit_reverse_shell
Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.