

claude-code-backdoor
 s0ld13rr/claude-code-backdoor
Porte dérobée sur Claude Code via des hooks dans settings.json. Utilisation autorisée uniquement !
phishingmalware-analysispenetration-testing+4
s0ld13rr/claude-code-backdoorPorte dérobée sur Claude Code via des hooks dans settings.json. Utilisation autorisée uniquement !
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 morrubin/negoexrelay
Relaie l'authentification Kerberos NegoEx/PKU2U vers des cibles arbitraires, permettant une authentification sans identifiants, l'exécution de…
 rasta-mouse/libtp
Bibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
 synacktiv/ica2tcp
Un proxy SOCKS pour Citrix.
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 jofpin/backcookie
Petite porte dérobée utilisant un cookie.
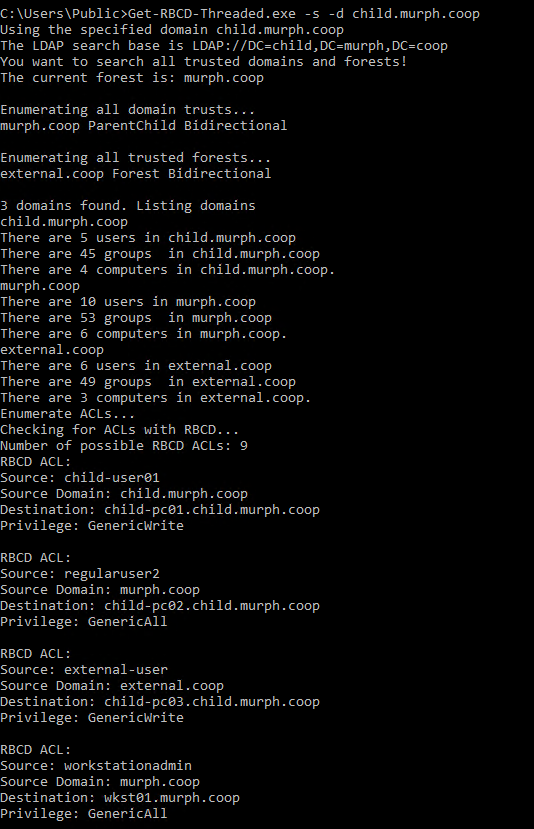 fatrodzianko/get-rbcd-threaded
Outil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 deh00ni/ntdumpbof
BOF Cobalt Strike qui crée un minidump LSASS en mémoire et l'exfiltre via le callback C2 pour l'analyse hors ligne des identifiants avec Mimikatz ou…
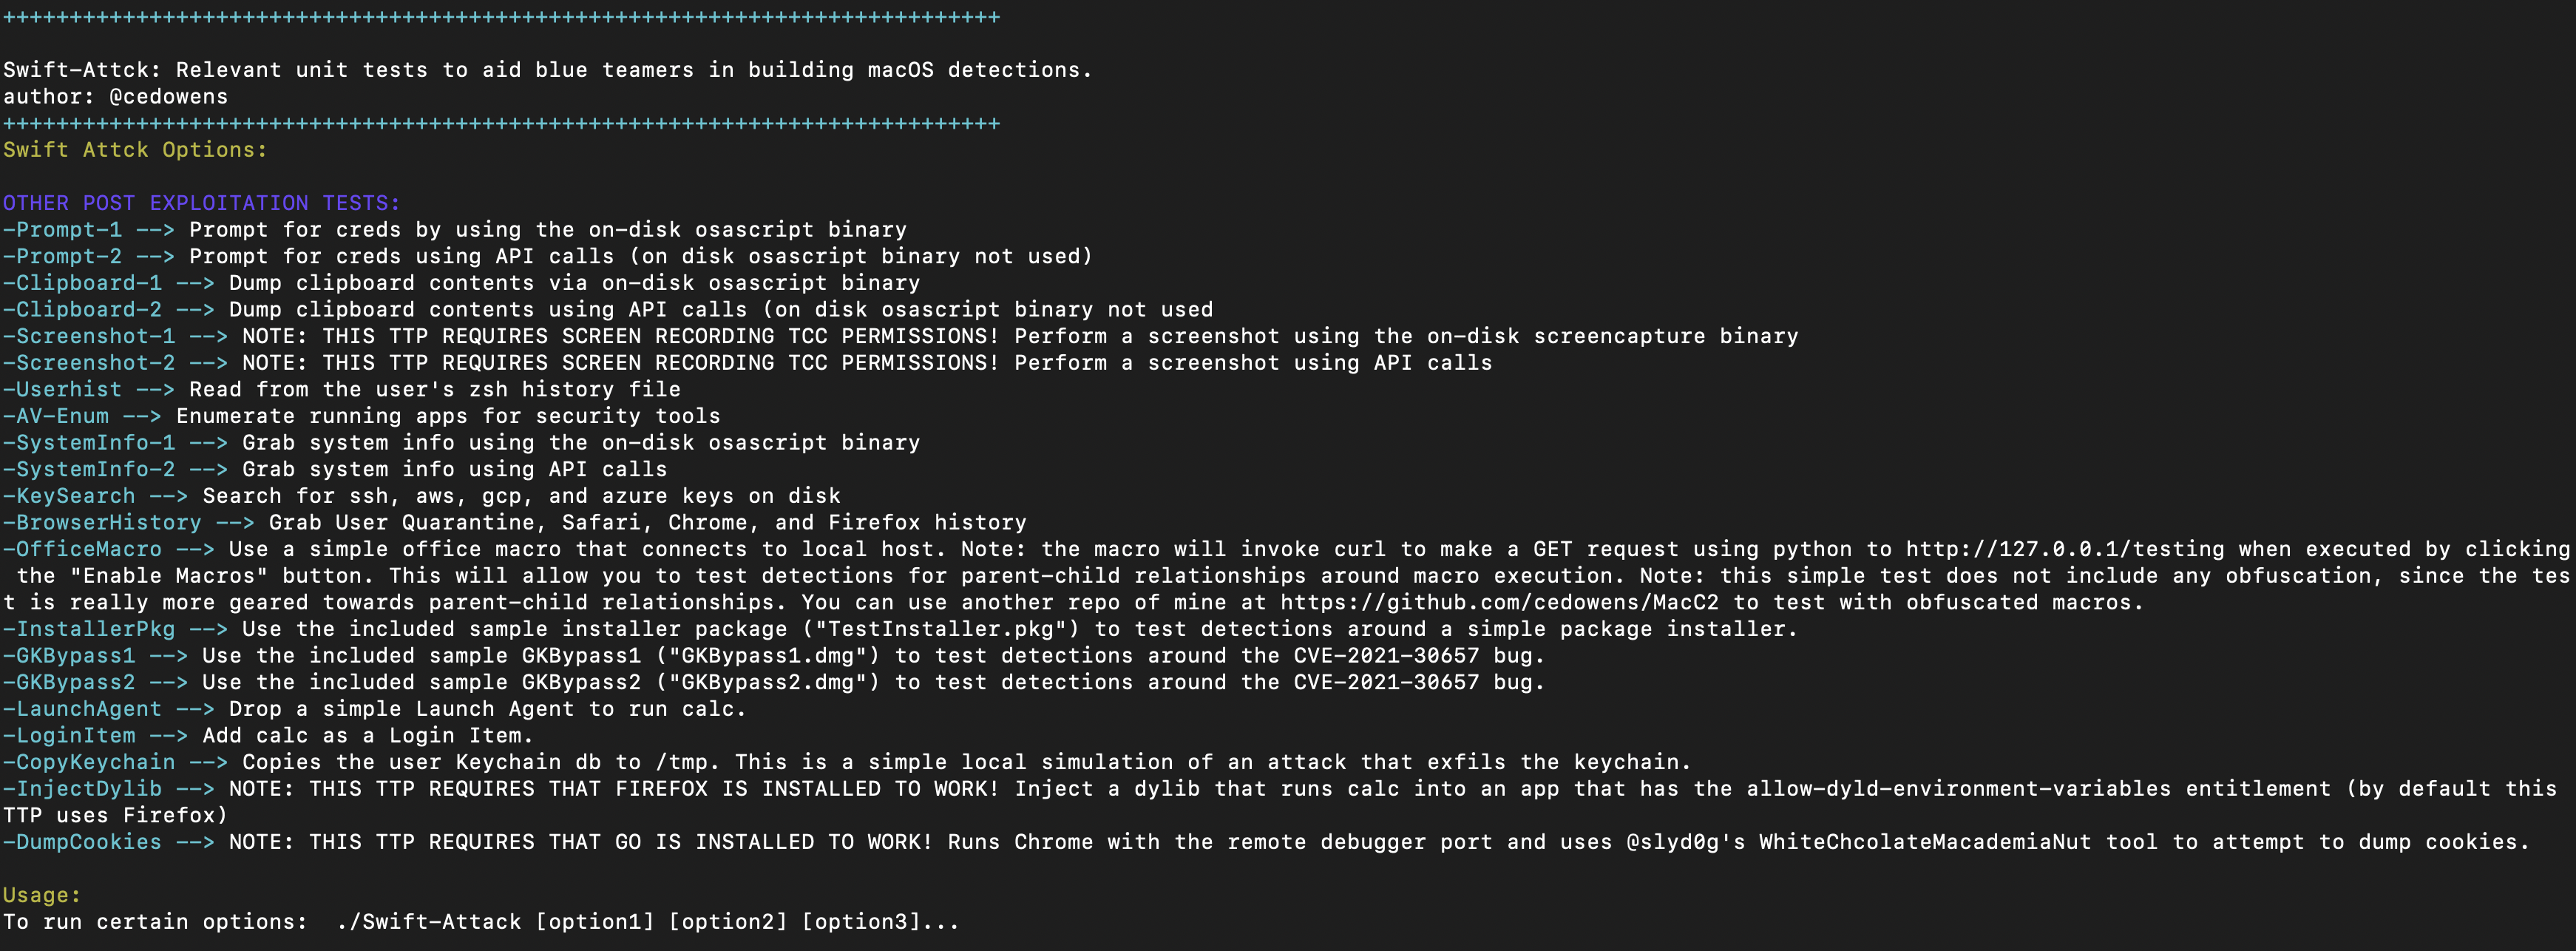 cedowens/swift-attack
Tests unitaires pour les équipes bleues afin de faciliter l'élaboration de détections pour certaines méthodes courantes de post-exploitation macOS.
 secdev02/easytokens
Kali365 - Réplique EvilTokens
 xchwarze/wifi-pineapple-cloner-builds
Dépôt de construction à partir du cloneur matériel Universal Wifi pineapple
 nirvanaon/now
NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…
 aetsu/neton
Outil basé sur un agent qui collecte les données OS, matérielles, fichiers et hooks depuis des sandbox connectées à Internet via exfiltration HTTPS,…