
php-8.1.0-dev-backdoor-rce
 flast101/php-8.1.0-dev-backdoor-rce
PHP 8.1.0-dev Backdoor System Shell Script
exploitationweb-application-exploitationpenetration-testing+2
94
flast101/php-8.1.0-dev-backdoor-rcePHP 8.1.0-dev Backdoor System Shell Script
 jwillyamz/ezemu
Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
 tastypepperoni/runaswintcb
Exploit C de preuve de concept qui exécute une DLL avec la protection WinTcb-Light depuis l'espace utilisateur, démontrant une primitive d'élévation…
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.

 mitchmoser/lacheck
Assembly multithreadé en C# .NET pour énumérer les privilèges administratifs locaux sur les hôtes Windows via SMB, WMI et WinRM, avec intégration…
 elnerd/get-netntlm
Module PowerShell pour obtenir le hash NetNTLMv2 de l'utilisateur actuel
 nccgroup/datajackproxy
Datajack Proxy vous permet d'intercepter le trafic TLS dans les applications x86 natives sur toutes les plateformes.
 mrschyte/pentestkoala
Serveur dropbear modifié qui agit comme un client et permet une connexion sans authentification
 sk4r4b/ntdll-reconstruction
Une technique qui mélange le unhooking de NTDLL et les variantes de gate de Hell's Gate
 nicholasadamou/minipwner
Un script pour configurer un TP-Link MR3040 exécutant OpenWRT en une "dropbox" de test d'intrusion simple mais puissante.
 rtlsdrblog/tempestsdr
Espionnage vidéo à distance à l'aide d'une plateforme radio logicielle
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
 hkl1x/bypass_av
Contourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
 nccgroup/ncloader
Un utilitaire d'injection de DLL compatible session 0
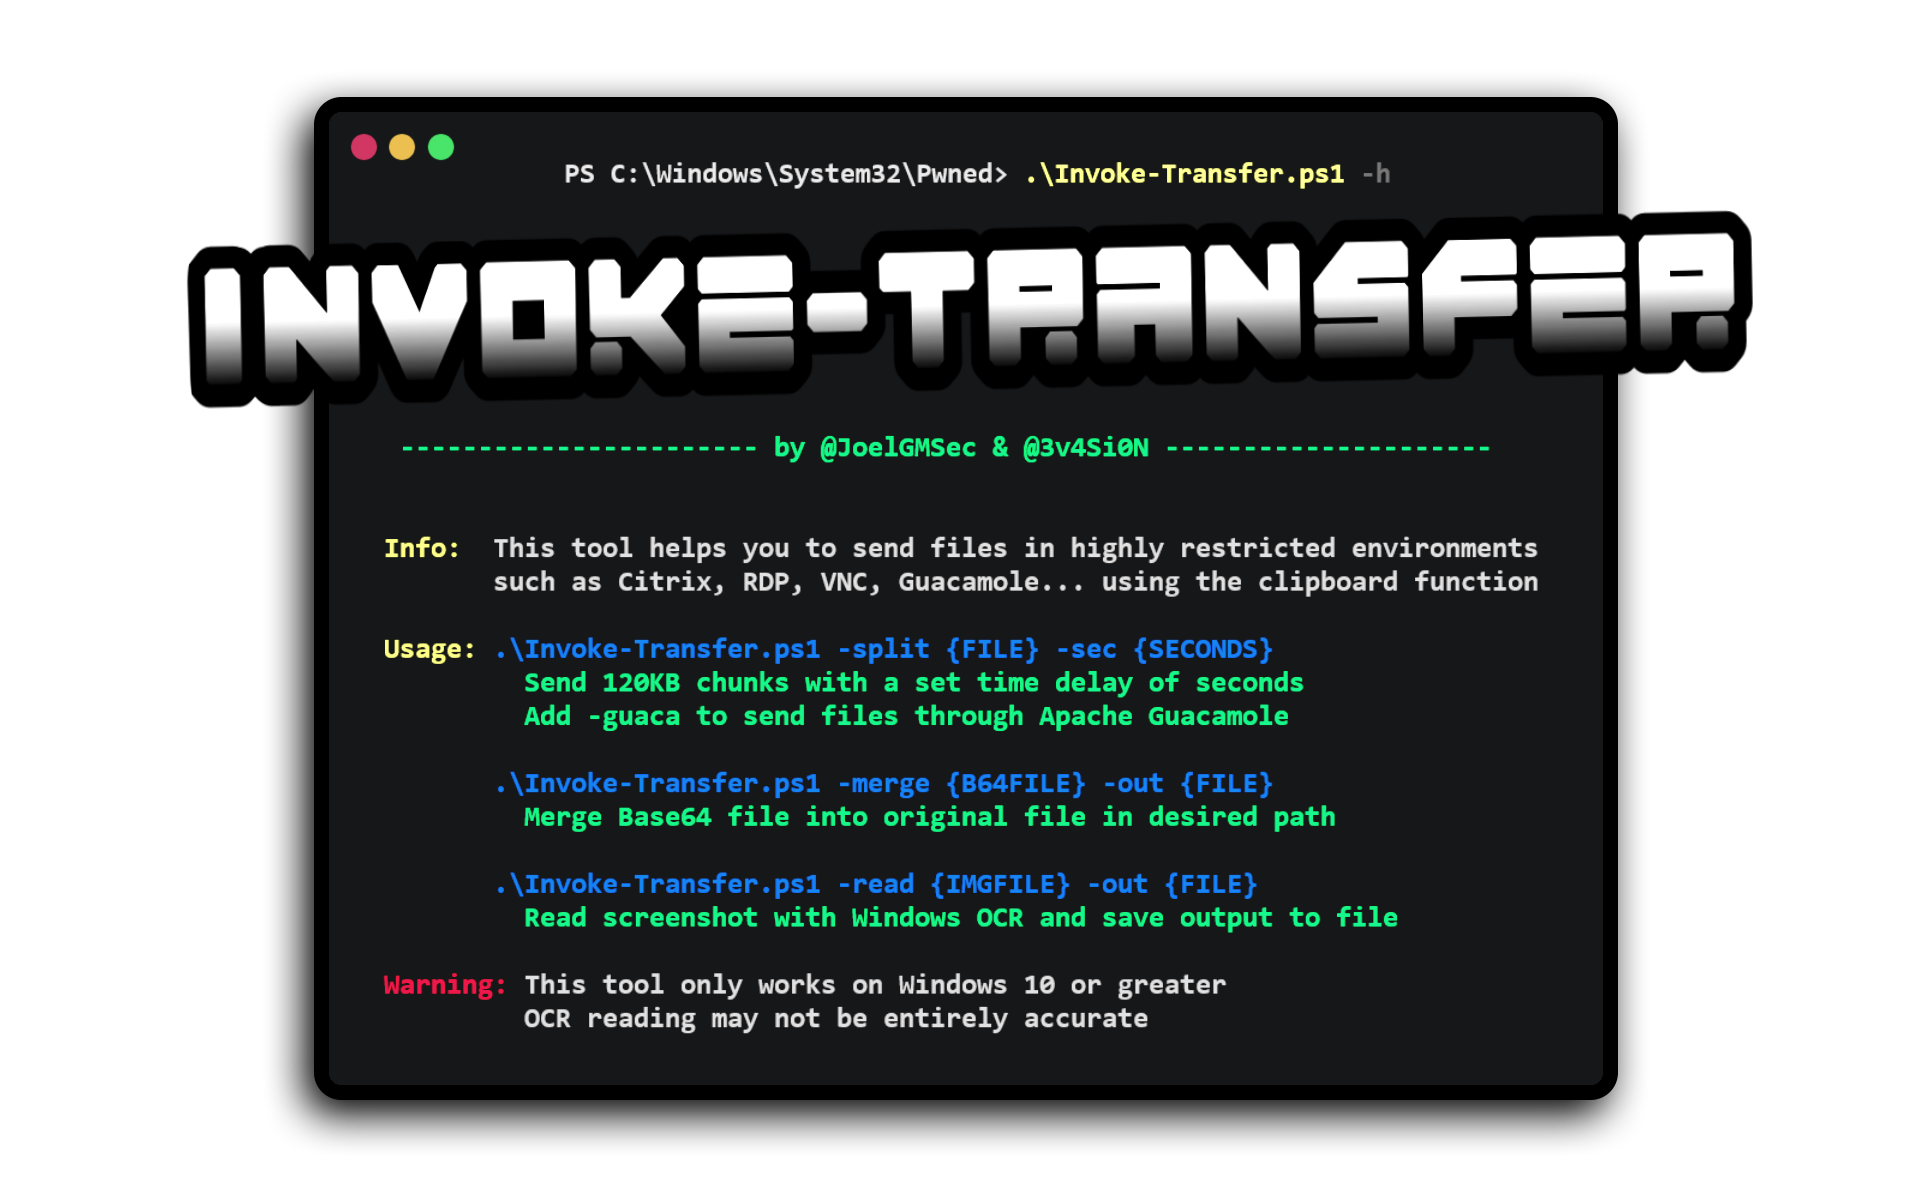 joelgmsec/invoke-transfer
Outil PowerShell pour transférer des fichiers dans des environnements restreints (Citrix, RDP, VNC, Guacamole) via le presse-papier, des morceaux…