

MSSQLand
 n3rada/mssqland
Outil de post-exploitation et d'exploitation C# in-target pour Microsoft SQL Server (MS SQL / MSSQL) parcourant des chaînes de serveurs liés de toute…
privilege-escalationimpersonation-toolslateral-movement+6
75
n3rada/mssqlandOutil de post-exploitation et d'exploitation C# in-target pour Microsoft SQL Server (MS SQL / MSSQL) parcourant des chaînes de serveurs liés de toute…
 danielbohannon/out-fincodedcommand
POC mettant en évidence les techniques d'obfuscation utilisées par les acteurs de la menace FIN basées sur la fonctionnalité de remplacement de…
 gushmazuko/winbypass
Windows UAC Bypass
 ivancabrera02/srhollow
Extrait les secrets LSA et les clés DPAPI des ruches du registre Windows via des copies shadow VSS existantes ou nouvellement créées, avec un parseur…
 badsectorlabs/sccm-http-looter
Trouver des fichiers intéressants stockés sur les partages (System Center) Configuration Manager (SCCM/CM) via HTTP(s)
 cobbr/c2bridge
C2Bridges permettent aux développeurs de créer de nouveaux protocoles de communication personnalisés et de les utiliser rapidement au sein de…
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
 initstring/lxd_root
Linux privilege escalation via LXD
 rad9800/vehapiresolve
Résout les API Windows à l'exécution à l'aide de gestionnaires d'exceptions vectorisés et de recherches par hachage pour masquer les imports et…
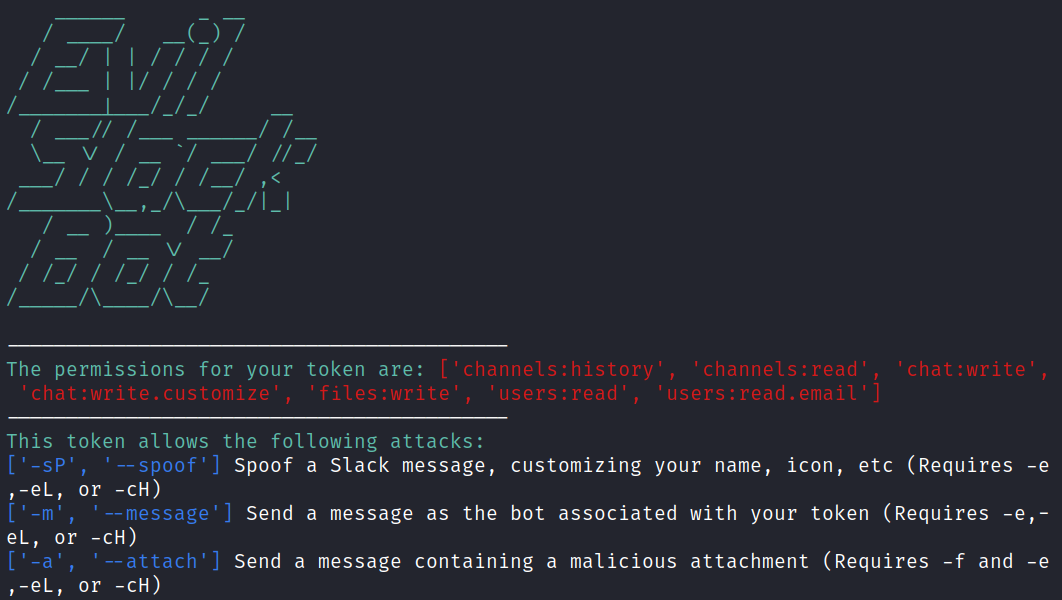 drew-sec/evilslackbot
Un framework de phishing via bot Slack pour les exercices de Red Teaming
 manuelberrueta/flowanalyzer
FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).
 brl/grlh
Preuve de concept exploitant une faille pour désactiver le vérificateur eBPF, permettant l'exécution de code eBPF arbitraire pour une élévation de…
 kyxiaxiang/360wfp_exploit
BYOVD : Utiliser le pilote WFP de 360 pour bloquer la connexion réseau EDR/XDR.
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 cyberstruggle/chalumeau
Chalumeau est un outil automatisé,extensible et personnalisable de récupération d'identifiants basé sur powershell et python.
 csalab-id/csaf
Cadre de sensibilisation à la cybersécurité (CSAF)
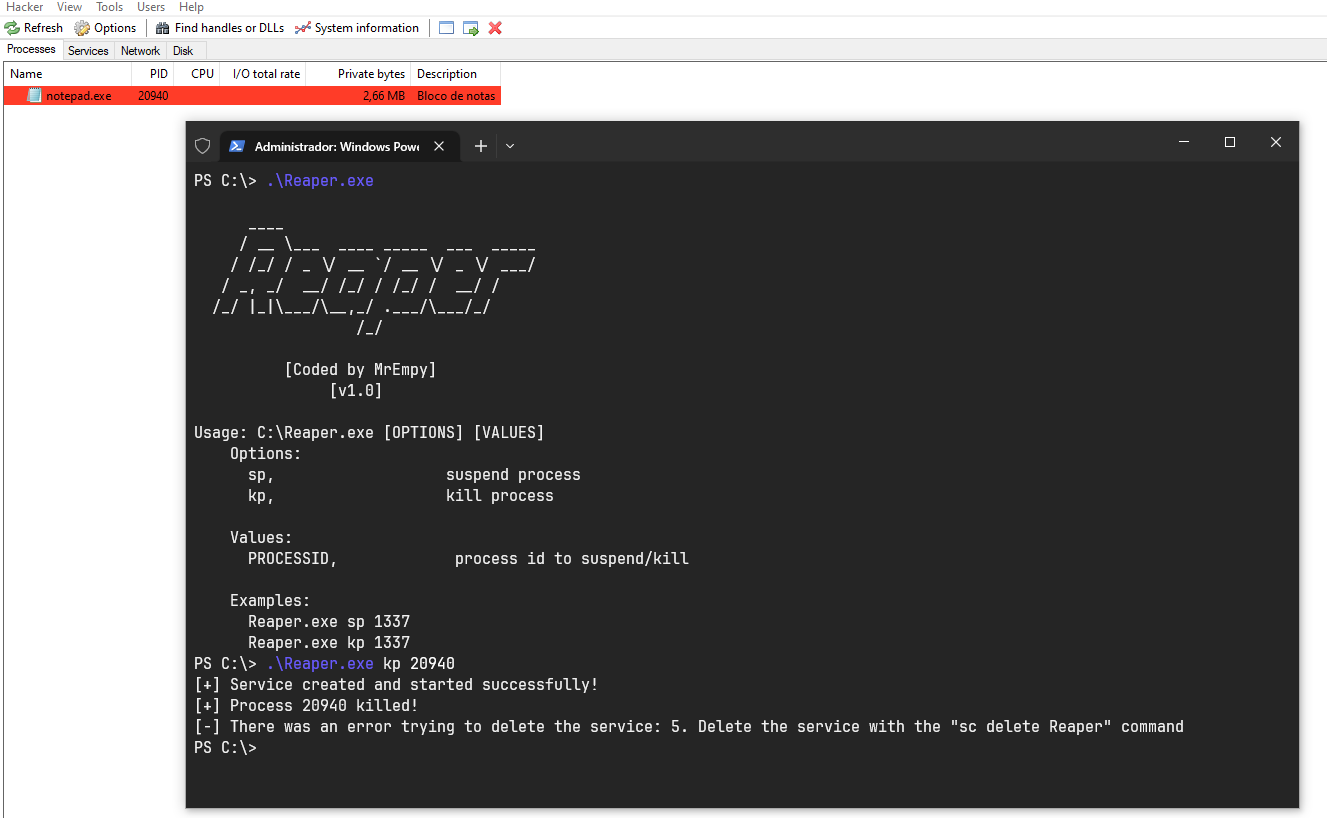 brosck/reaper
Exploit BYOVD de preuve de concept ciblant le pilote kprocesshacker.sys pour tuer ou suspendre des processus avec des privilèges de niveau noyau sur…