

CouchPotato
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
defensive-toolsprivilege-escalationexploitation+3
123
ripits-sec/couchpotatoOutil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
 xaitax/totalrecall
Cet outil extrait et affiche les données de la fonctionnalité Recall de Windows 11, offrant un moyen facile d'accéder aux informations sur les…
 paranoidninja/boomerang
Outil de tunneling HTTP+TCP agent-serveur pour exposer plusieurs services internes vers des réseaux externes. Prend en charge le pivotement…
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
 ccob/gssapi-abuse
Un outil pour énumérer les hôtes potentiels vulnérables aux abus GSSAPI dans les réseaux Active Directory
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
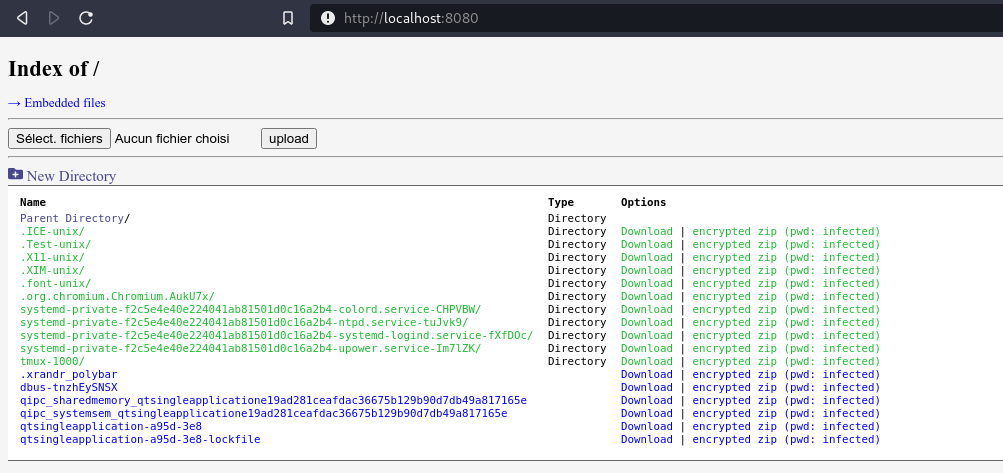 nodauf/swego
Couteau suisse du serveur Web en Golang. Restez simple comme le SimpleHTTPServer de Python mais avec de nombreuses fonctionnalités.
 its-a-feature/bifrost
Bibliothèque Objective-C et console pour interagir avec les API Heimdal pour Kerberos sous macOS
 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 praetorian-inc/swarmer
Un outil pour convertir les fichiers d'exportation du registre Windows en fichiers de base de registre Windows (hive) qui peuvent être utilisés pour…
 idov31/jormungandr
Jormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.
 viralmaniar/phirautee
Un virus cryptographique preuve de concept pour sensibiliser les utilisateurs aux attaques et aux implications des ransomwares. Phirautee est écrit…
 chaelsoo/zetsu
Un système RAG personnel pour les connaissances en sécurité offensive.
 hvqzao/foolav
Outil de pentest pour l'évasion antivirus et l'exécution de payload arbitraire sur une cible Wintel.
 pkb1s/sharprelay
Outil en C# exploitant le pilote WinDivert pour intercepter et rediriger le trafic du port 445 de Windows pour des attaques de relais NTLM via Cobalt…
 cyborgsecurity/poisonapple
Outil en ligne de commande pour appliquer et supprimer des mécanismes de persistance macOS, conçu pour l'émulation de menaces et les opérations red…
 adepts-of-0xcc/vba-macro-experiments
Collection de macros VBA publiées sur notre twitter / blog