

RPC-Backdoor
 eladshamir/rpc-backdoor
Une émulation de base d'un « RPC Backdoor »
privilege-escalationlateral-movementpost-exploitation+3
241
eladshamir/rpc-backdoorUne émulation de base d'un « RPC Backdoor »
 ustayready/casperstager
Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
 assetnote/exploits
Dépôt pour stocker les exploits créés par l'équipe de recherche en sécurité d'Assetnotes
 infosecn1nja/ycsm
Ceci est un script d'installation rapide pour un redirecteur résilient utilisant le proxy inverse nginx et letsencrypt compatible avec certains…
 arthastang/iot-implant-toolkit
Kit pour attaque par implant de dispositifs IoT
 frkngksl/nicoff
COFF et BOF Loader écrit en Nim
 abhishekkr/n00brat
Kit d'administration à distance (ou Trojan) pour système POSiX (Linux/Unix) fonctionnant en tant que service Web.
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
 rvn0xsy/red-tldr
Outil de recherche en texte intégral hors ligne pour commandes et techniques d'équipe rouge, avec correspondance MITRE ATT&CK, correspondance floue…
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 taherio/redi
Script automatisé pour configurer des redirecteurs CobaltStrike (proxy inverse nginx, letsencrypt)
 sec-consult/aggrokatz
Aggrokatz est une extension de plugin aggressor pour Cobalt Strike qui permet à pypykatz d'interfacer avec les beacons à distance et lui permet…
 mzhmo/psexec_noinstall
Le dépôt contient psexec, qui aidera à exploiter le pipe oublié
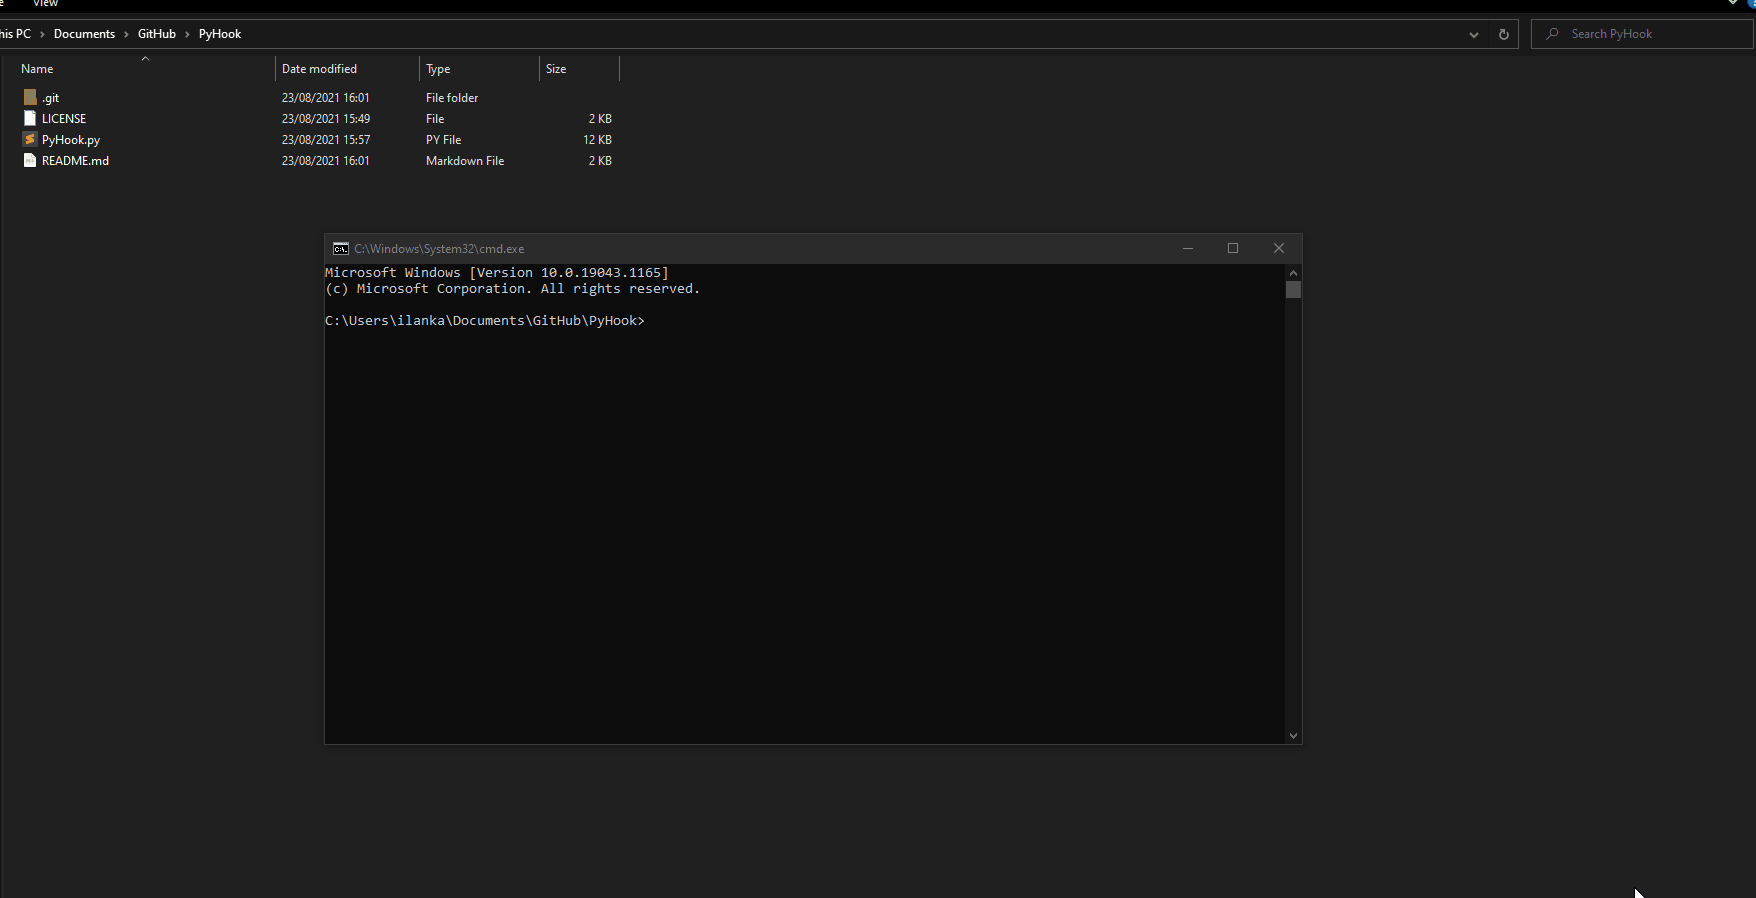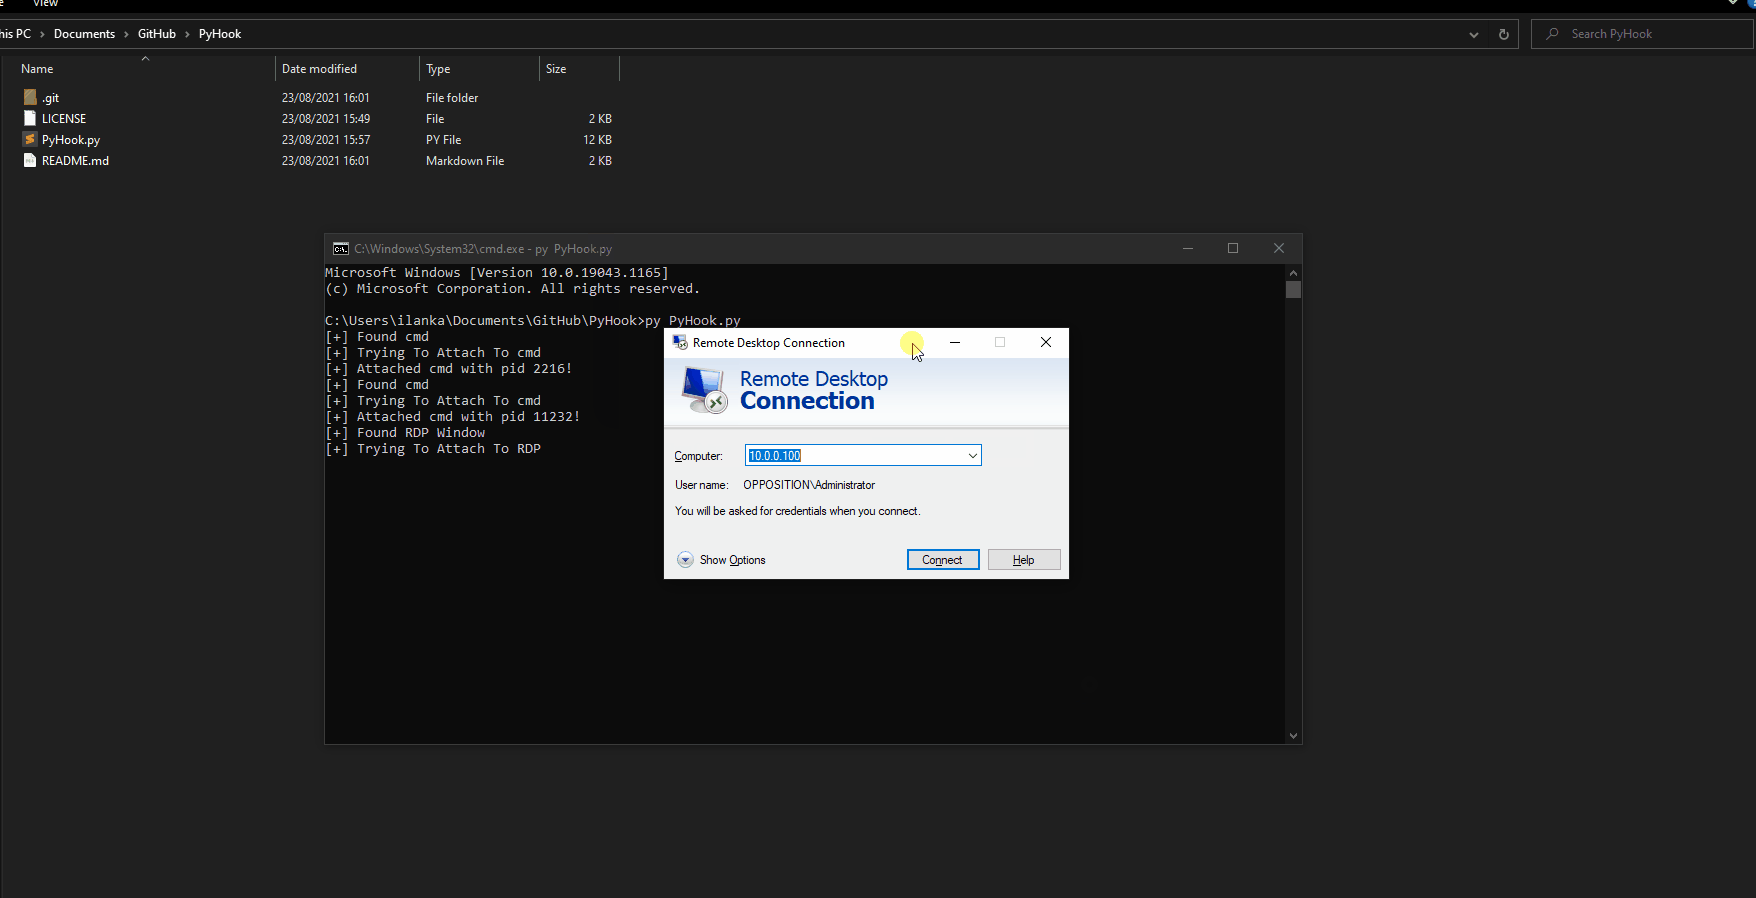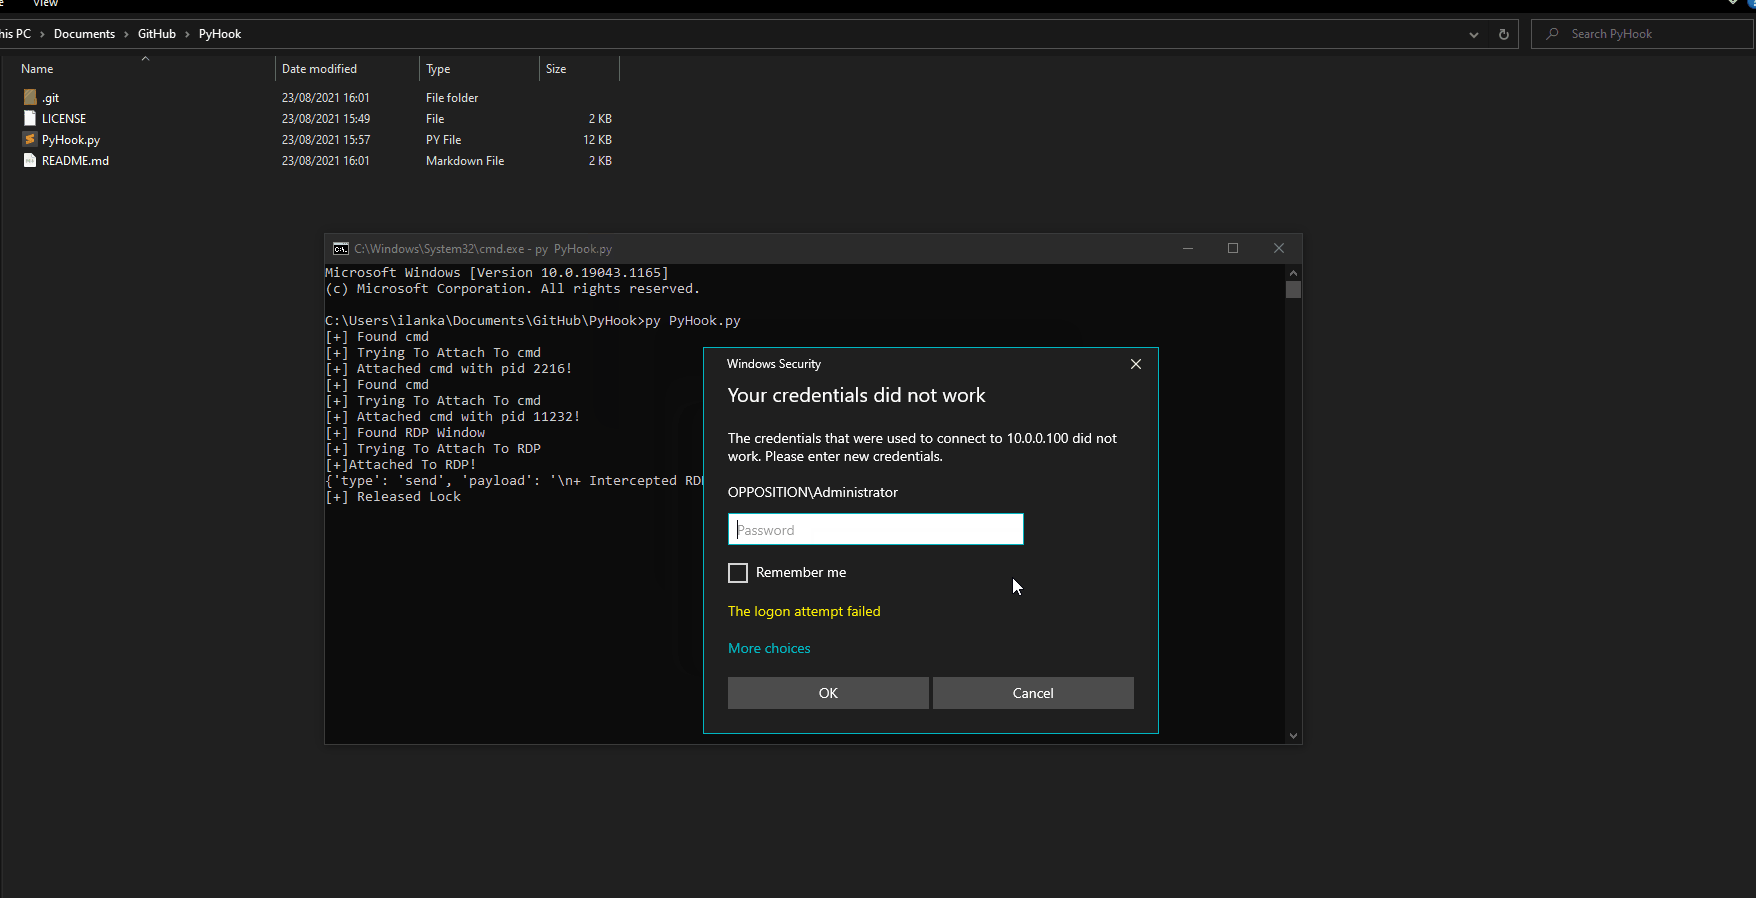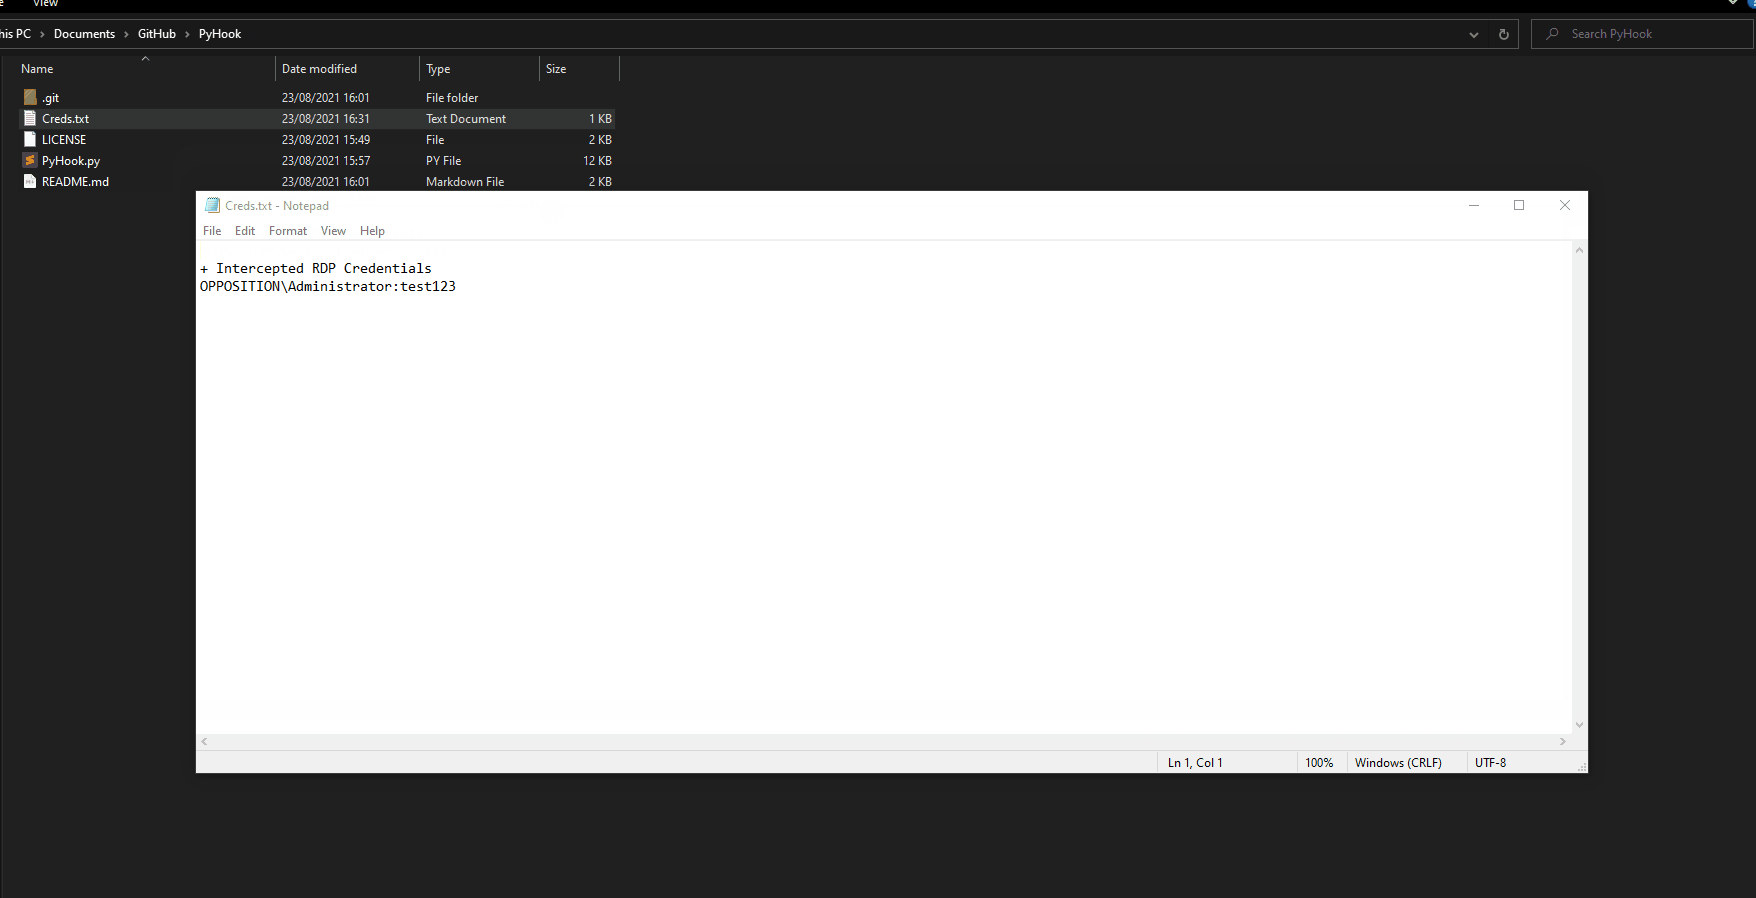 ilankalendarov/pyhook
Outil offensif de hooking d'API utilisant Frida pour intercepter les appels API Windows et capturer les identifiants de processus tels que mstsc,…
 r3ggi/electroniz3r
Prendre le contrôle des permissions TCC des applications macOS Electron
 noptrix/sshprank
Un outil rapide de scanner de masse SSH, de craquage de connexion, de récupération de bannière et de vérification d'authentification par mot de passe…