
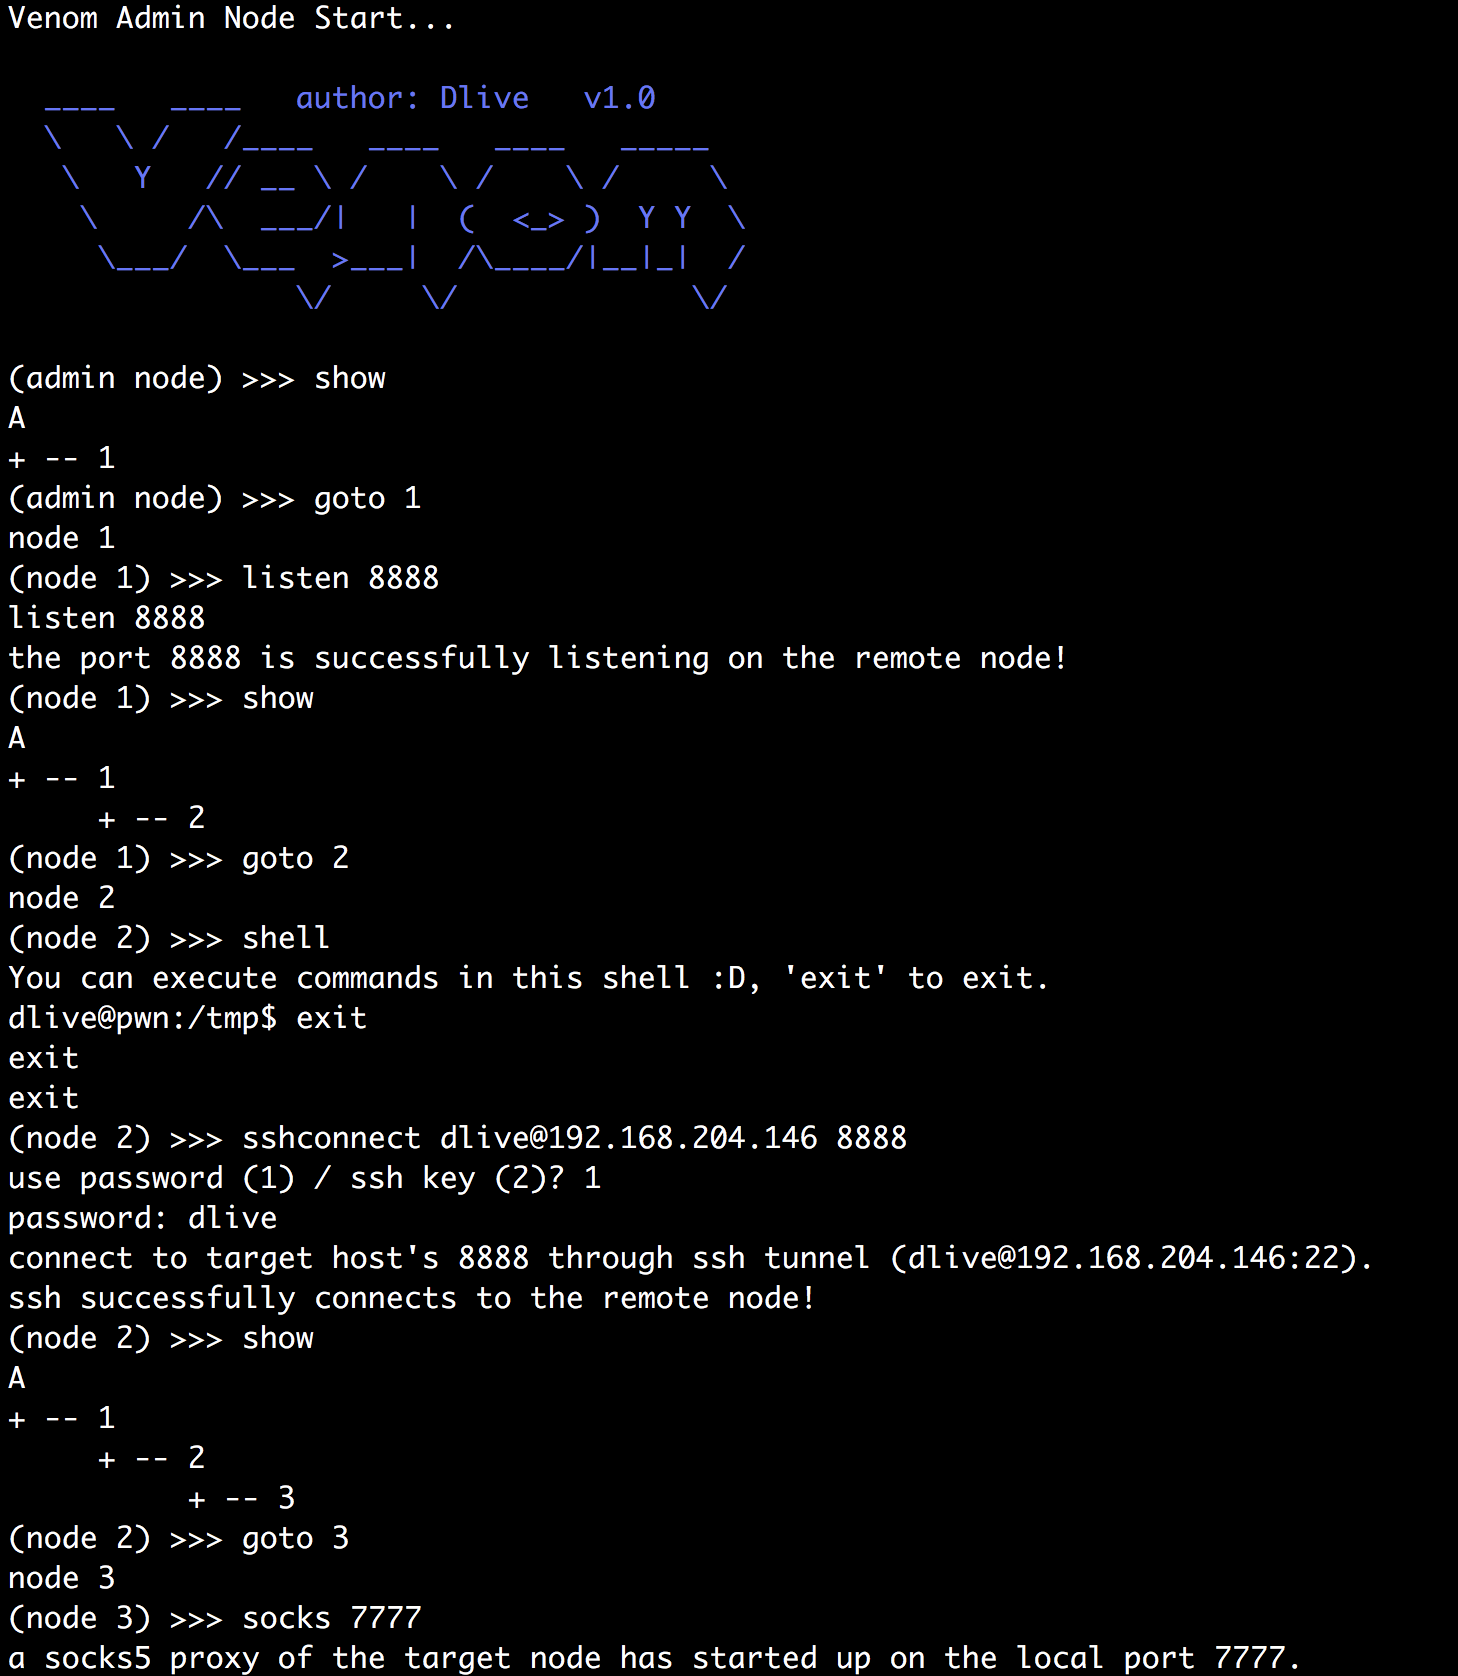
Venom
 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration
encryption-decryption-toolsnetwork-mappingpenetration-testing+3
2.2k
dliv3/venomVenom - Un proxy multi-sauts pour testeurs de pénétration
 reverseclabs/sharpgpoabuse
SharpGPOAbuse est une application .NET écrite en C# qui peut être utilisée pour tirer parti des droits d'édition d'un utilisateur sur un objet de…
 gianlucaborello/libprocesshider
Bibliothèque partagée LD_PRELOAD qui masque un processus Linux aux outils comme ps et lsof en interceptant readdir et les appels au système de…
 p3nt4/nuages
Un framework C2 modulaire
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 arvanaghi/sessiongopher
SessionGopher est un outil PowerShell qui utilise WMI pour extraire les informations de sessions enregistrées pour les outils d'accès à distance tels…
 knavesec/credmaster
Outil de pulvérisation de mots de passe CredKing remanié et amélioré, utilise les API FireProx pour faire pivoter les adresses IP, rester anonyme et…
 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 the-xentropy/xencrypt
Un outil de contournement antivirus en script PowerShell
 reverseclabs/c3
Custom Command and Control (C3). Un framework pour le prototypage rapide de canaux C2 personnalisés, tout en offrant une intégration avec les boîtes…
 pushsecurity/browser-identity-attacks-matrix
La sécurité offensive stimule la sécurité défensive. Nous partageons une collection de techniques d'attaque SaaS pour aider les défenseurs à…
 endgameinc/rta
Framework scripté pour simuler plus de 50 techniques MITRE ATT&CK afin de tester les capacités de détection de l'équipe bleue. Inclut des scripts…
 bitbrute/evillimiter
Outil qui surveille, analyse et limite la bande passante des appareils du réseau local sans accès administratif
 med0x2e/sigflip
SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.
 zeromemoryex/blackout
tuer les processus protégés par anti-malware ( BYOVD )
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 danmcinerney/icebreaker
Récupère les identifiants en clair d'Active Directory si vous êtes sur le réseau interne mais en dehors de l'environnement AD.