

KrbRelayUp
 dec0ne/krbrelayup
KrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
privilege-escalationexploitationimpersonation-tools+4
1.7k
dec0ne/krbrelayupKrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
 nikaiw/vmkatz
Extraire les identifiants Windows directement depuis les instantanés de mémoire de machines virtuelles et les disques virtuels
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…
 s0ld13rr/pentestcode
Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 matterpreter/offensivecsharp
Collection d'outils offensifs en C#
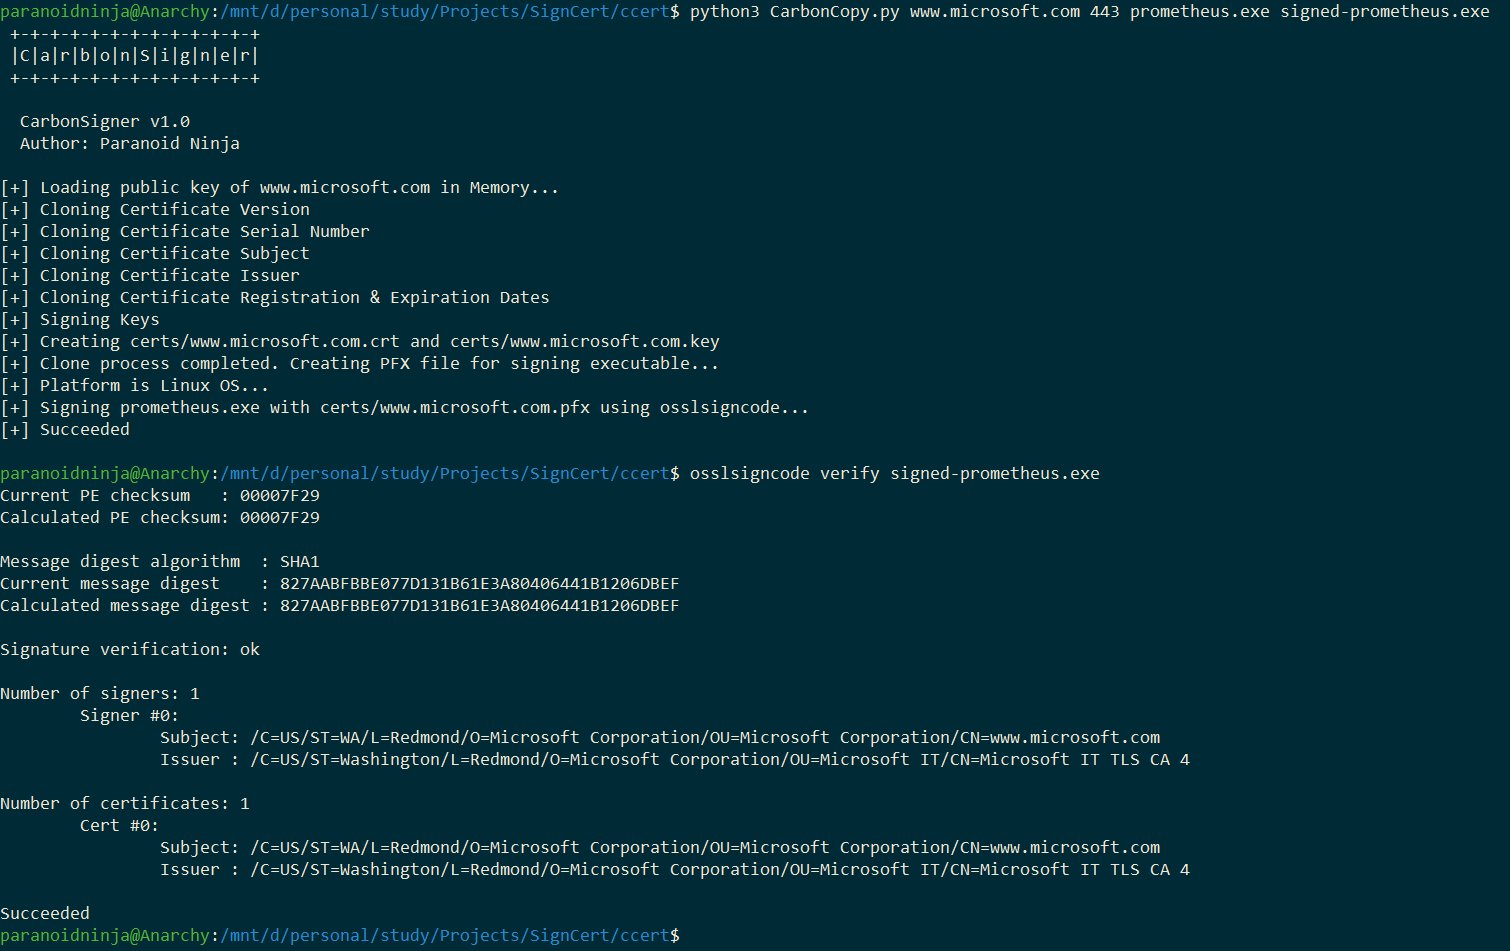 paranoidninja/carboncopy
Un outil qui crée un certificat falsifié de n'importe quel site web en ligne et signe un exécutable pour l'évasion antivirus. Fonctionne pour Windows…
 outflanknl/evilclippy
Un assistant multiplateforme pour créer des documents MS Office malveillants. Peut cacher les macros VBA, écraser le code VBA (via P-Code) et…
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 dirkjanm/bloodhound.py
Un ingestor basé sur Python pour BloodHound
 nccgroup/demiguise
Outil de chiffrement HTA pour RedTeams
 mr-un1k0d3r/scshell
Outil de mouvement latéral sans fichier qui utilise ChangeServiceConfigA pour exécuter une commande
 joelgmsec/autordpwn
The Shadow Attack Framework
 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…