

EDRSandblast
 wavestone-cdt/edrsandblast
Arme des pilotes signés vulnérables pour contourner les rappels noyau de l'EDR, les rappels d'objets, le fournisseur ETW TI et les hooks en espace…
defensive-toolsprivilege-escalationexploitation+2
1.8k
wavestone-cdt/edrsandblastArme des pilotes signés vulnérables pour contourner les rappels noyau de l'EDR, les rappels d'objets, le fournisseur ETW TI et les hooks en espace…
 s3cur3th1ssh1t/amsi-bypass-powershell
Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 crimsonforge-io/king-phisher
Simulez des campagnes de phishing réalistes avec récupération d'identifiants, suivi des e-mails et clonage de pages d'atterrissage pour la formation…
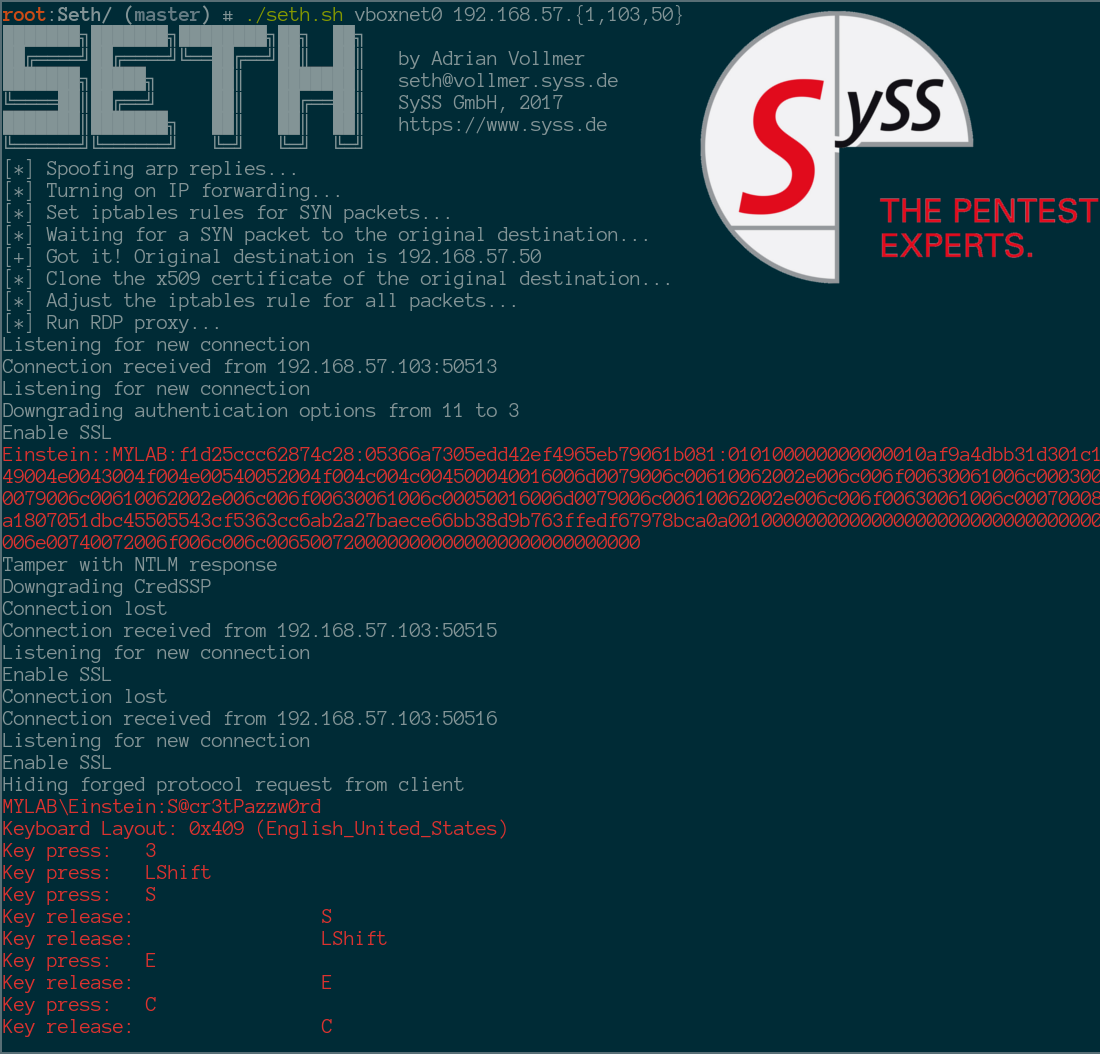 syss-research/seth
Effectuez une attaque MitM et extrayez des identifiants en texte clair depuis des connexions RDP.
 fortra/nanodump
Le couteau suisse du dump LSASS
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 matrixleons/evilwaf
evilwaf est un outil de test d'intrusion conçu pour détecter et contourner les pare-feu d'applications web (WAF) courants.
 ihebski/a-red-teamer-diaries
Notes et expériences RedTeam/Pentest testées sur plusieurs infrastructures liées à des engagements professionnels.
 govolution/avet
Outil d'évasion antivirus
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
 ghostesp-revival/ghostesp
La plateforme open-source de recherche sans fil pour ESP32.
 ipa-lab/hackingbuddygpt
Aider les hackers éthiques à utiliser les LLM en 50 lignes de code ou moins..
 threatexpress/domainhunter
Vérifie les domaines expirés pour leur catégorisation/réputation et leur historique Archive.org afin de déterminer de bons candidats pour les noms de…
 reajason/memshellparty
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…
