DroppedConnection
Émule un service VPN Cisco ASA Anyconnect pour la collecte d'identifiants et la livraison de charges utiles VBS lors d'opérations de phishing en red…

Émule un service VPN Cisco ASA Anyconnect pour la collecte d'identifiants et la livraison de charges utiles VBS lors d'opérations de phishing en red…

wsb-detect vous permet de détecter si vous êtes en cours d'exécution dans Windows Sandbox ("WSB")

Petit PoC d'utilisation d'un exécutable signé par Microsoft comme lolbin.

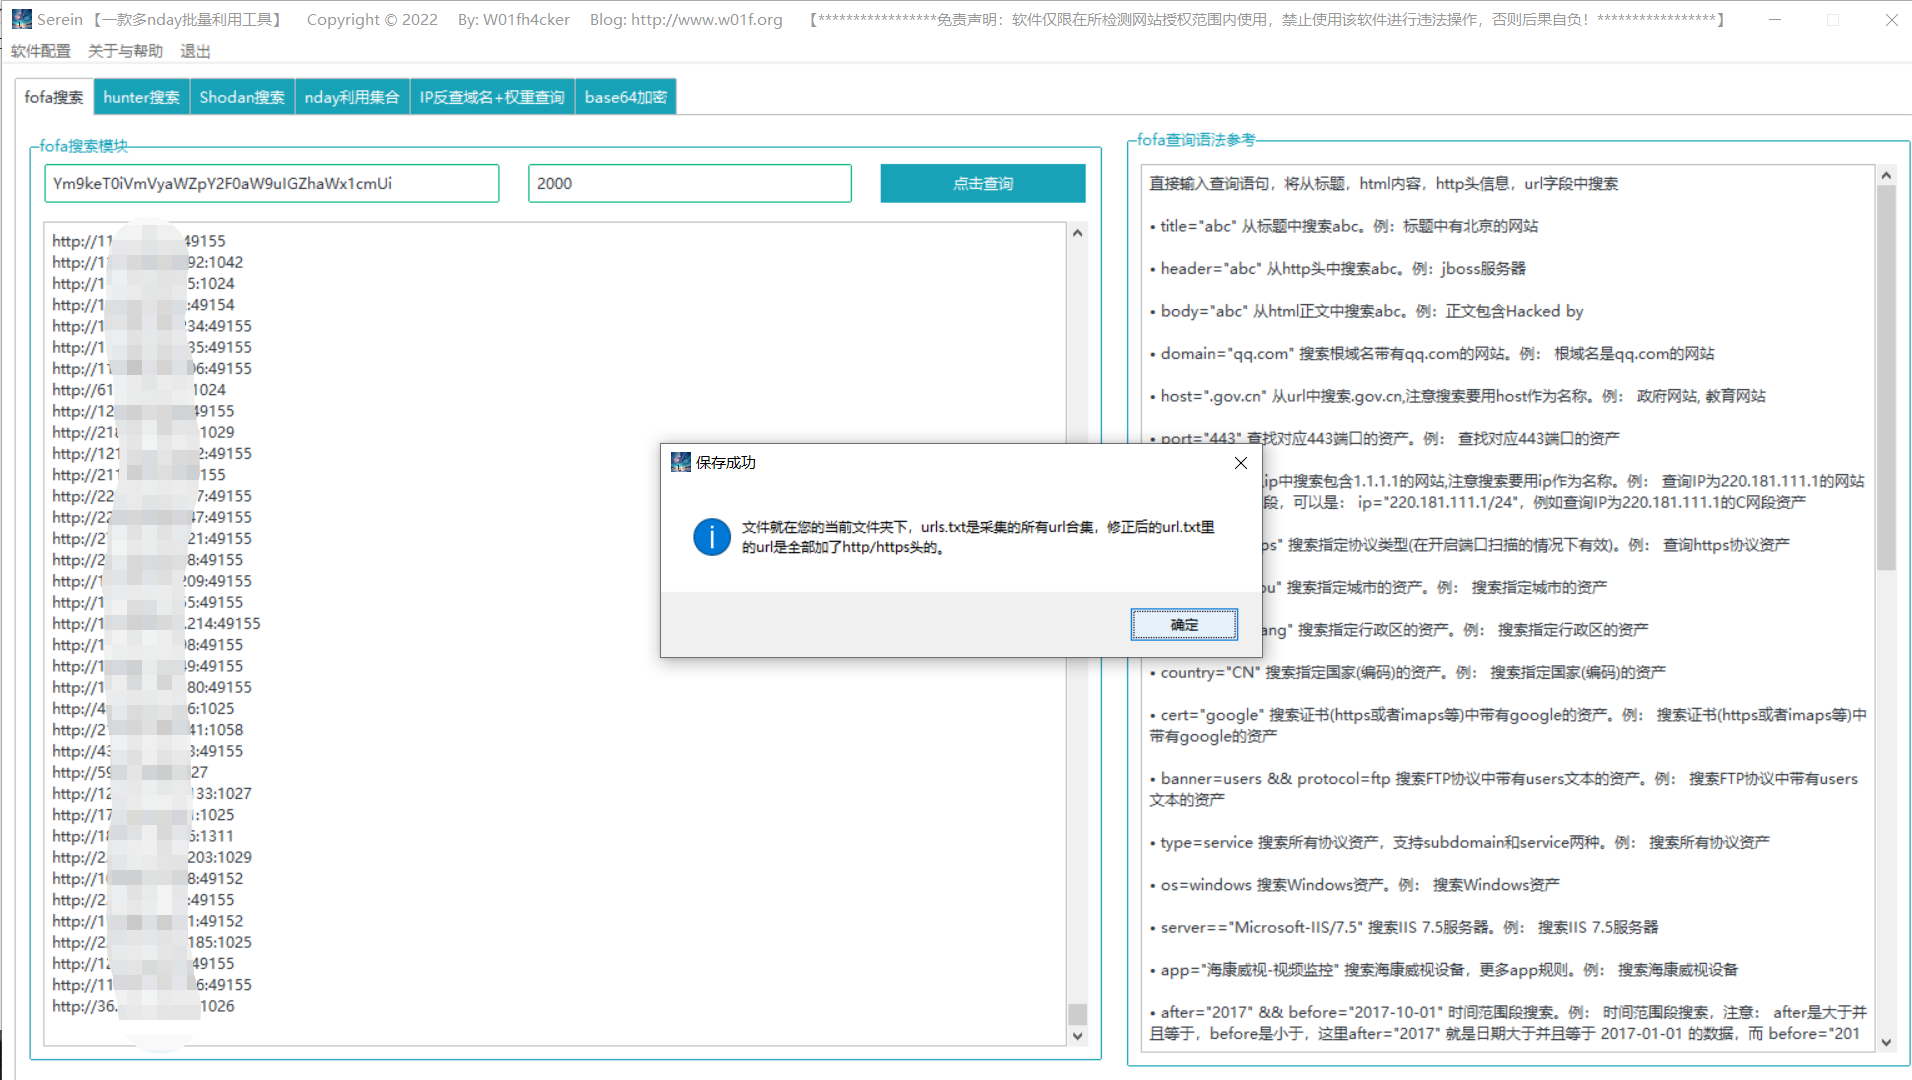
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…

🗒️ Une collection [en cours de réalisation] de questions d'entretien pour les postes en sécurité de l'information.

POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test

Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.

Collection de BOF de beacon écrit pour apprendre Windows et Cobaltstrike

Outil d'upload de web shell basé sur PHP pour les tests de pénétration, permettant le téléchargement de fichiers et l'exécution de commandes à…

Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.

Serveur ssh statiquement lié avec fonctionnalité de shell inversé pour les CTFs et autres

Version améliorée d'EKKO par @5pider qui ne chiffre que les sections d'image

Une implémentation de type PoC pour masquer dynamiquement les piles d'appels avec des minuteurs.

Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…

Projet .NET pour l'exécution distante authentifiée

Lancer programmatiquement WebClient depuis une session non privilégiée pour activer cette juteuse escalade de privilèges.

Collection d'outils offensifs en C#

Abuser du privilège Impersonate pour passer de Service à SYSTEM, comme le font les autres potatoes.