

azbelt
 daddycocoaman/azbelt
AAD lié à l'énumération en Nim
reconnaissanceinformation-gatheringpost-exploitation+5
daddycocoaman/azbeltAAD lié à l'énumération en Nim
 anrbn/gator
Kit d'attaque GCP modulaire pour la recherche offensive, permettant la reconnaissance, la manipulation d'authentification et l'exploitation des…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 saadahla/filelesspeloader
Charger un PE distant chiffré AES en mémoire, le déchiffrer et l'exécuter.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 zeromemoryex/amsi-killer
Lifetime AMSI bypass
 med0x2e/sigflip
SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.
 redteamoperations/pivotsuite
Kit de pivotement réseau
 lukebaggett/dnscat2-powershell
Un client Powershell pour dnscat2, un outil de commande et contrôle DNS chiffré.
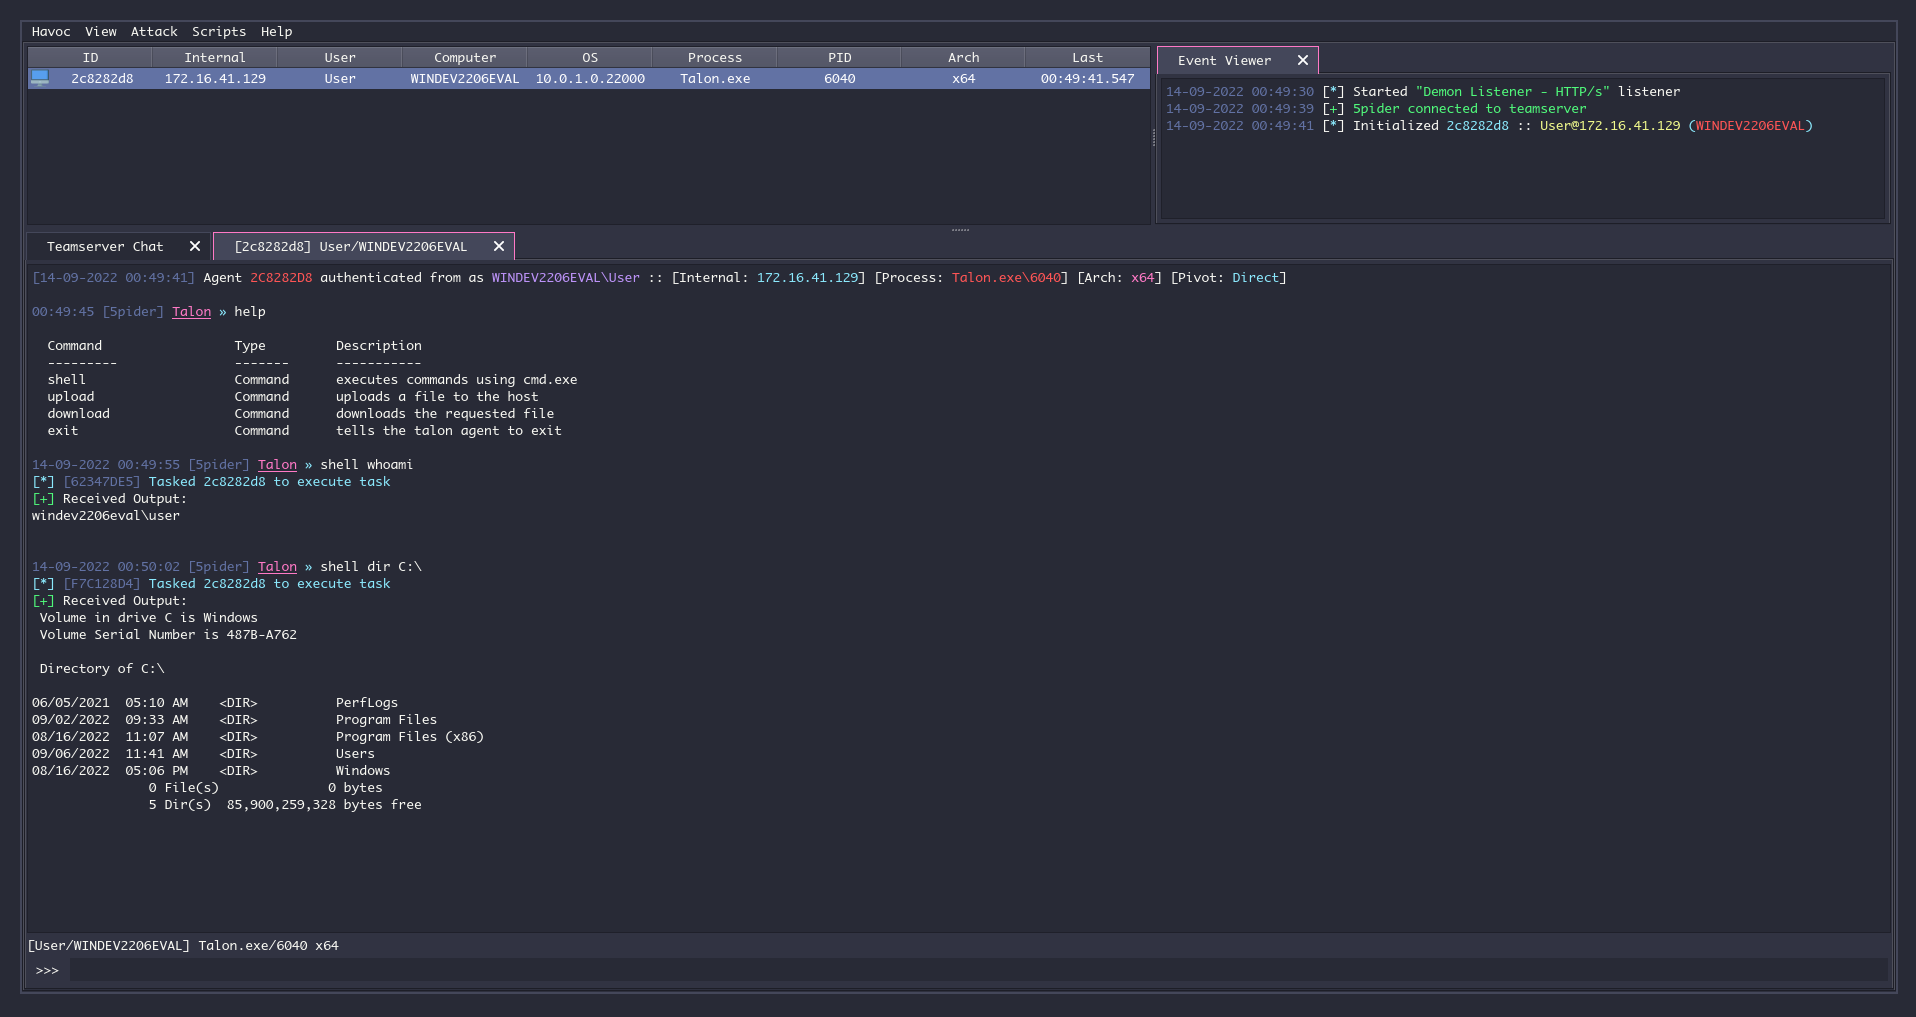 havocframework/talon
(Démo) Agent tiers pour Havoc
 optiv/talon
Un outil de devinette de mots de passe qui cible les services Kerberos et LDAP dans l'environnement Windows Active Directory.
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 optiv/freeze.rs
Freeze.rs est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus et des appels système directs écrits en…
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 xfreed0m/rdpassspray
Outil Python3 pour effectuer du password spraying via RDP
 dec0ne/dllnotificationinjection
Un POC d'une nouvelle technique d'injection de processus "sans thread" qui fonctionne en utilisant le concept de rappels de notification de DLL dans…