

BlueBunny
 90n45-d3v/bluebunny
Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
bluetooth-securitycommand-and-controlhardware-iot-security+2
20
90n45-d3v/bluebunnyServeur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 aetsu/offensivepipeline
OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 alwashali/detection-validation
Règle de validation de détection
 assetnote/exploits
Dépôt pour stocker les exploits créés par l'équipe de recherche en sécurité d'Assetnotes
 nettitude/aladdin
Génère des charges utiles d'accès initial abusant d'AddInProcess.exe via la désérialisation .NET, prenant en charge les modèles HTA, VBA, JS et CHM…
 0xballpoint/load
Lord Of Active Directory - création automatique d'un Active Directory vulnérable sur AWS
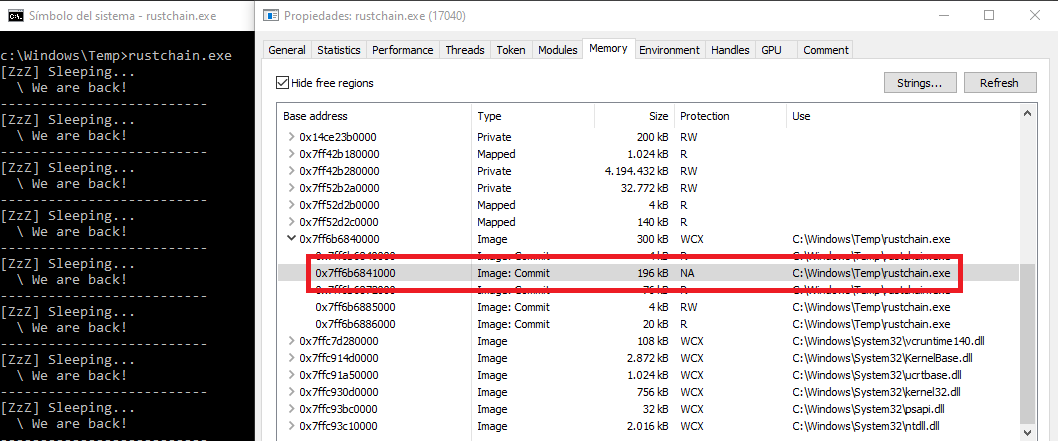 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 cisagov/redeye
RedEye est un outil d'analyse visuelle pour les opérations Red Team et Blue Team.
 gmh5225/bedaisy-bypass
Hook en mode noyau qui intercepte, déchiffre et neutralise le trafic de rapport BEDaisy-vers-service afin de supprimer la détection anti-triche sur…
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 kudaes/bin-finder
Détecter les exceptions d'EDR en inspectant les modules chargés des processus
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 kudaes/fiber
PoC basé sur Rust utilisant des fibres Windows pour exécuter du code en mémoire de manière furtive, cachant les piles de payloads des EDR en…
 kudaes/elevator
Contournement de l'UAC en abusant des objets RPC et de débogage.
 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 gmh5225/kernelmode-driver
Pilote noyau pour système Windows x64 qui permet de lire/écrire la mémoire virtuelle/physique en hookant Win32k