

neurax
 redcode-labs/neurax
Un framework pour construire des binaires auto-propagateurs
reconnaissancepassword-attackspayload-generation+7
1.0k
redcode-labs/neuraxUn framework pour construire des binaires auto-propagateurs
 xforcered/bokuloader
Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
 machine1337/fudcrypt
# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
 lawndoc/mediator
Un shell inversé extensible et chiffré de bout en bout qui fonctionne à travers les réseaux sans redirection de ports.
 xchwarze/ar150-wifipineapple
Convertir votre AR150 en Wifi Pineapple NANO
 xchwarze/wifi-pineapple-cloner-builds
Dépôt de construction à partir du cloneur matériel Universal Wifi pineapple
 fadi002/unshackle
Outil open-source pour contourner les mots de passe Windows et Linux à partir d'une clé USB bootable
 xaff-xaff/black-angel-rootkit
Black Angel est un rootkit en mode noyau pour Windows 11/10 x64. Le rootkit peut être chargé avec le DSE activé tout en conservant l'ensemble de ses…
 darkcodersc/sharpftpc2
Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
 codextf2/pyhmmm
Agent Python PoC simple pour présenter l'interface d'agent personnalisée de Havoc C2. Ni sûr ni stable en exploitation. Publié avec l'article de blog…
 pentestgeek/phishing-frenzy
Framework de phishing Ruby on Rails
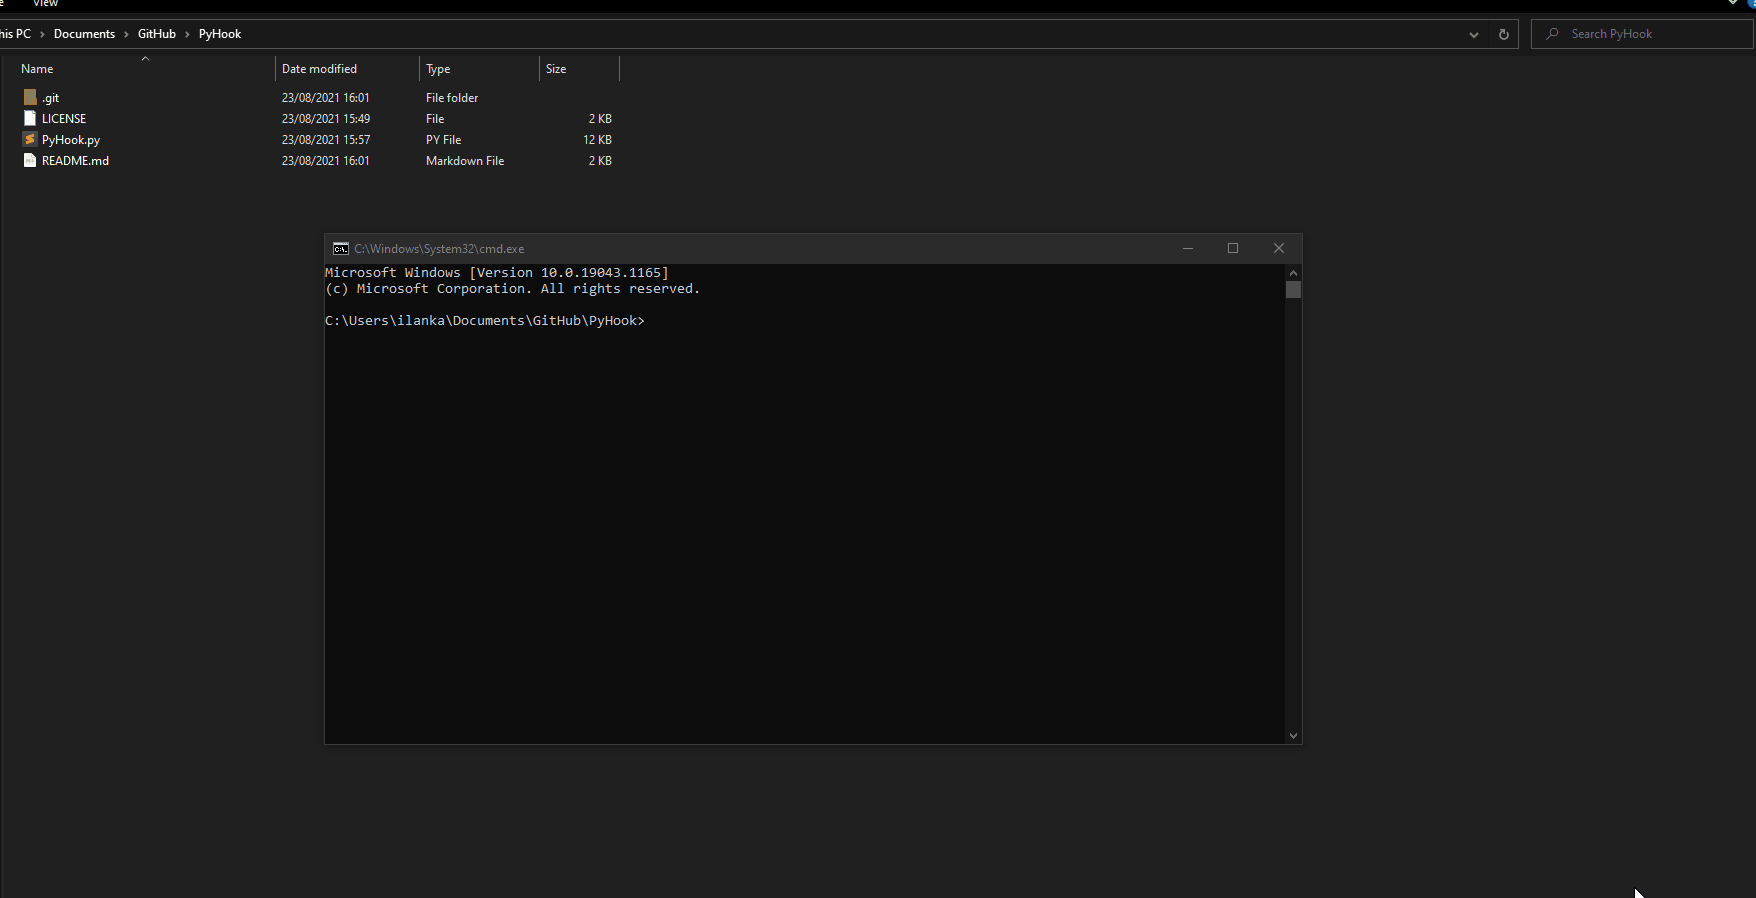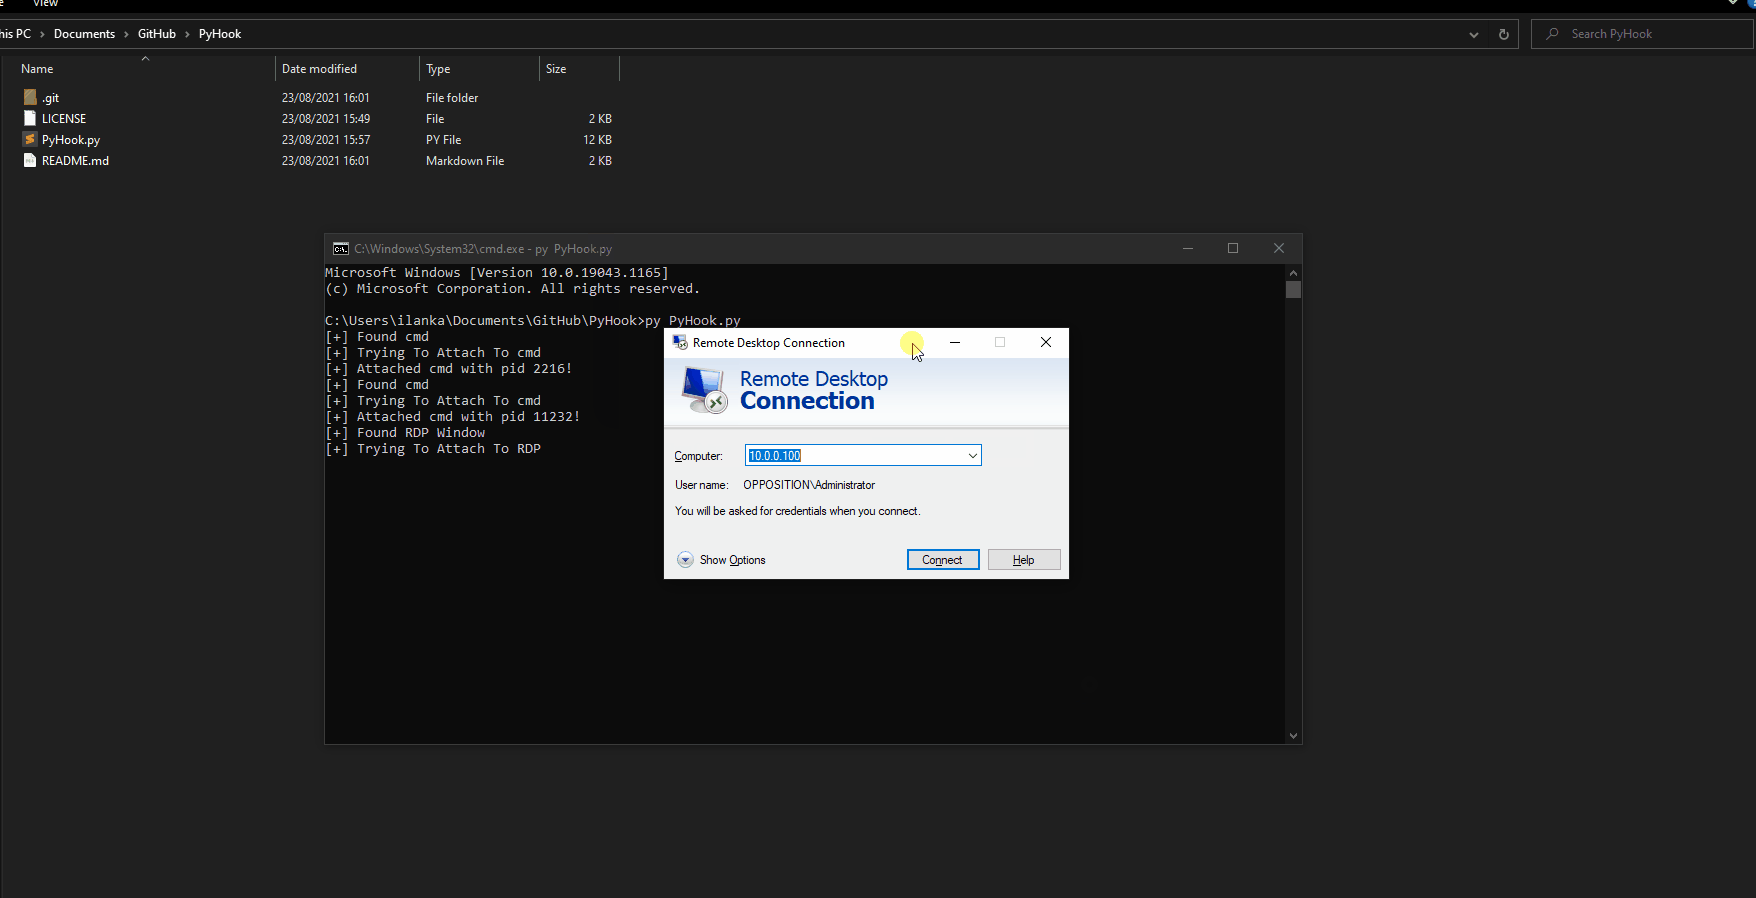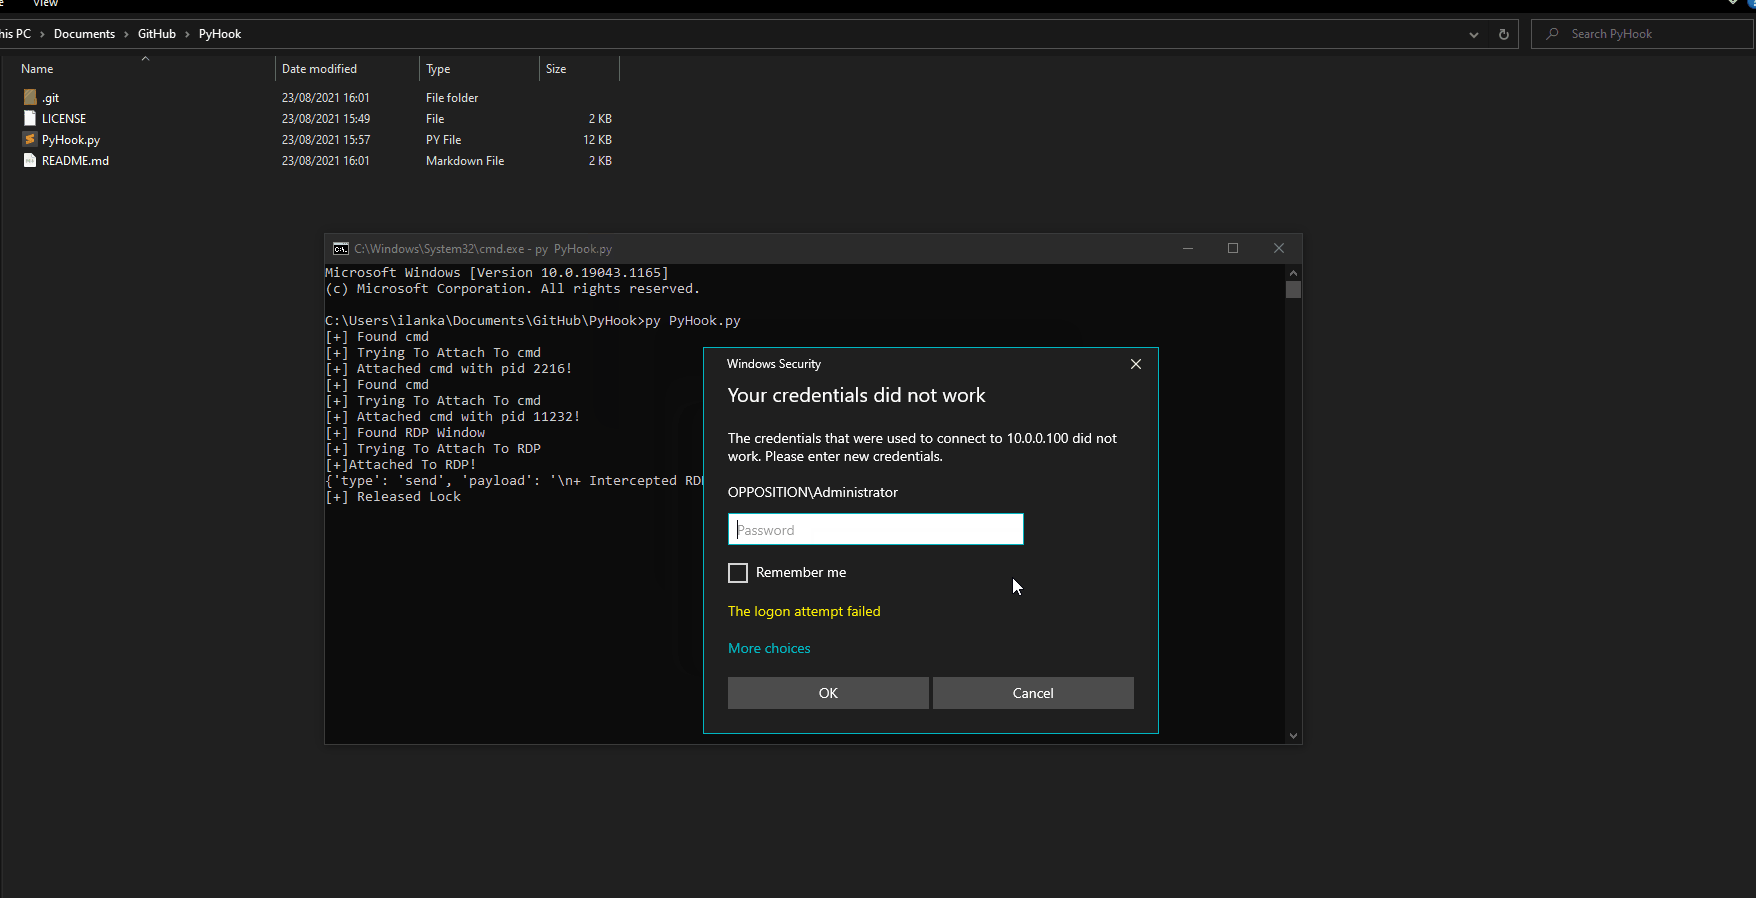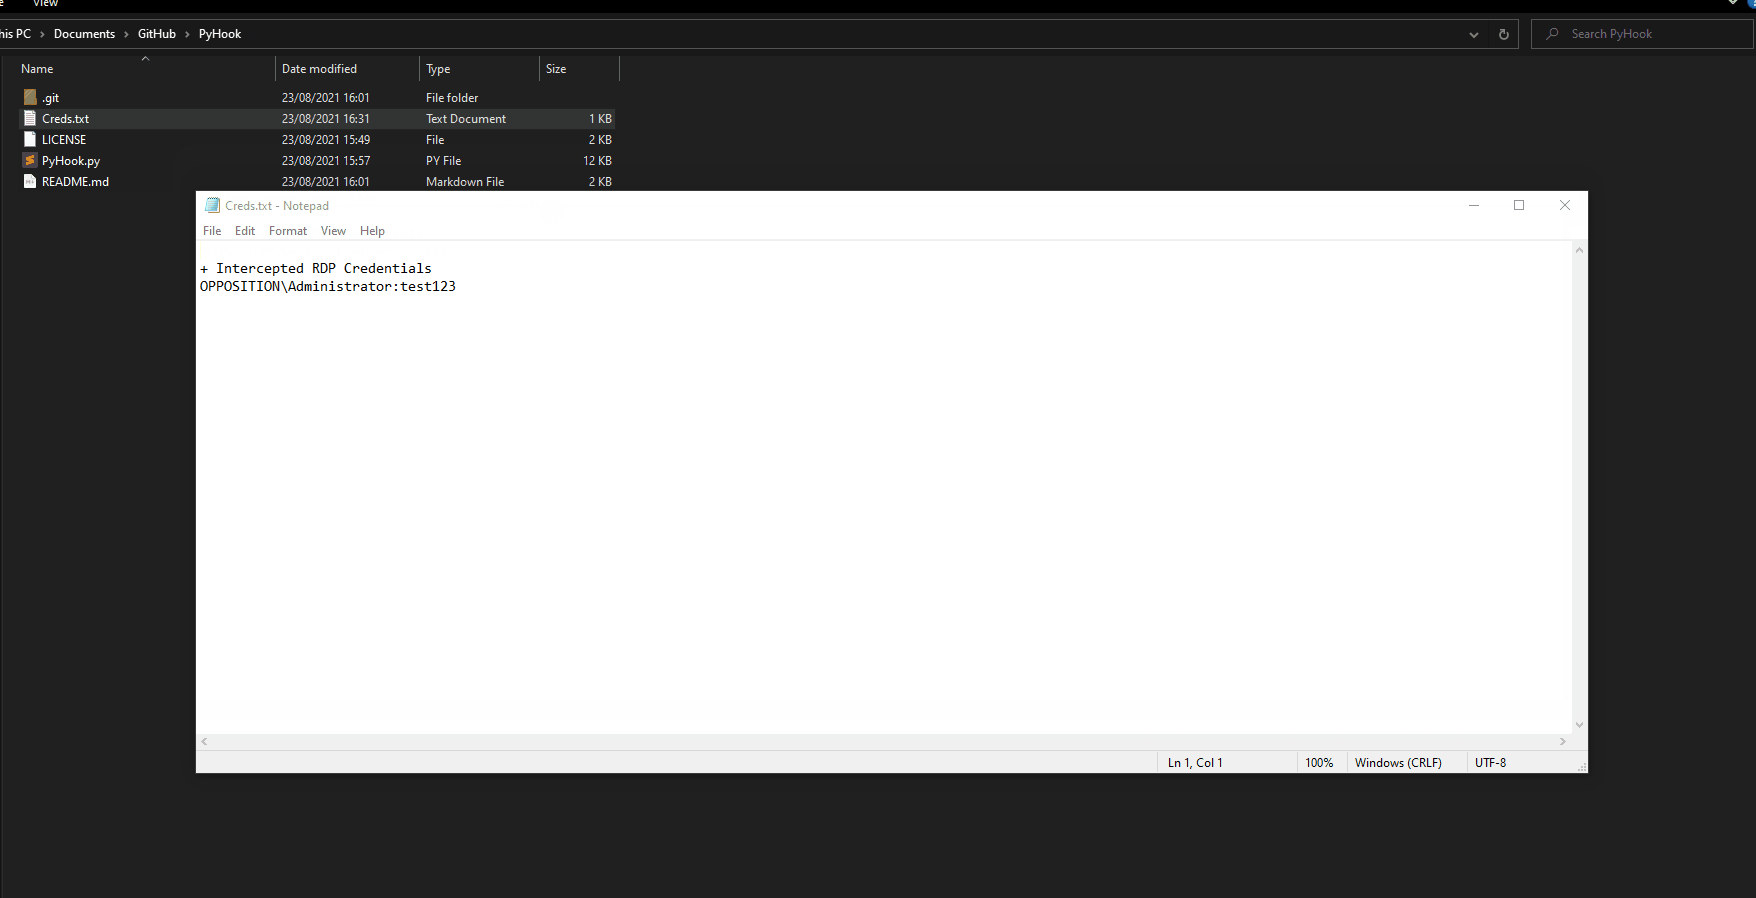 ilankalendarov/pyhook
Outil offensif de hooking d'API utilisant Frida pour intercepter les appels API Windows et capturer les identifiants de processus tels que mstsc,…
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basé sur C pour contourner PayloadRestrictions.dll de Windows et la mitigation ROP wdeg, permettant l'exécution de payloads et l'exploitation…
 g3tsyst3m/elevationstation
élever au niveau SYSTEM par tous les moyens possibles ! Alternative à Metasploit et PSEXEC getsystem
 byinarie/qu1ckdr0p2
Quicky servir des fichiers via http ou https en utilisant flask.