

ThievingFox
 slowerzs/thievingfox
Kit de collecte d'identifiants post-exploitation qui s'injecte dans les gestionnaires de mots de passe et les utilitaires Windows pour capturer des…
lateral-movementpost-exploitationpenetration-testing+1
570
slowerzs/thievingfoxKit de collecte d'identifiants post-exploitation qui s'injecte dans les gestionnaires de mots de passe et les utilitaires Windows pour capturer des…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
 soufianetahiri/teamsntlmleak
Fuite NTLM via l'onglet Site web dans Teams via MS Office
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 m3rcer/chisel-strike
Une implémentation aggressor Cobalt Strike chiffrée par XOR en .NET pour chisel afin d'utiliser un proxy plus rapide et des capacités socks5 avancées.

 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
 zblurx/certsync
Dump NTDS avec des certificats dorés et UnPAC the hash
 wh0amitz/sharpadws
Reconnaissance et exploitation d'Active Directory pour les Red Teams via les services web Active Directory (ADWS).
 forrest-orr/artifacts-kit
Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
 jconwell/secret_handshake
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 xpn/randomtsscripts
Collection de scripts d'engagement RedTeam incluant la vérification des identifiants par défaut Pre2K via TGS, le déchiffrement des mots de passe…
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 e1abrador/burp-encode-ip
Extension Burp Suite pour encoder une adresse IP visant à contourner la liste noire d'IP/domaines de l'application.
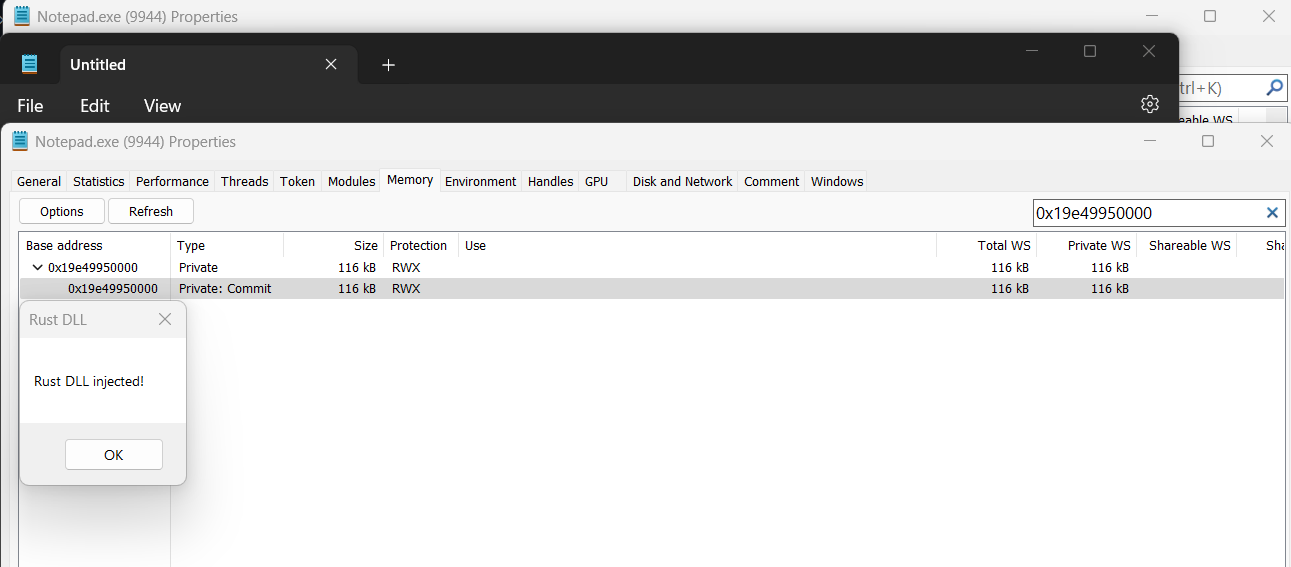 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)