

SILVERPICK
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
exploitationshellcodered-teaming+2
158
winterknife/silverpickFramework de développement de shellcode en mode utilisateur Windows (WUMSDF)

 cosignet/sdk
Client TypeScript léger + client Python zéro-dépendance et recettes pour verrouiller les actions à haut risque derrière une approbation par clé de…
 destawell/gemini-2.5-pro-nf-tables-red-teaming
Étude de cas Red Teaming Gemini 2.5 Pro nf_tables (CVE-2023-32233) — Alignement de sécurité LLM et divulgation responsable
 404tk/cloudtoolkit
Boîte à outils autorisée de simulation et de validation d'adversaires cloud
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
 chaelsoo/nimcrypt
Outil de chiffrement basé sur Nim pour obscurcir du shellcode et des payloads afin d'éviter Windows Defender.
 toxy4ny/redteam-ai-benchmark
Red Team AI Benchmark : Évaluation des LLM pour les tâches de sécurité offensive autorisées. Red Team AI Benchmark est un benchmark d'évaluation de…
 szybnev/redteam-ai-benchmark
Benchmark d'IA pour Red Team : évaluer les LLM pour des tâches de sécurité offensive autorisées
 nirvanaon/antive-behaviorwatch
Réseau neuronal GRU embarqué pour la vérification en temps réel du comportement humain via l'analyse des mouvements de souris, détectant les systèmes…
 icecubesandwich/caddysmith
Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
 brmkit/toastnotify-bof
Exploiter les notifications Toast de Windows pour le plaisir et la manipulation d'utilisateurs
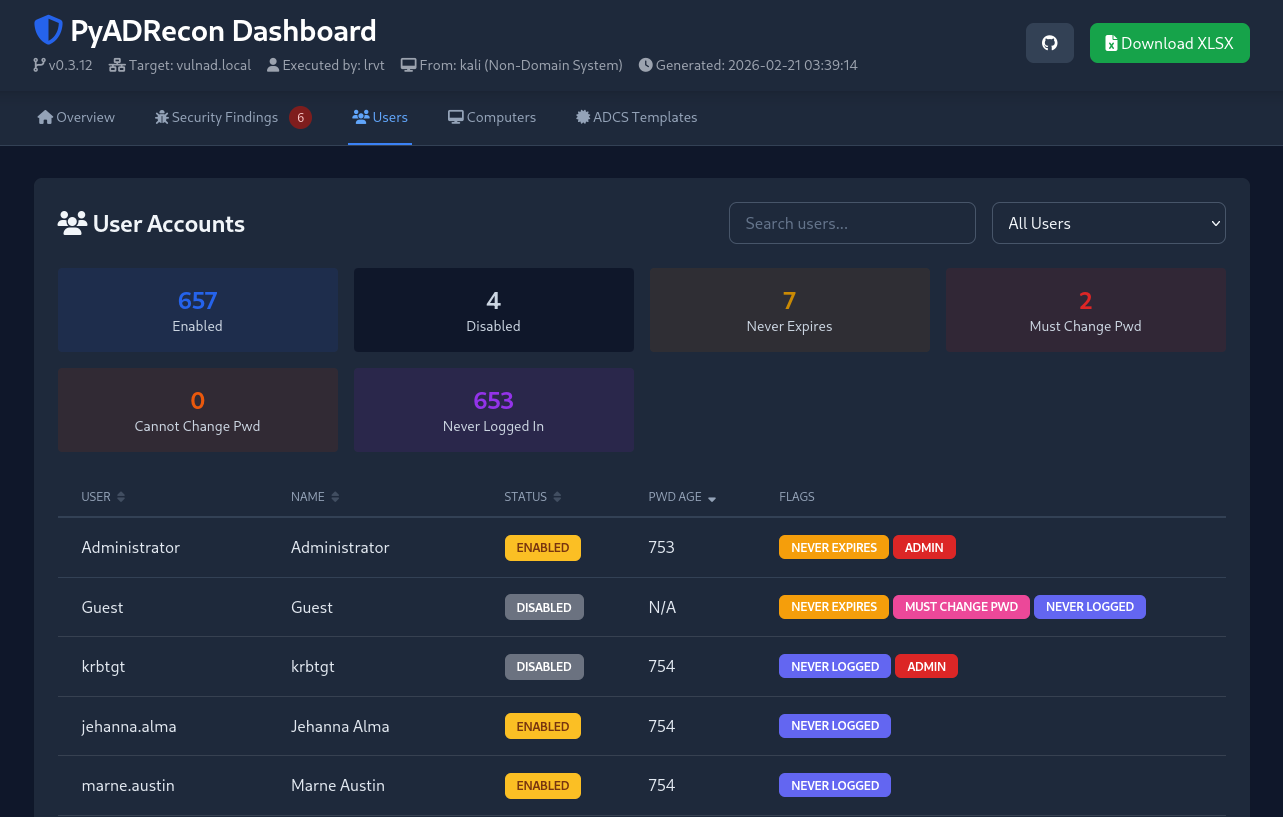 l4rm4nd/pyadrecon
Implémentation en Python3 d'ADRecon avec prise en charge de l'authentification NTLM et Kerberos pour interroger LDAP. Génère des fichiers CSV…
 goncalopolido/overload
Un outil de test de stress réseau pour simuler des charges de trafic élevées.
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 secdev02/easytokens
Kali365 - Réplique EvilTokens