

Bypass_AV
 hkl1x/bypass_av
Contourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
payload-generationids-ips-evasionshellcode+2
hkl1x/bypass_avContourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
 itsmehacker/ducky-exploit
Arduino Rubber Ducky Framework
 deh00ni/ntdumpbof
BOF Cobalt Strike qui crée un minidump LSASS en mémoire et l'exfiltre via le callback C2 pour l'analyse hors ligne des identifiants avec Mimikatz ou…
 sleepthegod/windows
Windows et les moyens de le casser
 hackernese/sneakyexe
Contournement automatique de l'UAC pour des charges utiles personnalisées lors des tests d'élévation de privilèges
 morrubin/negoexrelay
Relaie l'authentification Kerberos NegoEx/PKU2U vers des cibles arbitraires, permettant une authentification sans identifiants, l'exécution de…
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
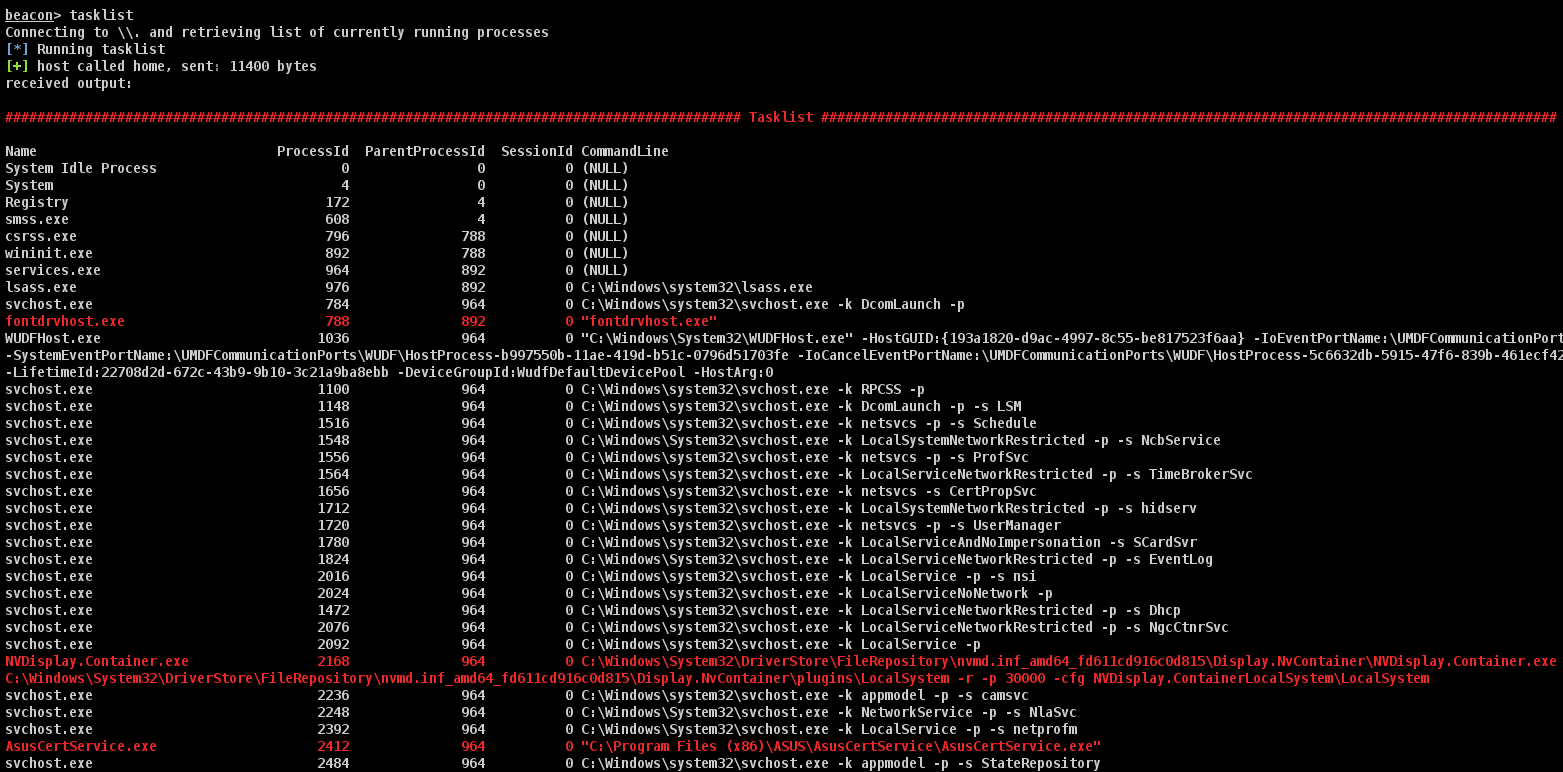 octoberfest7/cohab_processes
Un petit script Aggressor pour aider les Red Teams à identifier les processus étrangers sur une machine hôte.
 lukebaggett/google_socks
Une preuve de concept démontrant l'utilisation de Google Drive pour la commande et le contrôle.
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 infobyte/doggie
Bienvenue dans le dépôt Doggie et EvilDoggie de Faraday Security ! Doggie est un adaptateur CAN Bus vers série modulaire DIY (USB, BLE, UART)…
 m8sec/taser
Bibliothèque de ressources Python pour la création d'outils liés à la sécurité
 wavvs/doctrack
Outil pour manipuler et militariser des documents Office Open XML.
 tasooshi/exfilkit
Utilitaire d'exfiltration de données pour tester les capacités de détection
 tw1sm/badger-builder
badger-builder est un outil assisté par IA pour générer des profils dynamiques Brute Ratel C4.
 flamingspork/iptable_evil
Porte dérobée au niveau du noyau pour iptables qui accepte tous les paquets avec le RFC 3514 evil bit activé, contournant les règles du pare-feu.…
 jimilinuxguy/lrs-pager-systems-bruteforce
Systèmes de radiomessagerie longue portée : outil d'informations et de force brute pour pagers, coasters, URH et YS1 (yardstick one / cc11xx)
 d4vinci/palsy-virus
Virus Python qui paralysera votre PC une fois ouvert :D