

paramtrace
 curiotrace/paramtrace
Découverte rapide de paramètres HTTP pour les tests de sécurité autorisés
reconnaissanceweb-vulnerability-scannersinformation-gathering+5
3
curiotrace/paramtraceDécouverte rapide de paramètres HTTP pour les tests de sécurité autorisés
 gmh5225/ollama-hunter
Analyse Shodan à la recherche de serveurs Ollama et llama.cpp exposés publiquement, en énumérant les hôtes, les emplacements et les modèles…
 mauricelambert/passwordssniffer
Ce module renifle les noms d'utilisateur et mots de passe des protocoles non protégés.
 elvonferen/osinton
Osinton est un projet open-source fonctionnant avec SERP API et ollama mistral
 momenbasel/shodscript
Automatisez l'exécution d'exploits/PoC sur les résultats de recherche Shodan - répartition concurrente, filtrage, sortie structurée et exportation.
 wiggels/regresshion-check
Outil CLI pour vérifier la vulnérabilité des serveurs SSH à la CVE-2024-6387
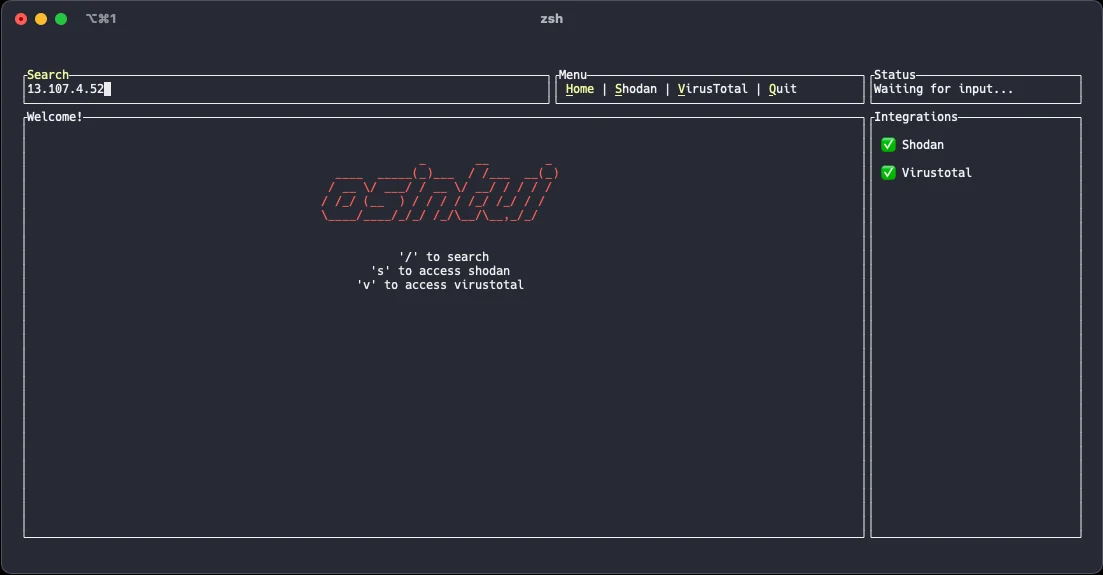 gmh5225/osintui
Interface utilisateur en terminal pour le renseignement en sources ouvertes
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 emrekybs/veiled-eye
Outil d'investigation d'identité OSINT. Pivotez depuis un e-mail, un nom d'utilisateur, un téléphone ou un portefeuille sur 46 sources vers un profil…
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…
 taurusomar/wpjuicer
Outil WP Juicer pour un balayage rapide des informations confidentielles sur les points de terminaison WordPress.
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guide d'audit de sécurité Wi-Fi et de test de mots de passe WPA2 2026 : maîtriser le mode moniteur
 nccgroup/dnshighjackmonitoring
Scripts de tradecraft pour aider à détecter les tentatives de détournement DNS
 corelight/hassh
Prendre l’empreinte des clients et serveurs SSH.
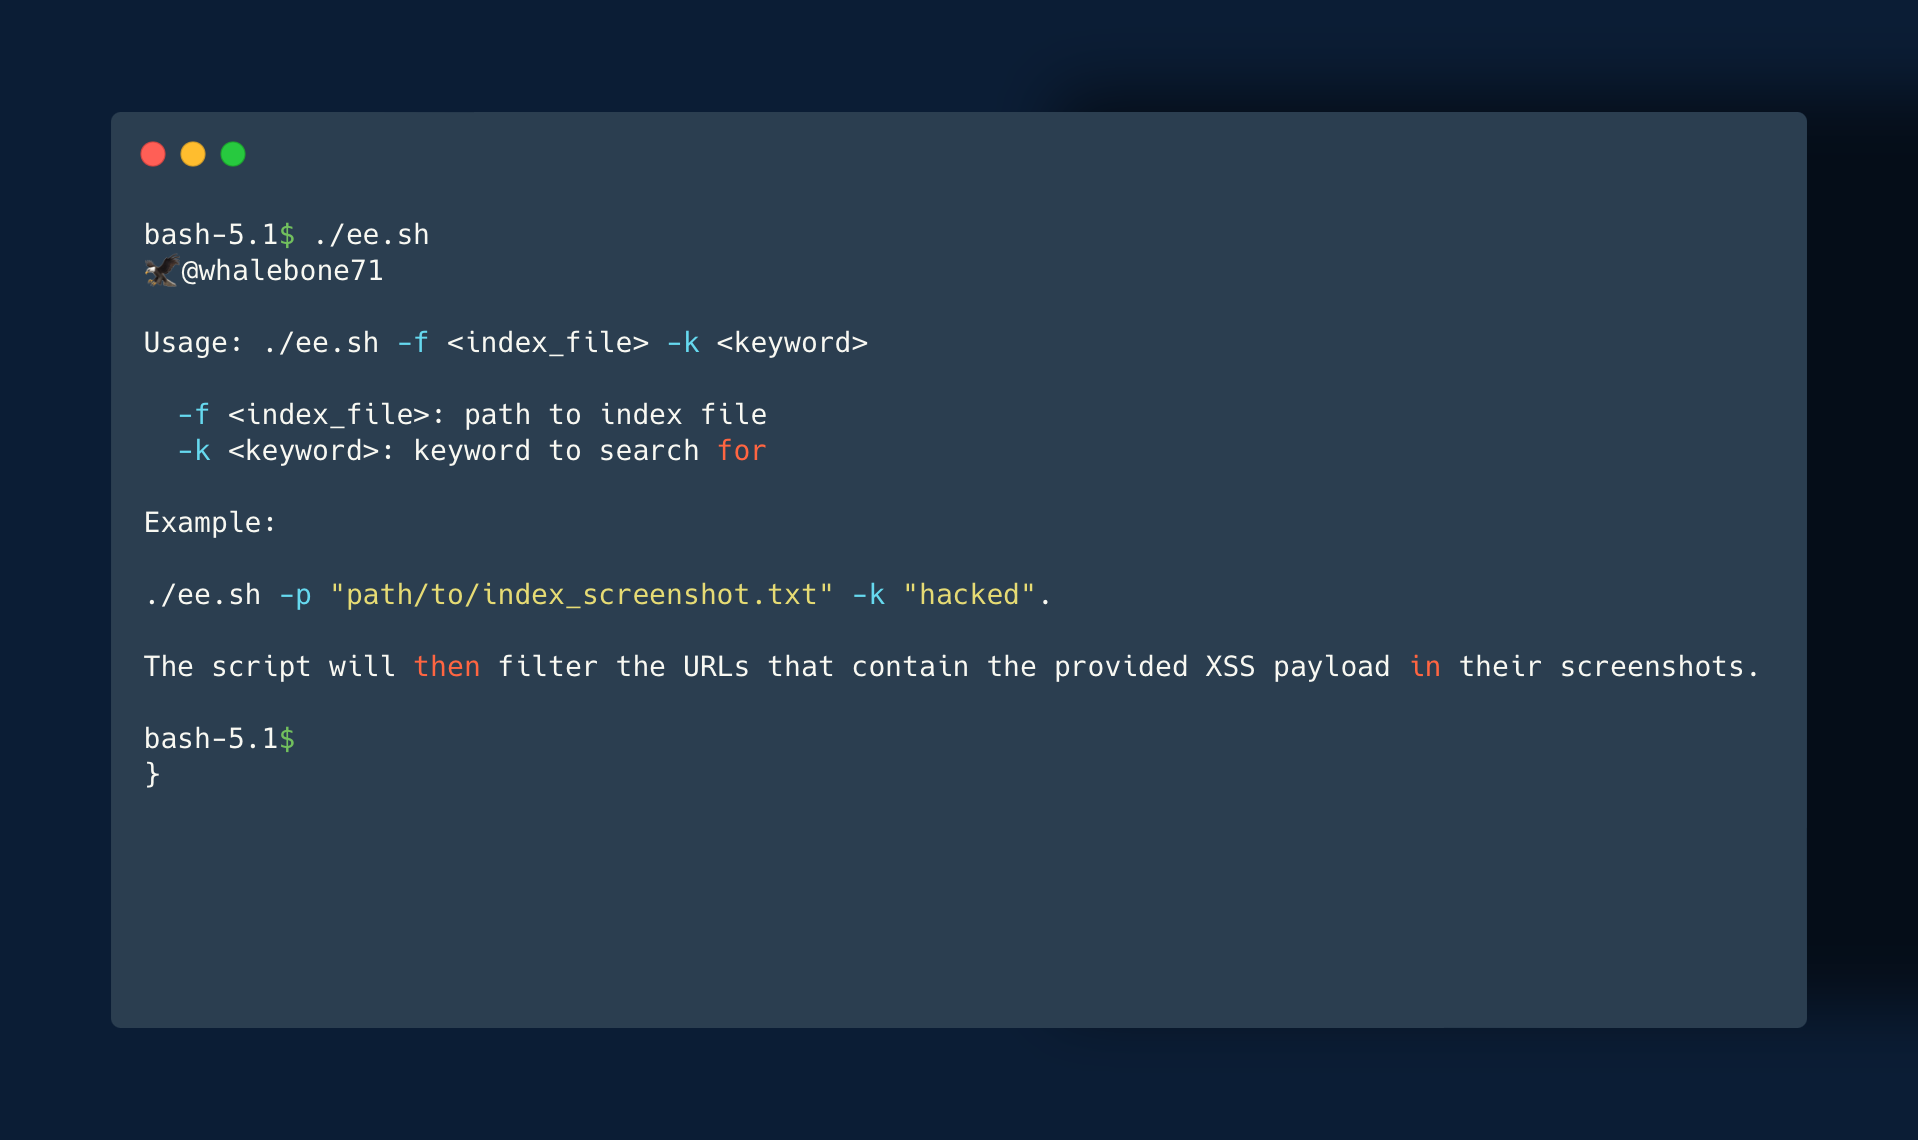 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
 a3h1nt/sububy
Suite modulaire d'énumération de sous-domaines avec transparence des certificats, force brute DNS et découverte basée sur API. Comprend des modules…
 nccgroup/nsdp-discover
Un script nmap pour découvrir le service NSDP et récupérer des informations de base
 nu11secur1ty/nmap-cheat-sheet
Aide-mémoire soigneusement organisé pour Nmap, couvrant la sélection de cibles, l'analyse de ports, la détection de services et de systèmes…