


 impact-i/x8-burp
Suite de découverte de paramètres cachés
 jimilinuxguy/lrs-pager-systems-bruteforce
Systèmes de radiomessagerie longue portée : outil d'informations et de force brute pour pagers, coasters, URH et YS1 (yardstick one / cc11xx)
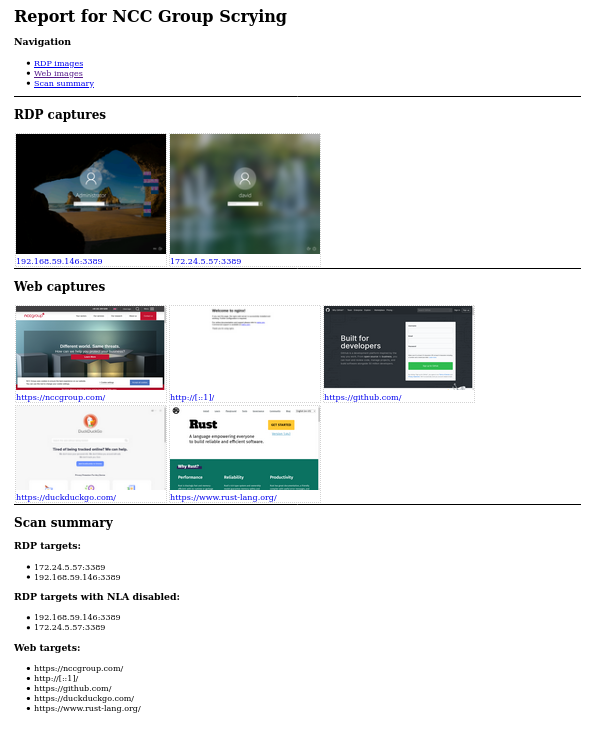 nccgroup/scrying
Un outil pour collecter des captures d'écran RDP, web et VNC en un seul endroit
 nheiniger/snaffpoint
Un outil pour les testeurs d'intrusion afin de trouver des bonbons dans SharePoint.
 kathanp19/jsfscan.sh
Automatisation pour la reconnaissance JavaScript dans le bug bounty.
 cisagov/findcdn
Analyse les domaines pour identifier quel réseau de distribution de contenu (CDN) ils utilisent en effectuant une empreinte des en-têtes HTTPS, des…
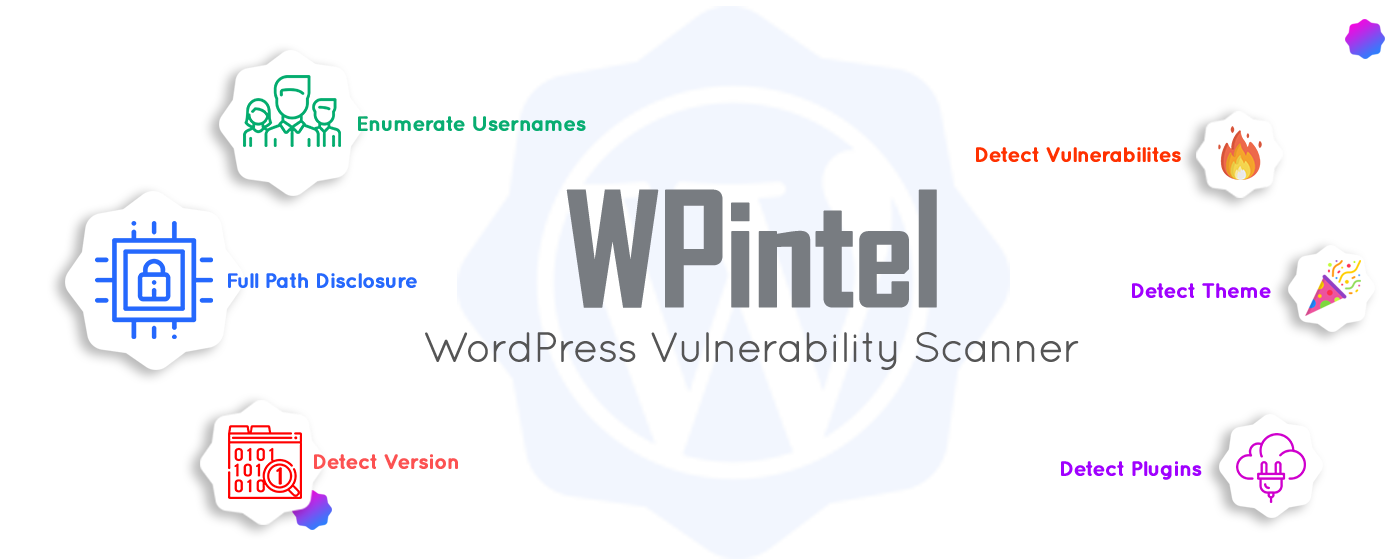 tuhinshubhra/wpintel
Extension Chrome conçue pour la scan de vulnérabilités WordPress et la collecte d'informations !
 threatexpress/domainhunter
Vérifie les domaines expirés pour leur catégorisation/réputation et leur historique Archive.org afin de déterminer de bons candidats pour les noms de…
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
 hcbaker/puwr
Pivotez plus profondément dans les réseaux informatiques avec des machines compromises via SSH.
 byt3bl33d3r/sprayingtoolkit
Des scripts pour rendre les attaques par pulvérisation de mots de passe contre Lync/S4B, OWA et O365 beaucoup plus rapides, moins pénibles et plus…
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON
 ffffffff0x/digital-privacy
Protection de l'information & ressources OSINT | Une solution intégrant la collecte, la protection et le nettoyage de la vie privée numérique, ainsi…
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 joefreedy/log4j-windows-scanner
CVE-2021-44228 vulnérabilité dans la bibliothèque Apache Log4j | Scanner de vulnérabilité Log4j sur machines Windows