
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 sap/macos-enterprise-privileges
Cette application permet aux utilisateurs de Mac dans les environnements d'entreprise de contrôler l'administration de leurs machines en élevant leur…
 th3xace/sudo_killer
Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
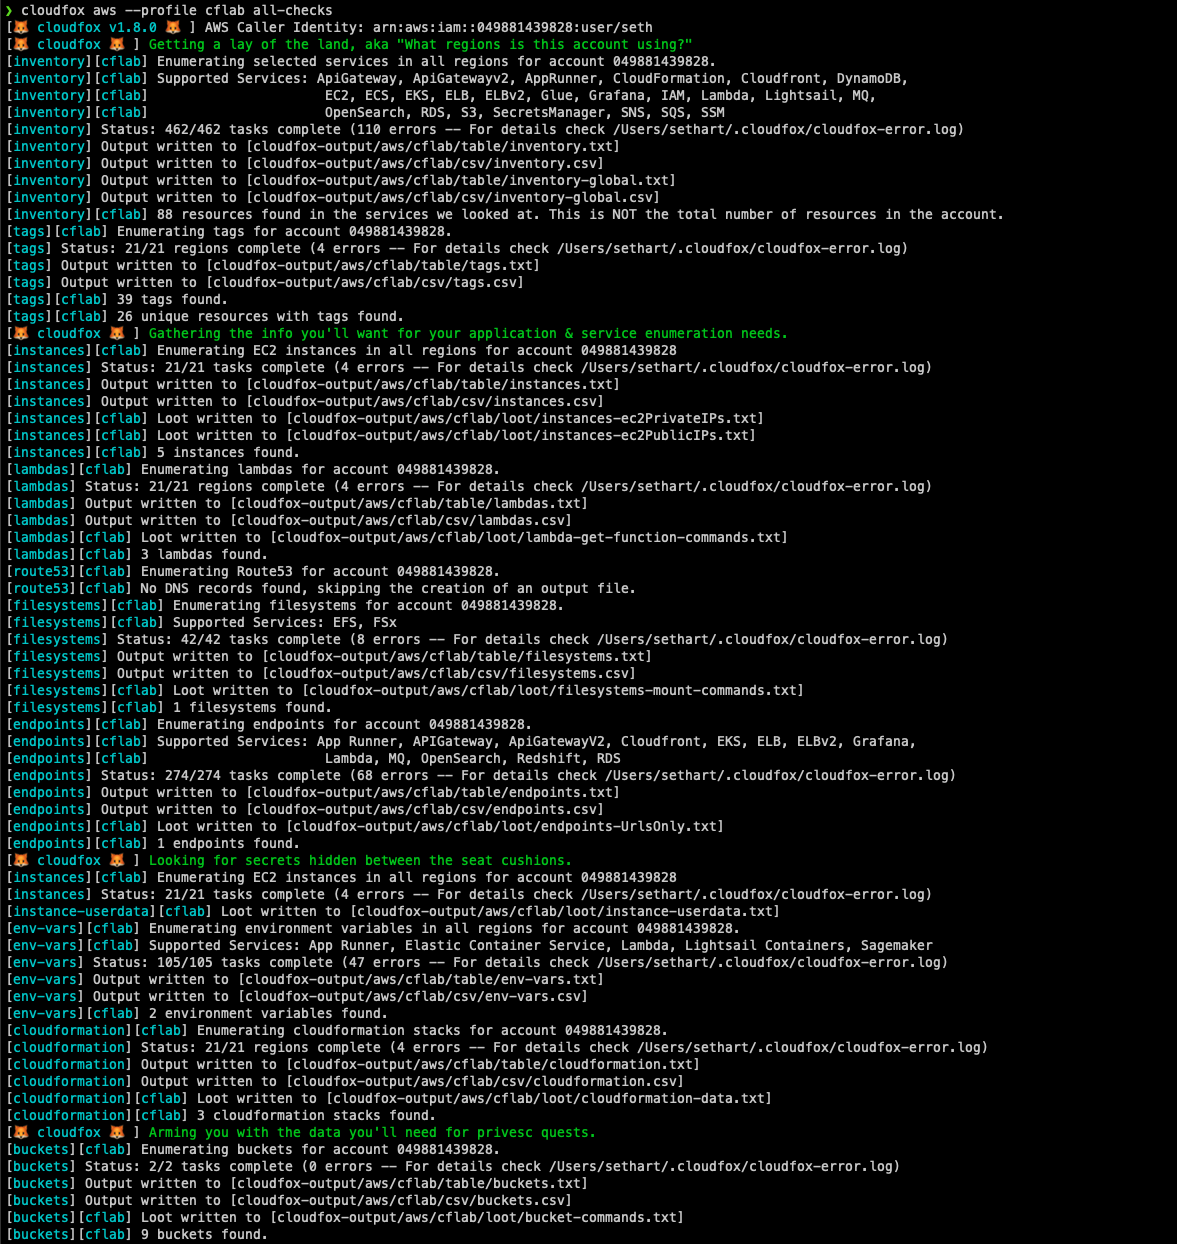 bishopfox/cloudfox
Automatiser la conscience de la situation pour les tests de pénétration cloud.
 gtworek/priv2admin
Chemins d'exploitation vous permettant d'(ab)user des privilèges Windows pour élever vos droits au sein du système d'exploitation.
 intelisecurelabs/linux_exploit_suggester
Suggesteur d'exploit Linux ; basé sur le numéro de version du système d'exploitation
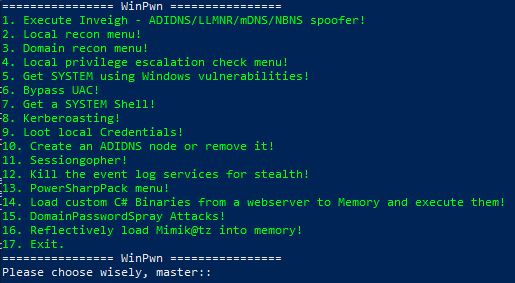 s3cur3th1ssh1t/winpwn
Automatisation pour les tests de pénétration Windows internes / Sécurité AD
 daem0nc0re/privfu
Extension WinDbg en mode noyau et PoCs pour l'investigation des privilèges de jeton.
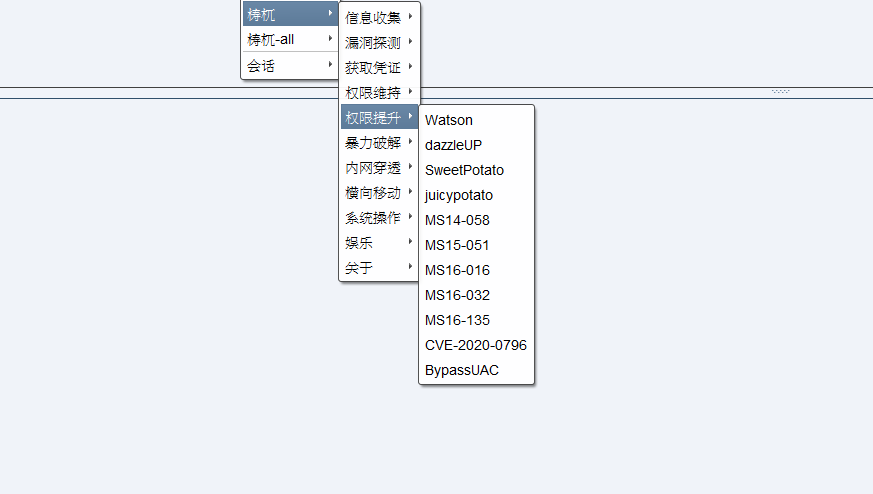 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 sleventyeleven/linuxprivchecker
Script d'énumération Linux local qui identifie les vecteurs d'escalade de privilèges incluant les mauvaises configurations, les fichiers modifiables…
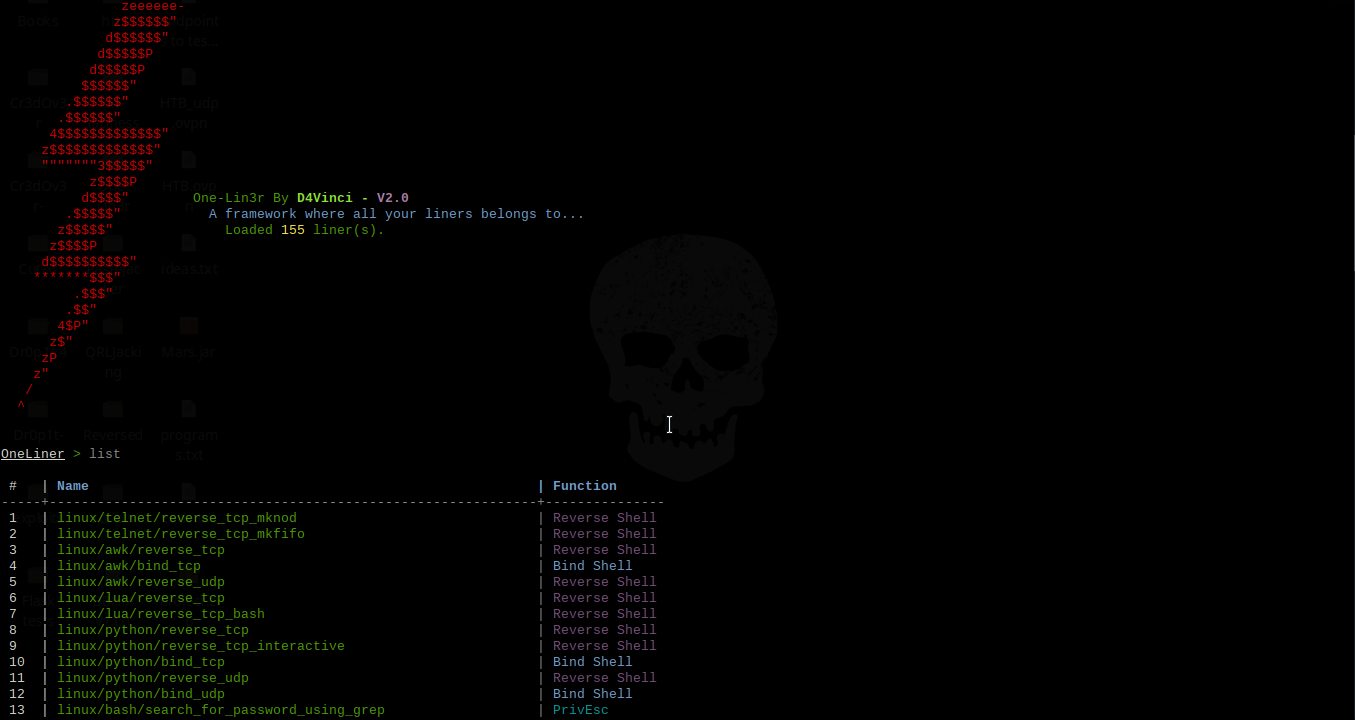 d4vinci/one-lin3r
Vous donne des one-liners qui aident dans les opérations de test d'intrusion, l'escalade de privilèges et plus encore.
 specterops/sharphound
Collecte les métadonnées des objets Active Directory, les appartenances aux groupes, les sessions, les ACL et les relations d'approbation pour…
 nccgroup/winpayloads
Génération de payloads Windows indétectables
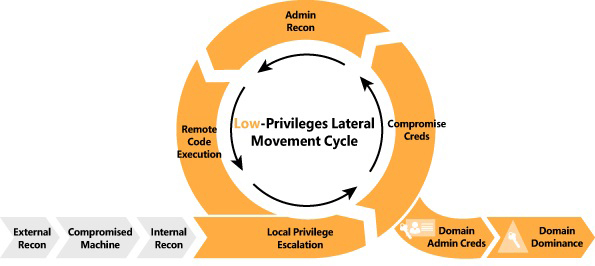 ihebski/a-red-teamer-diaries
Notes et expériences RedTeam/Pentest testées sur plusieurs infrastructures liées à des engagements professionnels.
 wavestone-cdt/edrsandblast
Arme des pilotes signés vulnérables pour contourner les rappels noyau de l'EDR, les rappels d'objets, le fournisseur ETW TI et les hooks en espace…