

CVE-2025-32463
 1xpwn/cve-2025-32463
Ce CVE concerne une vulnérabilité dans les versions 1.9.14 à 1.9.17 de sudo, permettant une élévation de privilèges locale non autorisée vers un…
privilege-escalationexploitationpenetration-testing+2
26
1xpwn/cve-2025-32463Ce CVE concerne une vulnérabilité dans les versions 1.9.14 à 1.9.17 de sudo, permettant une élévation de privilèges locale non autorisée vers un…
 capture0x/aws-pentest
CLI d'évaluation automatisée de la sécurité AWS avec 30 modules couvrant l'escalade de privilèges IAM, l'exposition S3, le calcul, le réseau, la…
 illegal-instruction-co/processhacker-mcp
Serveur MCP d'analyse de processus en temps réel et de hacking mémoire pour agents IA. Prend en charge le chargement dynamique d'extensions, le mode…
 st0rn/windows-10-exploit
Windows 10 Exploit
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
 synacktiv/sccmsqlclient
Client MSSQL pour environnements SCCM, permettant la reconnaissance, l'exécution PowerShell à distance sur les clients gérés et l'extraction de…
 josephtlucas/vger
Une application CLI interactive pour interagir avec des instances Jupyter authentifiées.
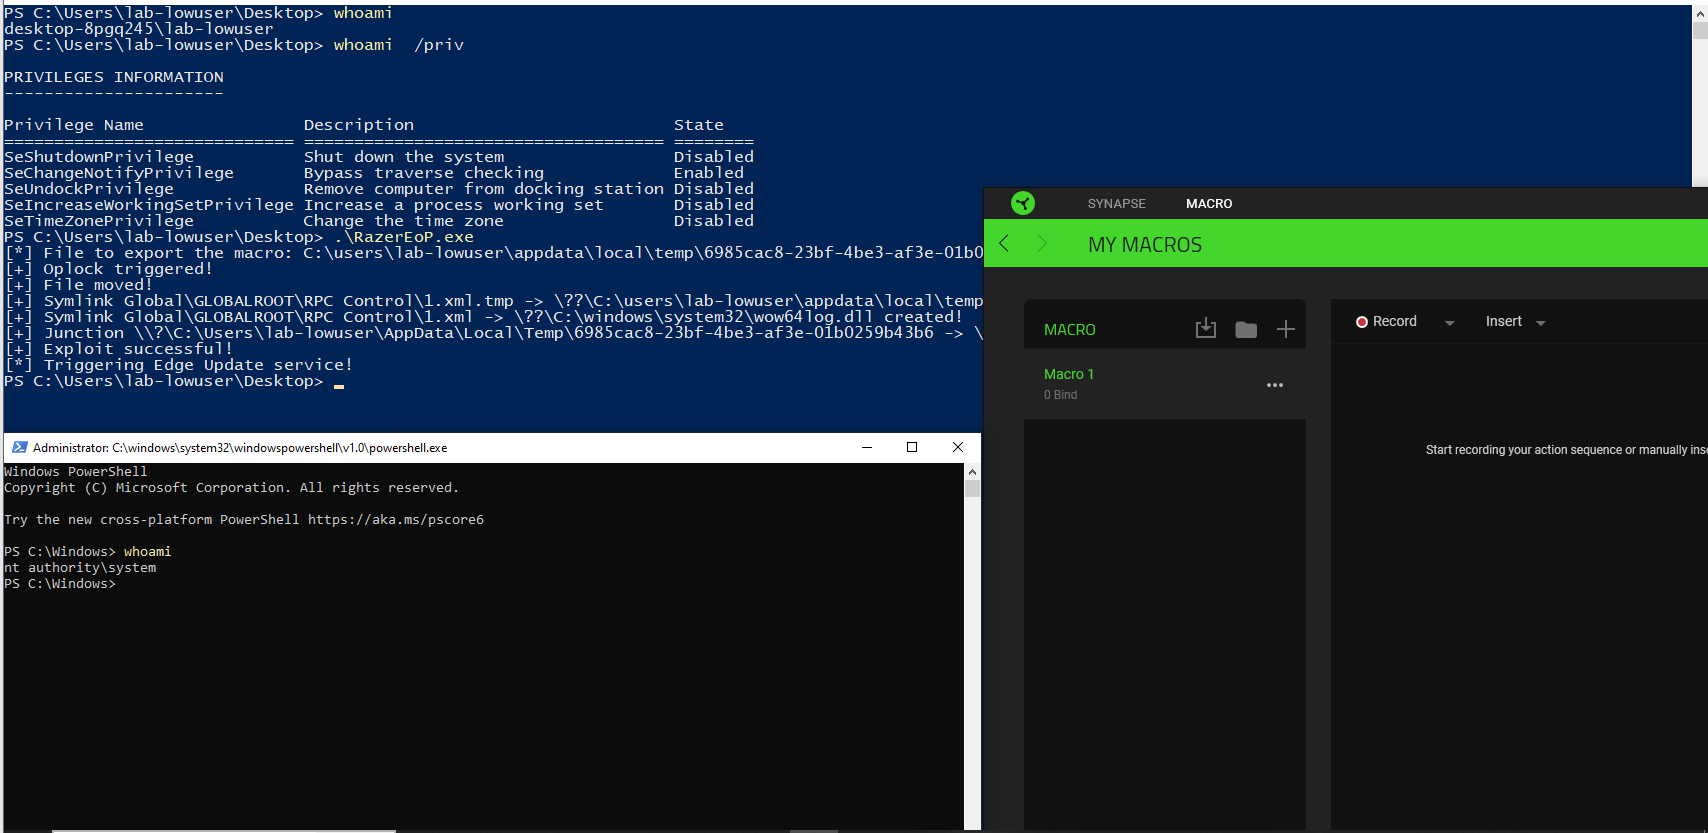 wh04m1001/razereop
Exploit de preuve de concept pour la suppression/déplacement arbitraire de fichiers via le service système Macro de Razer Synapse 3, démontrant une…
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 anylnk/ksldbyovdark
Exploite une vulnérabilité du pilote anti-rootkit KSLD (IOCTL 0x222044) pour contourner la protection PPL et accéder à la mémoire sensible des…
 cyberark/pwnkit-hunter
PwnKit-Hunter est là pour vous aider à vérifier si vos systèmes sont vulnérables à CVE-2021-4043, également connu sous le nom de PwnKit.
 jymcheong/injection
Méthodes d'injection de processus Windows
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 ameetsaahu/kernel-exploitation
Notes et scripts de développement d'exploits du noyau Linux pour les défis CTF, couvrant l'extraction d'initramfs, l'abus de msg_msg/ldt_struct et…
 agampreet-singh/redroot
RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…
 strozfriedberg/badsamba
Ce module est utilisé pour exploiter l'exécution de scripts de démarrage via les paramètres de stratégie de groupe Windows lorsqu'elle est configurée…
 cmd-tools/gtfocli
Interface en ligne de commande GTFO pour des commandes de recherche faciles de binaires qui peuvent être utilisées pour contourner les restrictions…