

Zetsu
 chaelsoo/zetsu
Un système RAG personnel pour les connaissances en sécurité offensive.
osintprivilege-escalationreconnaissance+8
chaelsoo/zetsuUn système RAG personnel pour les connaissances en sécurité offensive.
 whotwagner/logrotten
Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…
 xct/serestoreabuse
SeRestorePrivilege vers SYSTEM
 octoberfest7/eventvieweruac_bof
Implémentation d'un Beacon Object File pour le contournement de l'UAC par désérialisation d'Event Viewer.
 7hepr0fess0r/adcsdevilcom
Un outil C# pour demander des certificats à ADCS en utilisant DCOM sur SMB. Cet outil vous permet de demander à distance des certificats X.509 au…
 omar-tamerr/horuseye
Trouvez le correctif qui coupe le plus grand nombre de chemins vers Domain Admin. Cartographie les chemins d'attaque Active Directory avec les…
 redteamguides/redteamguides.github.io
Guides Red Team
 yuvalmil/parsingpeas
Analyseur HTML pour la sortie de PEAS avec des fonctionnalités supplémentaires
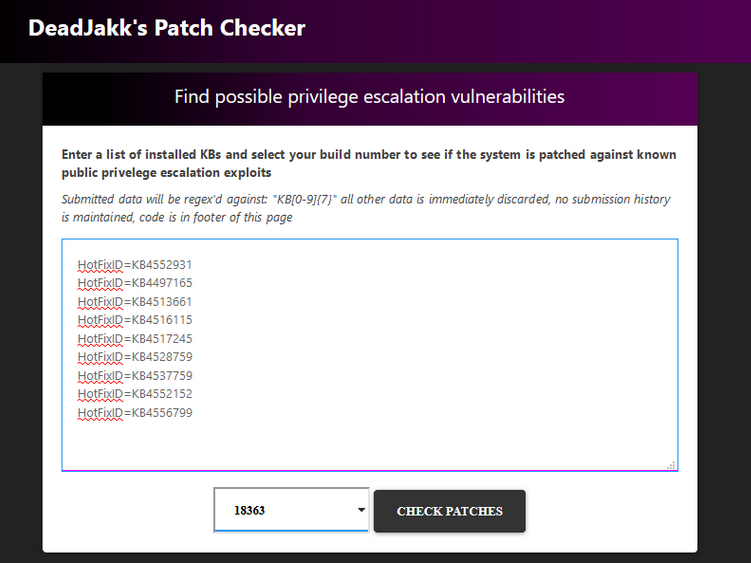 deadjakk/patch-checker
Vérification web des vulnérabilités d'escalade de privilèges Windows
 necr00/credential-hunting
CredsHunter - Scripts de chasse aux identifiants pour les systèmes d'exploitation Windows et Linux
 dylandavis1/dscourier
Outil de preuve de concept exploitant l'API COM WinGet Configuration pour appliquer des configurations DSC via des binaires signés par Microsoft,…
 ricardojoserf/crystalpotato
Portage en Crystal de GodPotato pour abuser du privilège SeImpersonatePrivilege avec des syscalls indirects, résolution dynamique d'API et…
 nccgroup/change-lockscreen
Outil offensif pour déclencher des authentifications réseau en tant que SYSTEM
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 graniet/inspector
L'outil Inspector est un assistant d'élévation de privilèges (PoC), facile à déployer sur un serveur web, cet outil peut lister les processus…
 localh0t/wildpwn
attaques par caractères génériques Unix
 pathtofile/pplrunner
Compile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver