
RiskySPN
 cyberark/riskyspn
Détecter et abuser des SPN risqués
password-crackingprivilege-escalationpenetration-testing+2
cyberark/riskyspnDétecter et abuser des SPN risqués
 sam-b/hacksysdriverexploits
Exploits de pilotes du noyau Windows pour HackSys Extreme Vulnerable Driver, démontrant l'exploitation binaire et l'élévation de privilèges pour la…
 xdnice/pcshare
PCShare est un puissant logiciel de contrôle à distance qui permet de surveiller l'écran, le registre, le système de fichiers, etc. de la machine…
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 kpwn/yalu102
jailbreak iOS 10.2 incomplet pour appareils 64 bits par qwertyoruiopz et marcograssi
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 mwsrc/njrat
Extraction du code source de njRAT
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
 sideeffect42/dirtycowtester
Utilitaire de test de vulnérabilité Dirty COW (CVE-2016-5195) pour les systèmes basés sur Linux.
 powershellempire/powertools
Collection de projets PowerShell offensifs pour la reconnaissance, l'élévation de privilèges et la post-exploitation lors de tests de pénétration.
 rwfpl/rewolf-msi-exploit
Exploit d'élévation locale de privilèges MSI NTIOLib/WinIO
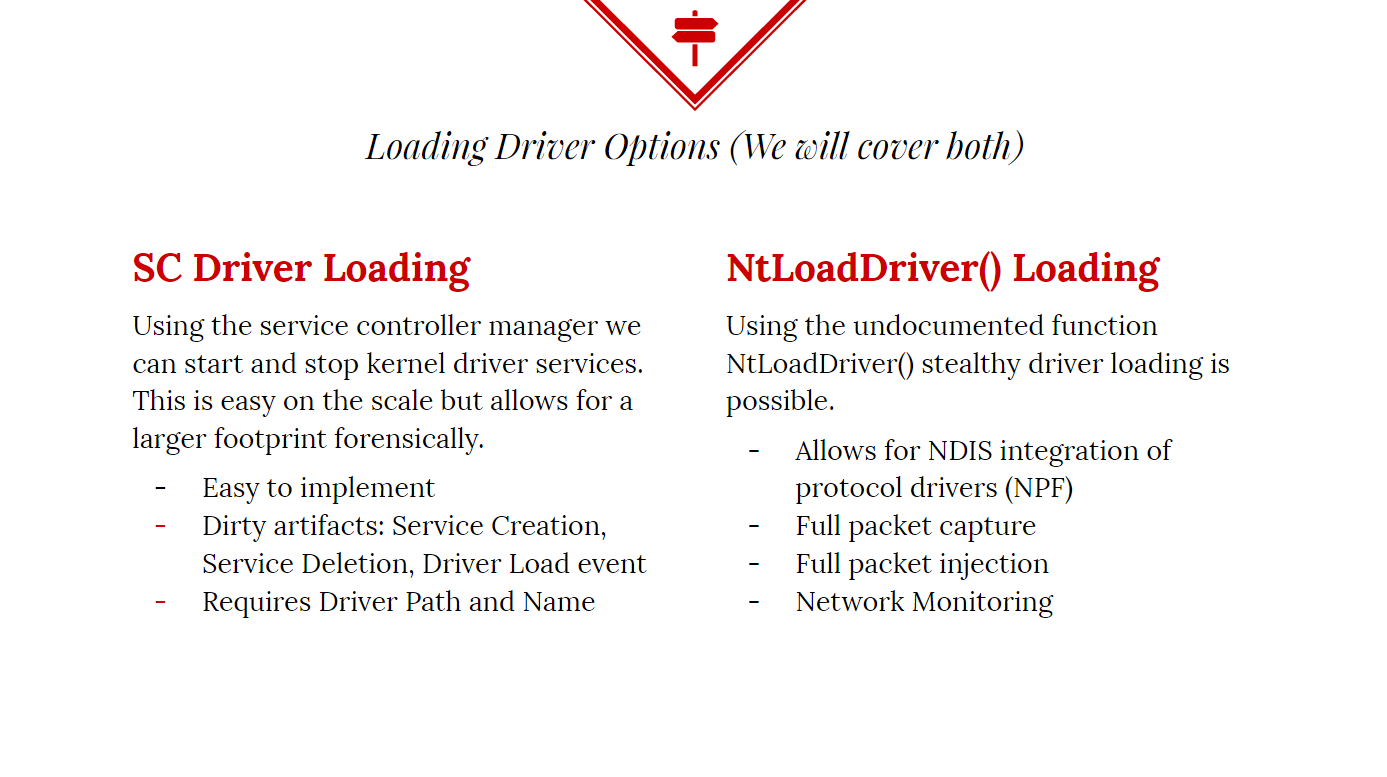 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
 sw4mpf0x/powerlurk
Événements WMI malveillants utilisant PowerShell
 dzonerzy/acunetix_0day
Acunetix 0day RCE