

Exploit-Development
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
privilege-escalationvulnerability-analysisexploitation+3
238
voidsec/exploit-developmentExploitation - Exploit armé et Preuves de concept (PoC)
 ihenakaarachchi/debian11-dirty_pipe-patcher
Un simple script bash qui corrige la vulnérabilité du noyau CVE-2022-0847 (dirty pipe) sur Debian 11.
 nccgroup/gtfoblookup
Utilitaire de recherche en ligne de commande hors ligne pour GTFOBins (https://github.com/GTFOBins/GTFOBins.github.io), LOLBAS…
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 randomrobbiebf/freemius-exploit
Freemius Library < 2.2.4 - Mise à jour arbitraire d'options (Subscriber+)
 octoberfest7/dropspawn_bof
BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
 dec0ne/davrelayup
Automatise l'élévation de privilèges locaux vers SYSTEM sur des stations de travail Windows jointes à un domaine en relayant l'authentification NTLM…
 alperenugurlu/cmd_bypass_assessment
Script PowerShell qui teste automatiquement les méthodes de contournement de CMD sur Windows, évalue les résultats, calcule un score de sécurité et…
 rhinosecuritylabs/gcpbucketbrute
Un script pour énumérer les buckets Google Storage, déterminer les accès que vous avez sur eux, et déterminer s'ils peuvent faire l'objet d'une…
 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 antoniococo/runascs
RunasCs - Version Csharp et open source de runas.exe intégré à Windows
 mwr-cybersec/pxethief
PXEThief est un ensemble d'outils permettant d'extraire des mots de passe de la fonctionnalité de déploiement de système d'exploitation dans…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…
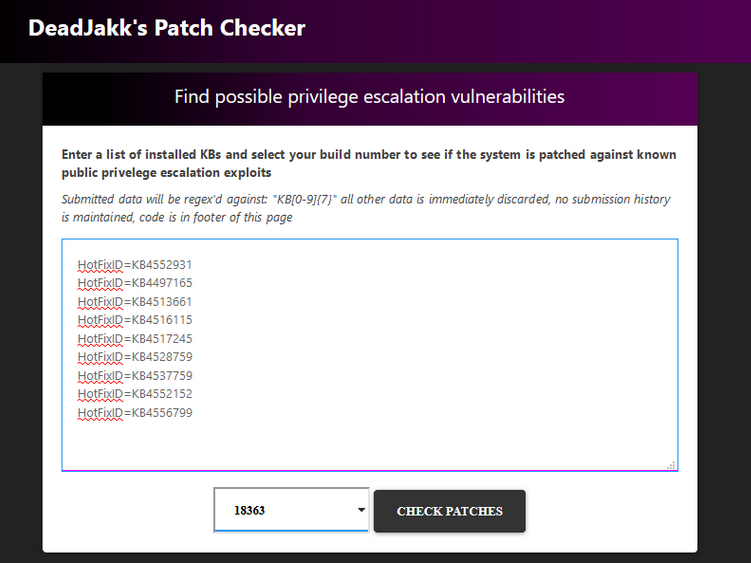 deadjakk/patch-checker
Vérification web des vulnérabilités d'escalade de privilèges Windows
 ristbs/awesome-redteam-cheatsheet
Red Team Cheatsheet en constante expansion.
 adpunisher/ownershipstealer
Utilitaire en ligne de commande pour Windows qui active le privilège SeTakeOwnershipPrivilege et modifie la propriété des fichiers au profit de…
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…