
criPPLe
 gmh5225/cripple
Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
privilege-escalationexploitationmalware-analysis+1
gmh5225/cripplePilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.
 redteamguides/redteamguides.github.io
Guides Red Team
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 malwaretech/edrception
Une preuve de concept pour abuser des gestionnaires d'exceptions afin de hooker et contourner les hooks EDR en mode utilisateur.
 ullaakut/gorsair
Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API
 malwaretech/hiddendesktop
Créer et énumérer des bureaux cachés.
 blacksnufkin/ghostdriver
un énième outil AV killer utilisant BYOVD
 tobor88/powershell-red-team
Collection de fonctions PowerShell qu'un Red Teamer peut utiliser lors d'un engagement
 byt3bl33d3r/crackmapexec
Un couteau suisse pour tester les réseaux
 safebreach-labs/poolparty
Un ensemble de techniques d'injection de processus totalement indétectables abusant des pools de threads Windows.
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 beichendream/godpotato
Outil d'élévation de privilèges basé sur DCOM pour Windows Server 2012-2022 et Windows 8-11, élevant les utilisateurs disposant de…
 beichendream/sharptoken
Outil de vol de jetons Windows et d'escalade de privilèges qui vole les jetons divulgués des processus, permet l'accès au niveau SYSTEM, l'usurpation…
 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
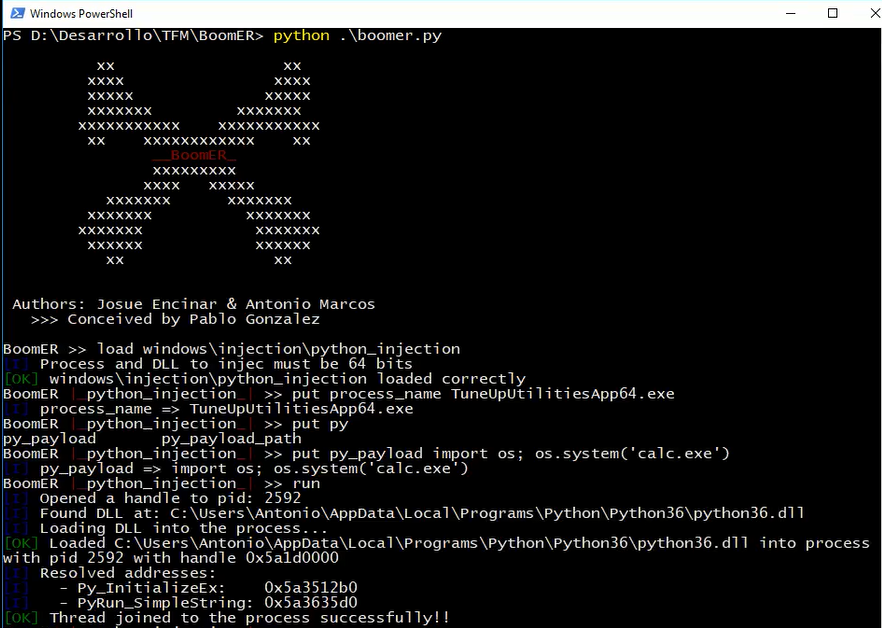 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales