

extloader
 synacktiv/extloader
Un kit d'exploitation d'extensions Chromium
persistence-mechanismsexploitationweb-application-exploitation+4
synacktiv/extloaderUn kit d'exploitation d'extensions Chromium
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
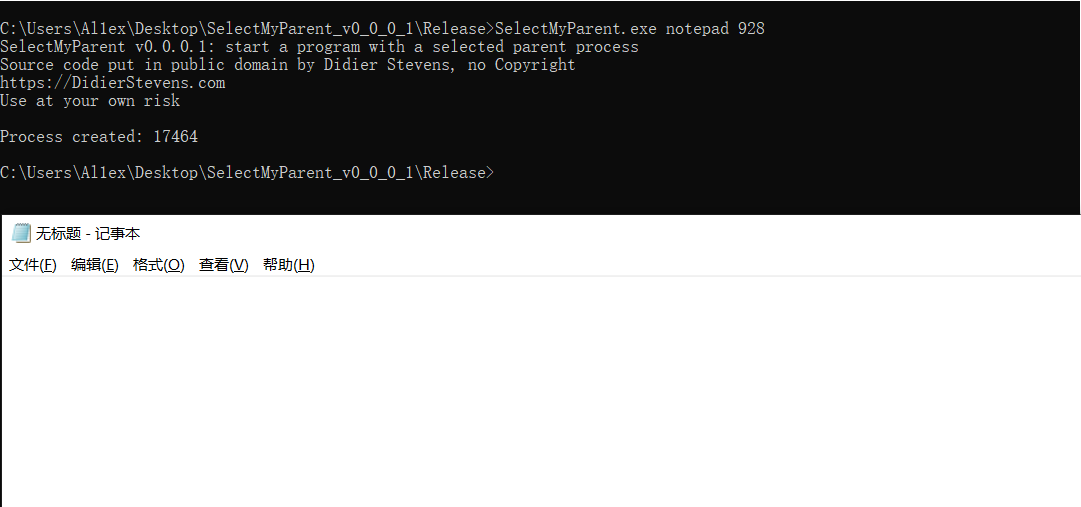 al1ex/selectmyparent
PPID Spoofing

 illwill/sub7
Code source pour SubSeven 2.1.3
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 loosehose/dutchoven
Dégradations réseau Windows ciblées par application, en C natif et sous forme de BOF
 ianxtianxt/bypass360mimikatz_x64
Binaire mimikatz modifié avec modification des ressources et signature numérique pour contourner la détection de l'antivirus 360 lors de l'extraction…
 redcivet/appinfo-standalone
méthode 59 de UACME dans un fichier .C autonome
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
 behzadmagzer/auto-postxploit
Post-Exploitation Automatisée Windows - Pour ReD Team
 catatonicprime/tospovirus
Un ver infectant les WiFi Pineapple.
 synacktiv/cachedata_decrypt
Un toolkit simple pour bruteforcer et déchiffrer Windows EntraId CacheData
 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 p3ng0s/archlive
ISO live d'équipe red team pour accès physique, basée sur Arch Linux
 racoten/reflectivepluginloader
Mappeur PE réflectif Windows x64 minimal qui charge des DLL depuis la mémoire sans LoadLibrary, résout les exports et distribue les appels via une…
 blue0x1/nimux
Toolkit d’énumération réseau et d’exécution à distance en Nim pur pour les évaluations de sécurité autorisées. Prend en charge SMB, LDAP, Kerberos,…
 esskumar/phantomevasion
Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…
 henkru/cs-get-last-error
Un script Aggressor pour Cobalt Strike permettant d'interroger les messages GetLastError de Windows.