

DNS-Persist
 0x09al/dns-persist
DNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.
payload-generationpersistence-mechanismsshellcode+5
0x09al/dns-persistDNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.
 dazzyddos/lsawhisper-bof
Un fichier objet Beacon (BOF) qui communique directement avec les packages d'authentification Windows via l'interface client non approuvée/approuvée…
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 saadahla/heapcrypt
Chiffrer le tas (heap) pendant le sommeil en hookant et en modifiant Sleep avec notre propre sleep qui chiffre le tas
 brav0hax/smbexec
Outil d'attaque rapide de type psexec utilisant Samba pour l'exécution de commandes à distance, le dump d'identifiants et le mouvement latéral sur…
 winsecurity/offensive-rust
Boîte à outils de sécurité offensive axée sur Rust avec des exemples de code réutilisables pour les opérations de red team, le développement de…
 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
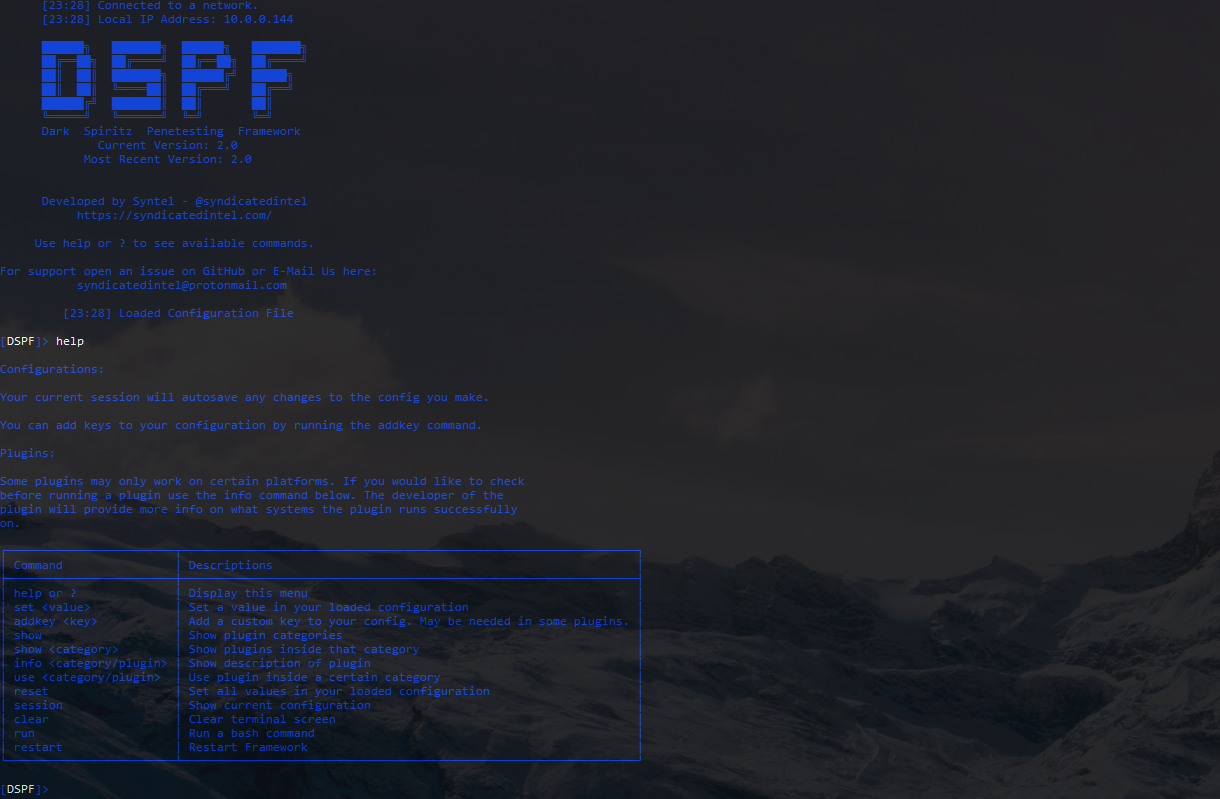 m4cs/darkspiritz
🌔 Dépôt officiel du DarkSpiritz Penetration Framework | Écrit en Python 🐍
 maldev-academy/maldevacademyldr.2
Implémentation de RunPE avec plusieurs techniques d'évasion (2)
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 sudonoodle/bof-coerce-ipp
Fichier objet Beacon (BOF) pour forcer l'authentification du compte machine via IPP.
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
 kindtime/nosferatu
DLL qui intercepte l'authentification NTLM et Kerberos dans lsass.exe pour injecter un hash de porte dérobée, permettant un accès authentifié…