

DarkWidow
 reveng007/darkwidow
Syscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…
privilege-escalationexploitationids-ips-evasion+6
807
reveng007/darkwidowSyscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…
 anthemtotheego/inlineexecute-assembly
BOF Cobalt Strike pour l'exécution d'assembly .NET in-process avec contournement AMSI/ETW, AppDomain personnalisé, et redirection de sortie via pipe…
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 blendin/3snake
Outil d'extraction d'informations à partir des processus nouvellement lancés
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 mufeedvh/moonwalk
Couvrez vos traces lors de l'exploitation Linux en ne laissant aucune trace dans les journaux système et les horodatages du système de fichiers.
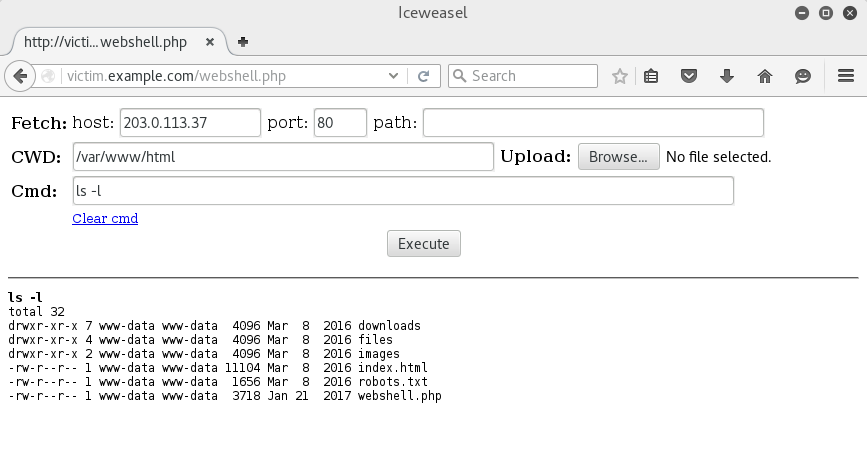 whitewinterwolf/wwwolf-php-webshell
Shell web PHP de WhiteWinterWolf
 peewpw/invoke-wcmdump
Script PowerShell pour extraire les identifiants Windows du Gestionnaire d'identifiants
 safebreach-labs/poolparty
Un ensemble de techniques d'injection de processus totalement indétectables abusant des pools de threads Windows.
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 xdnice/pcshare
PCShare est un puissant logiciel de contrôle à distance qui permet de surveiller l'écran, le registre, le système de fichiers, etc. de la machine…
 n00py/wpforce
Suite d'attaque Wordpress
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
 xiaolichan/wmiexec-pro
Nouvelle génération de wmiexec.py
 sin5678/gh0st
un outil open source d'administration à distance
 x3omdax/penbox
PenBox - Un framework de tests de pénétration - L'outil avec tous les outils , le dépôt du hacker
 djhohnstein/sharpchromium
Projet .NET 4.0 CLR pour récupérer les données Chromium, telles que les cookies, l'historique et les identifiants enregistrés.