

WHFB-PinCapture
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
privilege-escalationmemory-forensicspassword-attacks+5
10
ivancabrera02/whfb-pincaptureCapture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 baguette168/nmg
Génère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…
 k8scout/k8scout
Déposez un seul binaire dans un pod Kubernetes compromis et cartographiez instantanément chaque chemin d'attaque réaliste vers cluster-admin, node…
 strategic-automation/violin
Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…
 bc-security/empire-compiler
Compile et obfusque des payloads .NET et PowerShell pour les frameworks C2 Empire et Covenant, avec des profils de compilation configurables pour les…
 nmht3t/rawhive
Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…
 vonahisec/leprechaun
Cet outil est utilisé pour cartographier le flux de données réseau afin d'aider les testeurs d'intrusion à identifier des cibles potentiellement…
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – Boîte à outils d'exécution SQL root cPanel (CVSS 9.4) | Suite complète Red/Blue Team Toolkit pour cPanel & WHM 11.x non corrigés.…
 e-fin/pypspipejack
Implémentation Python d'OpenPsPipeJack
 kamalx06/tornadorevc2
Framework modulaire de post-exploitation gérant les sessions reverse-shell via TCP/TLS/mTLS avec des plugins pour l'énumération, l'exécution en…
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
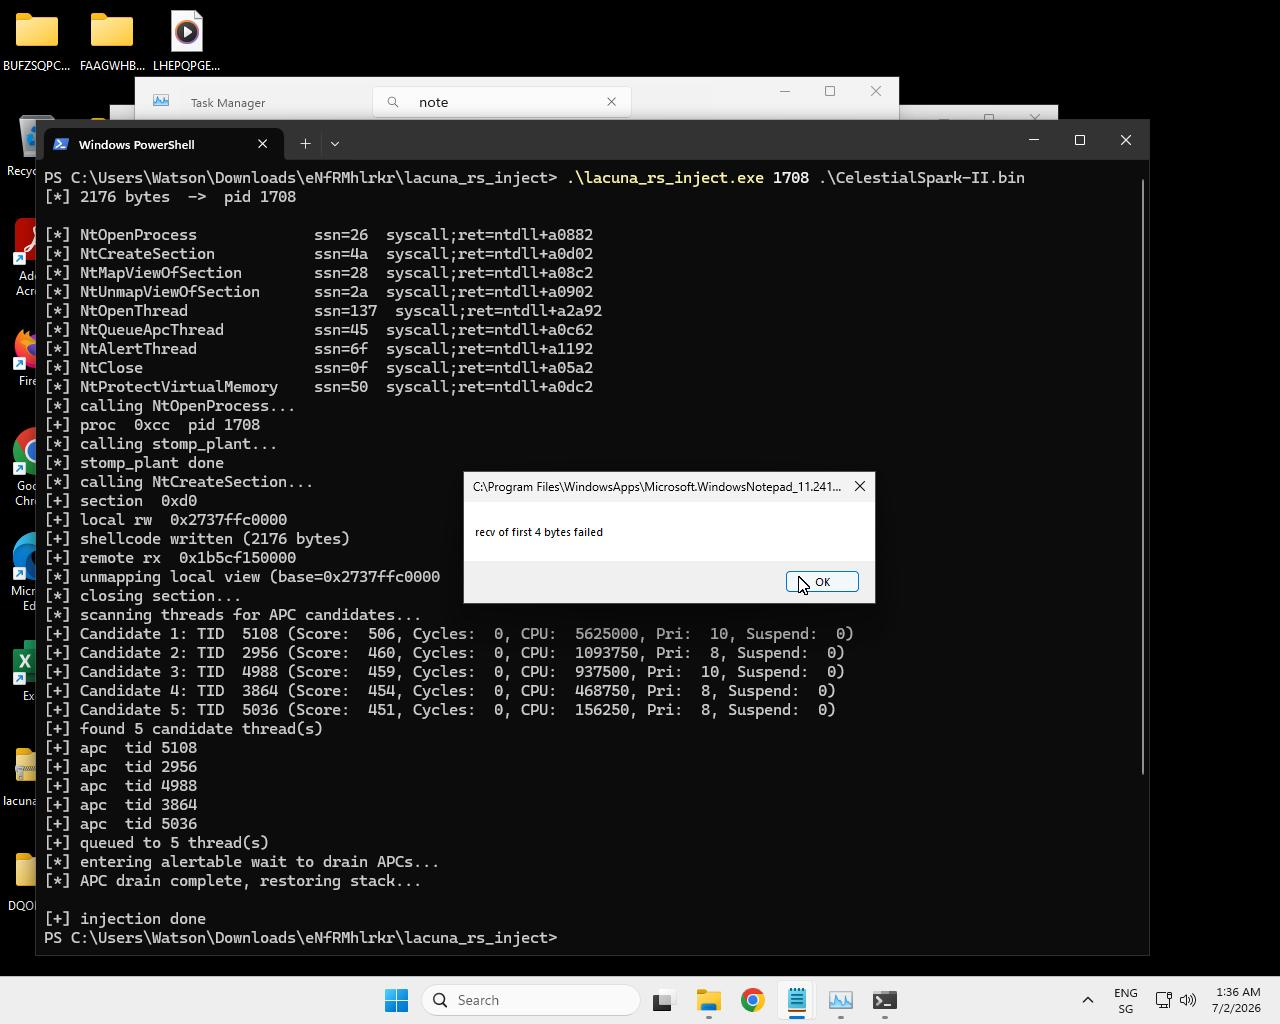 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 capture0x/confirmesc
Énumérateur de privesc Linux qui confirme l'exploitabilité et vous donne la commande exacte pour obtenir un shell root - sans recherche dans…