

freeMetsrvLoader
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
post-exploitationcommand-and-controlred-teaming+1
35
attl4s/freemetsrvloaderUn fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
 mbadanoiu/mal-002
MAL-002 : Forcer le redémarrage du système via les MSI Windows installés
 s12cybersecurity/hyperloader
Environnement d'exécution de shellcode isolé par hyperviseur. Mappe la mémoire du processus hôte dans un vCPU invité, intercepte les fautes…
 hansesecure/credgrap_ie_edge
Extraire les identifiants stockés depuis Internet Explorer et Edge
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 gmh5225/raminspect
Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.
 gmh5225/racecar
Projet global de sécurité offensive fournissant le middleware de commande et contrôle BANDWAGON et les charges utiles d'implant CART* pour les…
 grisuno/beacon
Génère des beacons C2 Windows personnalisables pour le framework red team LazyOwn, avec des communications chiffrées en AES-256, des profils…
 octoberfest7/osep-tools
Collection d'outils du cours OSEP : générateurs de payloads PowerShell et C# chiffrés en AES pour l'injection de processus, le hollowing avec…
 hackinaggie/osep-tools-v2
Une fusion entre Octoberfest7/OSEP-Tools et chvancooten/OSEP-Code-Snippets, avec quelques améliorations/ajouts
 b4l3ri0n/osep
Collection d'exemples de code et de personnalisations du cours OSEP couvrant l'évasion AMSI et AV, l'injection DLL et réflective, le process…
 gmh5225/sshlogcleaner
Ce script est conçu pour nettoyer les journaux liés aux connexions SSH sur les systèmes Linux
 nuf1p/loaderville
Une collection de loaders d'accès initial à utiliser dans des environnements d'entreprise durcis
 loseys/awesome-c2-frameworks
Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…
 racoten/suture-pic
Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.
 whispergate/tendril
Outil de persistance basé sur C# et Beacon Object File
 gmh5225/sharpamsighosting
Portage C# de la technique de contournement de l'AMSI initialement développée et documentée par Andrea Bocchetti
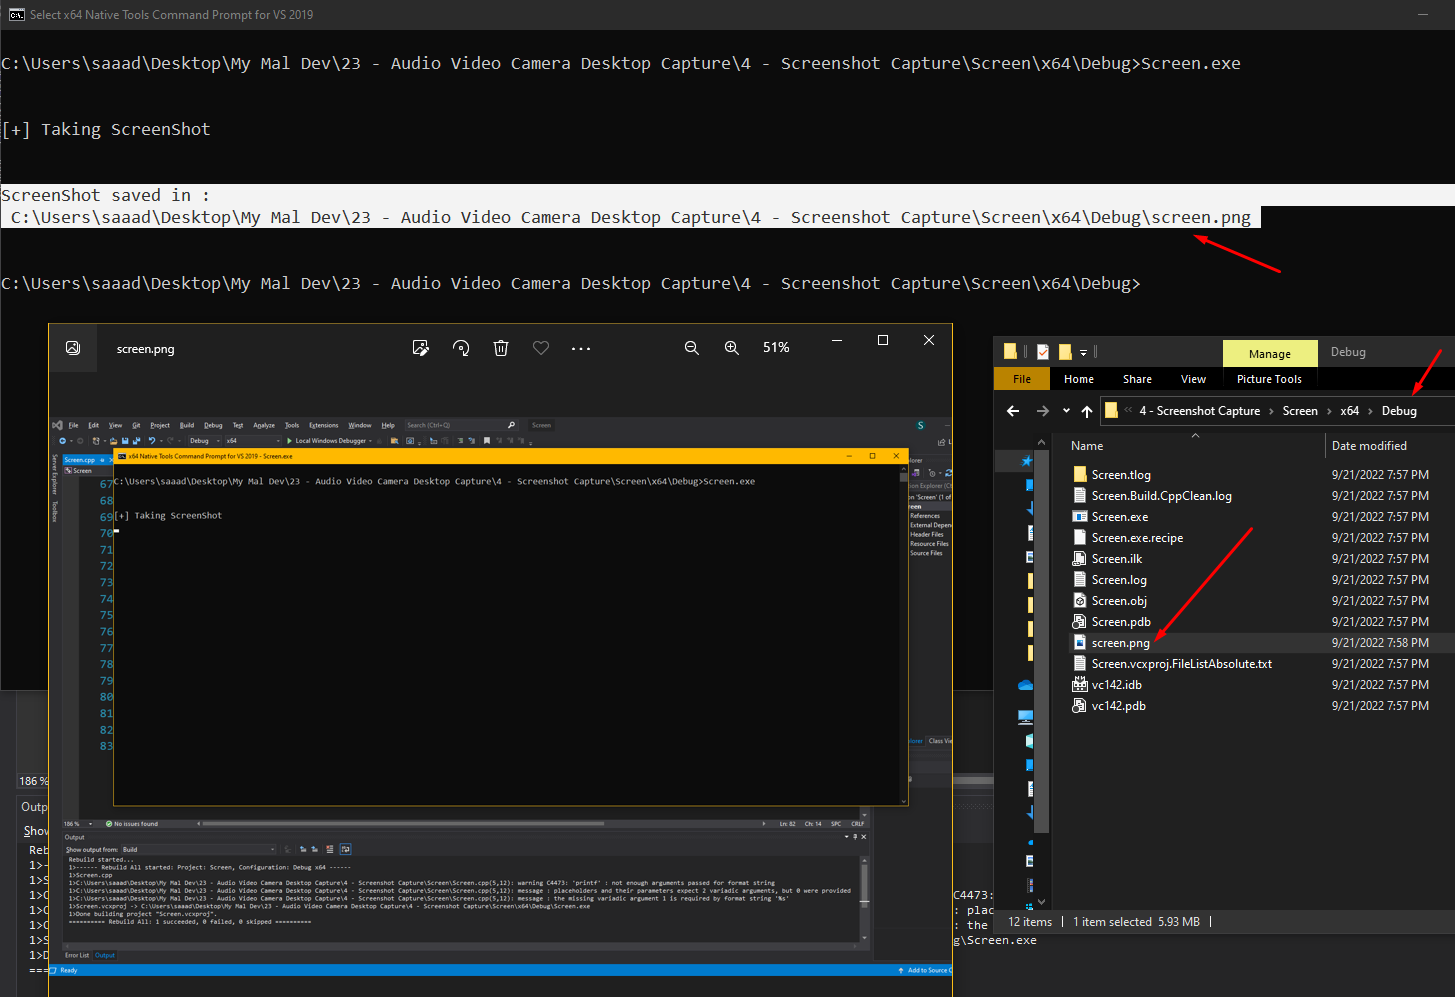 gmh5225/screenshot
Module de post-exploitation C2 qui capture une capture d'écran du bureau de l'hôte compromis et l'enregistre sous le nom screen.png dans le…