

Archived
Tokenizer
 zeromemoryex/tokenizer
Pilote simple en mode noyau pour échanger le jeton de processus
privilege-escalationexploitationpost-exploitation+1
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
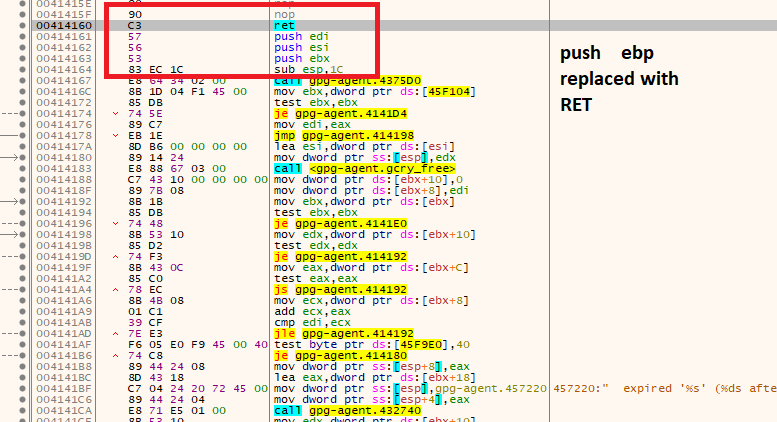 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 saadahla/pspersist
Déposer un script PowerShell dans %HOMEPATH%\Documents\WindowsPowershell\ , qui contient le chemin de l'implant , et chaque fois qu'un processus…
 thoxy67/zig-pe
Chargeur PE réflexif écrit en Zig. Charge et exécute des fichiers PE natifs et .NET directement depuis la mémoire.
 aaron-kidwell/golol
goLoL est un scanner d'hôtes Windows avec prise en charge double des binaires LOLBAS et des pilotes LOLDrivers. Il répertorie les techniques LOLBAS…
 enigma0x3/powershell-c2
Framework de commande et de contrôle basé sur PowerShell utilisant des charges utiles hébergées sur un site web pour un accès distant persistant et…
 jakobfriedl/keelog-bof
Async BOF pour capturer les mots de passe maîtres KeePass en détectant et en enregistrant les frappes sur les fenêtres de base de données…
 azurit/modsecurity-backdoor
Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
 ianxtianxt/apache-
Backdoor de persistance Apache
 secforce/wptimecapsulepoc
Une bypass d'authentification a récemment été découverte (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) sur WP…
 rootsecnz/htb-ctf-walkthroughs
Procédures pas à pas pour les challenges Capture The Flag sur la plateforme de cybersécurité HTB.
 codingranjith/hackingtoolkit
Outil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…
 xpn/randomtsscripts
Collection de scripts d'engagement RedTeam incluant la vérification des identifiants par défaut Pre2K via TGS, le déchiffrement des mots de passe…
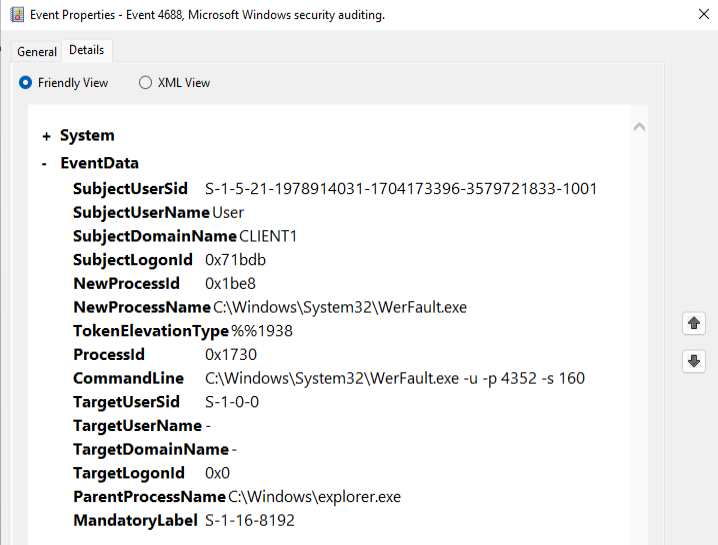 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL
 hatriot/token-priv
Recherche sur les privilèges des jetons
 mayyhem/maestro
Abuser des services Azure via C2