
DocPlz
 saadahla/docplz
Projet d'exfiltration de documents à des fins ludiques et éducatives
data-exfiltrationpost-exploitationred-teaming
saadahla/docplzProjet d'exfiltration de documents à des fins ludiques et éducatives
 mrexodia/lolbin-poc
Petit PoC d'utilisation d'un exécutable signé par Microsoft comme lolbin.
 cedowens/macshellswift
Outil de post-exploitation macOS de preuve de concept écrit en Swift. Conçu comme une POC pour les équipes bleues afin de renforcer les détections…
 vozzie/uacscript
Vulnérabilité de contournement de l'UAC de Windows 7 dans Windows Script Host
 bkup/slackshell
PowerShell vers Slack C2
 bytecode77/slui-file-handler-hijack-privilege-escalation
Détournement du gestionnaire de fichiers Slui, contournement de l'UAC, élévation de privilèges locale
 rkbennett/pybof
Module Python pour exécuter des BOFs
 klezvirus/koppeling-p
Détournement adaptatif de DLL / transfert d'exportation dynamique - préservation EAT
 ricardojoserf/covert-control
Google Drive, OneDrive et Youtube comme canaux cachés - Contrôlez des systèmes à distance en téléchargeant des fichiers sur Google Drive, OneDrive,…
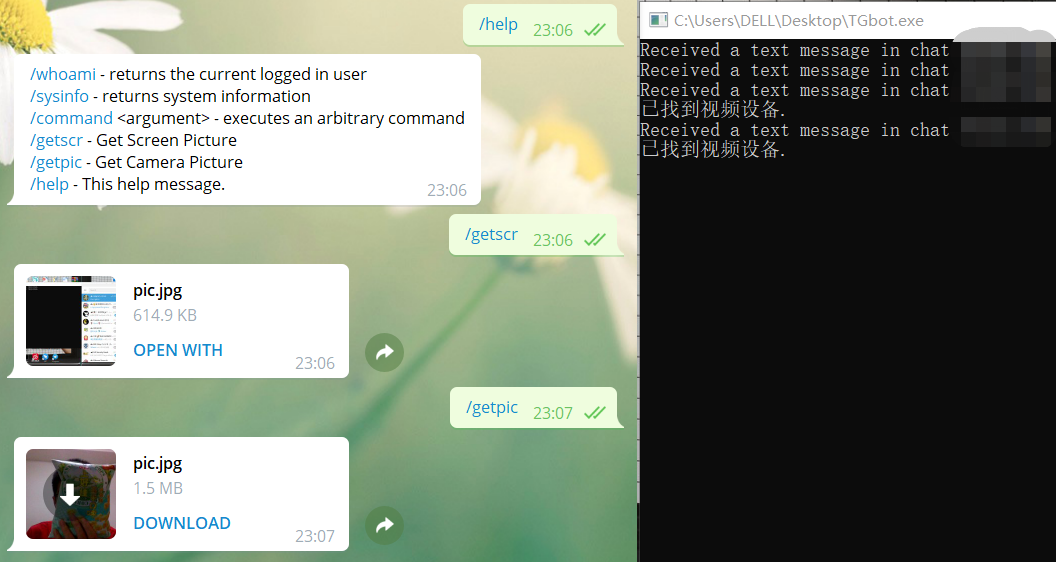 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 skelsec/adiskreader-secretsdump
Extraire les secrets du registre et NTDS depuis des images disque locales ou distantes
 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
 dru1d-foofus/getlapspassword
Un dumper LAPS écrit à l'aide de la bibliothèque impacket.
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.
 jymcheong/injection
Méthodes d'injection de processus Windows
 al1ex/powershell-c2
Powershell-C2
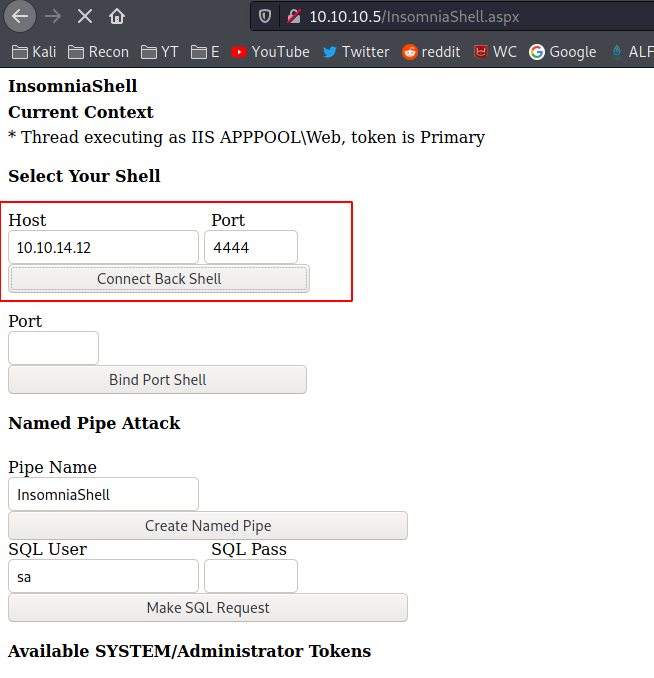 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 randomrobbiebf/loot-me
Collecte des fichiers et des commandes en post-exploitation, les formate en rapports Markdown et aide à identifier les informations sensibles pour le…